Как не потерять доступ к аккаунтам с двухэтапной аутентификацией
Как вы считаете, какой самый жуткий кошмар пользователя компьютера? В порыве любопытства запустить присланный по почте вирус-шифровальщик? Уронить в канализацию флешку с единственной копией второй части «Мертвых душ»? Залить пивом новенький ультрабук, подаренный любимой девушкой на день рождения? Как вы сказали? Ультрабук самой девушки? У нее на глазах? Фредди Крюгер пожал бы вам руку. У вас есть вкус.
Вот еще один, не менее кошмарный сценарий. Вы начитались убедительных статей и насмотрелись впечатляющих видеороликов про цифровую безопасность. Включили всюду, где можно, двухфакторную (двухэтапную) аутентификацию. Без SMS (это ненадежно), с привязкой к умному приложению на смартфоне. Отныне вы шагаете по миру уверенной походкой счастливого человека, который защитил все свои аккаунты.
До того момента, как вас задевает плечом суетливый разносчик пиццы. Он уносится на велосипеде в пропитанную сырным соусом даль, а ваш любимый Xiaomi со всего маху летит на асфальт. Внезапно вы оказываетесь в тоскливом мире, где нет Google, Facebook, «ВКонтакте», Instagram, Twitter, Slack, Zoom, вашего любимого облачного хранилища, корпоративной почты и множества других привычных и полезных ресурсов. Точнее, все эти сайты живы, но ваши аккаунты недосягаемы. Для входа нужен второй фактор, и это ваш телефон. А он, как сказал ремонтник с лицом уснувшей рыбы, вернется к вам через неделю. Может быть.
Зачем нужны резервные коды
Выкрутиться из подобной ситуации позволяют резервные коды. Где их взять? В том же разделе настроек сервиса, где вы включали двухэтапную аутентификацию. На иллюстрации ниже видно, как этот раздел выглядит в Google.
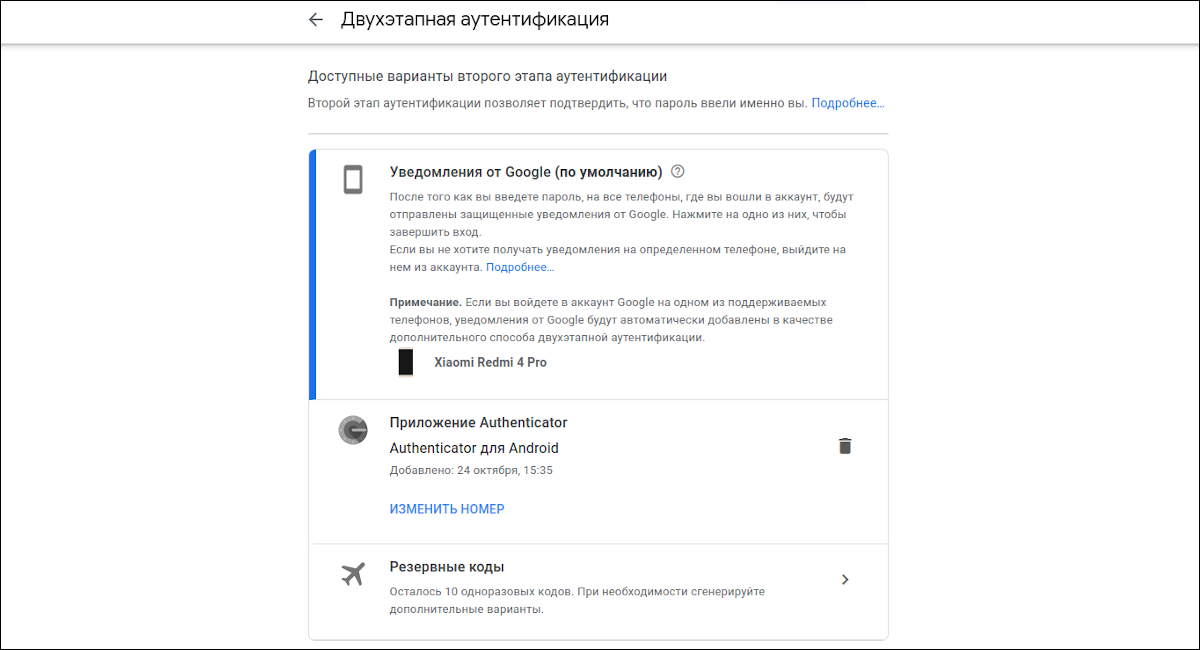
Технически резервный код просто еще один способ двухэтапной аутентификации. Альтернатива тому коду, который каждые 30 секунд генерирует приложение на вашем смартфоне (Google Authenticator, Authy, andOTP или другое). Правда, резервные коды статичны. Они не обновляются и не истекают, пока вы их не отмените вручную.
Резервные коды пригодятся, если вы используете в качестве второго фактора привязанный к сервису смартфон, и с этим устройством произошло что-то нехорошее. Сломали, потеряли, забыли на работе, украли злодеи, изъяли при обыске. А может, смартфон просто завалился в темное и пыльное никуда, где вы его не в состоянии найти, и там предательски разрядился.
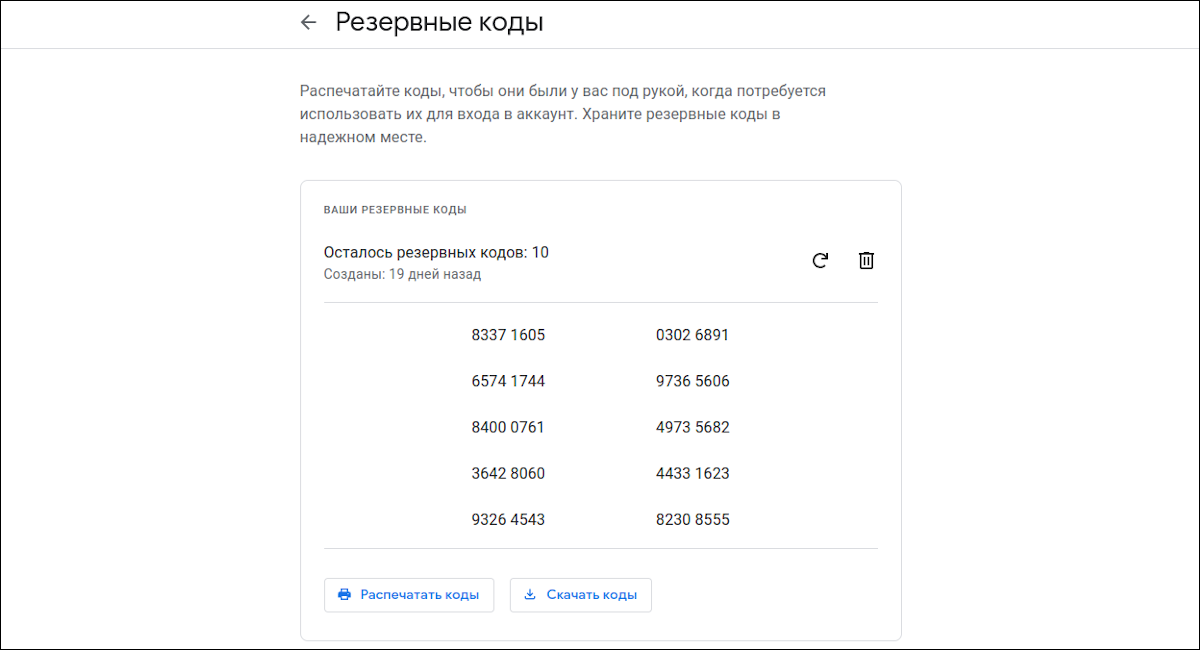
Слушайте крамольную мысль, которую, вероятно, не одобрят иные пуритане от безопасности. Вот она: если в системе вообще нет механизма резервных кодов, лучше не использовать двухэтапную аутентификацию с привязкой к мобильному устройству. Другими словами, лучше выбрать другой основной способ аутентификации (в крайнем случае сгодится и SMS). Или вовсе обходиться без двухэтапной аутентификации. Риск потерять доступ к важным аккаунтам из-за сломанного смартфона может перевесить другие риски. Справедливо ли это для вас — судите сами.
Как использовать резервные коды
- включили в настройках сервиса резервные коды как еще один способ двухэтапной аутентификации;
- сгенерировали в настройках набор резервных кодов;
- сохранили эти коды в каком-то надежном месте.
При входе в сервис вам будет предложено ввести второй фактор. Пример Facebook:
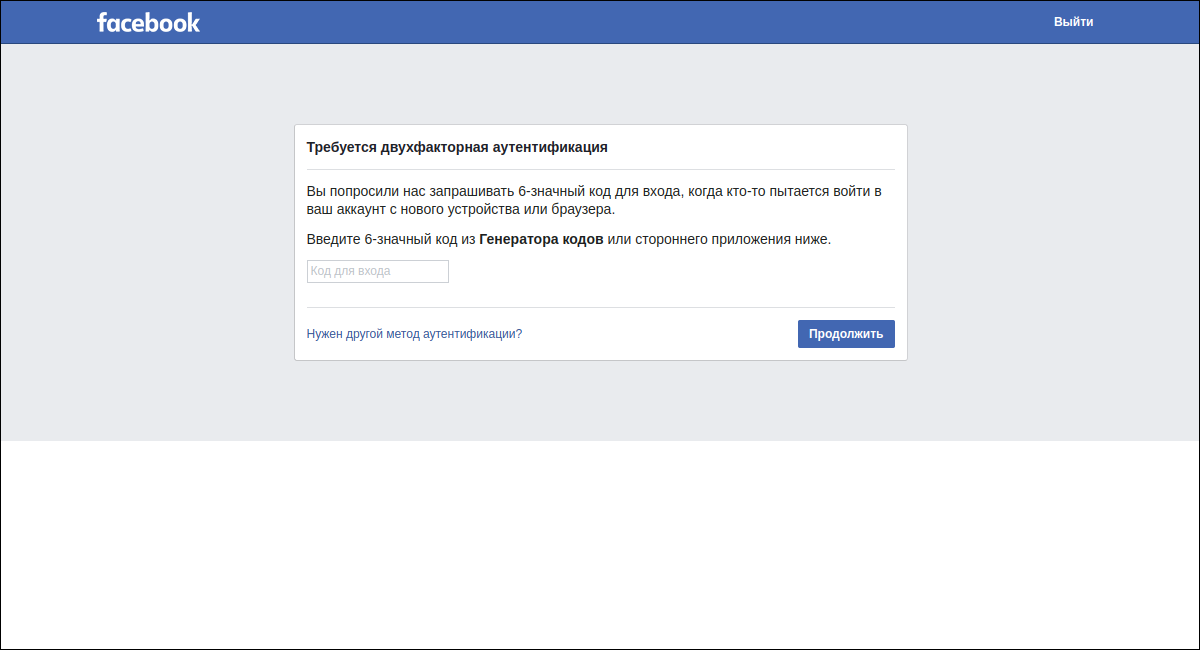
В Facebook все просто: достаточно ввести в единственное поле один из резервных кодов. Неважно, какой по счету в списке. Неважно, что Facebook предлагает ввести 6-значный код, а резервный код 8-значный. Сработает. Кстати, в Facebook он называется не «резервным», а «кодом восстановления». В Google (и большинстве сервисов, где есть двухэтапная аутентификация) чуть сложнее. Когда сервис запросит второй фактор, нужно щелкнуть по ссылке «Другой способ» и выбрать опцию «Ввести 8-значный резервный код».
Резервный код одноразовый. Снова возникнет потребность — используйте другой код из списка. А когда список истощится, сгенерируйте новые коды и сохраните в надежном месте. Оставшиеся коды из «старого» списка автоматически перестанут действовать. Если список кодов скомпрометирован (к примеру, вы показывали свой экран Facebook во время Zoom-сессии, и резервные коды Facebook случайно попали в кадр), сгенерируйте новые резервные коды в настройках Facebook. Не откладывайте в долгий ящик.
Где хранить резервные коды
В надежном месте (я уже это говорил?). Насколько это возможно, защищенном от несанкционированного доступа. Можно распечатать на бумаге и положить в сейф. Можно зашифровать на компьютере и положить в облако. Едва ли будет правильно хранить резервные коды на рабочем столе компьютера в текстовом файле «коды.txt».
Те, кто использует в работе менеджеры паролей (такие как Bitwarden или KeePassXC), могут попробовать хранить резервные коды в парольных базах. Таким образом, кодам будет обеспечен тот же высокий уровень защиты, что и паролям. Разумеется, при условии, что парольная база защищена стойким мастер-паролем. С другой стороны, если все-таки произойдет несанкционированный доступ к парольной базе, злоумышленник получит сразу и пароль, и резервный код для двухэтапной аутентификации. Тут сложно дать однозначную рекомендацию, решать вам.
А вот что можно посоветовать наверняка: сделайте еще одну копию резервных кодов и сохраните в другом надежном месте. Пусть у вас будет две копии на всякий случай.
Резюме
- Включили в настройках какого-нибудь сервиса двухэтапную аутентификацию с привязкой к мобильному устройству? Обязательно включите там же резервные коды.
- Полученный список резервных кодов сохраните в надежном месте. Лучше, если у вас будут две копии резервных кодов в разных местах.
- Используйте резервные коды при проблемах с мобильным устройством.
- Когда список резервных кодов истощится (или коды окажутся скомпрометированы), сгенерируйте в настройках сервиса новый список резервных кодов. Далее смотри пункт 2.
Разрешить использование файлов cookie от Facebook в этом браузере?
Мы используем файлы cookie и подобные технологии, чтобы показывать и улучшать контент в Продуктах Meta, обеспечивать безопасность за счет обработки информации, полученной из файлов cookie на платформе Facebook и вне ее, а также предоставлять и оптимизировать Продукты Meta для зарегистрированных пользователей. Подробнее об основных и необязательных файлах cookie.
Узнать больше о файлах cookie и о том, как мы их используем, а также в любое время просмотреть или изменить свои настройки можно в нашей Политике в отношении файлов cookie.
Разрешить все cookie Разрешить только обязательные cookie
Приложение не принимает код подтверждения двухфакторной аутентификации
1. Откройте приложение или веб-версию Instagram и войдите в свою учетную запись. Проверьте, принимается ли код двухфакторной аутентификации там. Если принимается, попробуйте войти в аккаунт через Combin снова.
2. Используйте код восстановления для входа вместо кода из SMS/email. Для получения списка кодов восстановления, откройте настройки в приложении Instagram > Двухфакторная аутентификация > Коды восстановления.
Если войти в аккаунт не получается даже при использовании кодов восстановления, отключите двухфакторную аутентификацию. Совершите вход в аккаунт, после чего включите двухфакторную аутентификацию снова.
Если возникли проблемы, пожалуйста, следуйте инструкции:
- Выполните логин сначала в Instagram, затем в Combin. Откройте браузер в режиме инкогнито и попытайтесь войти в свой Instagram-аккаунт. Также Вы можете попробовать разлогиниться и залогиниться снова в мобильном приложении Instagram. Проверьте, принят ли полученный после этого двухфакторный код аутентификации. Если это так, выполните логин в свой аккаунт уже в Combin приложении.
- Используйте резервные коды Instagram. Чтобы получить доступ к резервным кодам, откройте Instagram > Настройки > Двухфакторная аутентификация > Получить резервные коды. Войдите в свой аккаунт в Combin. После запроса двухфакторного кода аутентификации используйте один из кодов из списка доступных.
- Используйте коды, генерируемые Google Authenticator. Чтобы получить к ним доступ, откройте Instagram > Настройки > Двухфакторная аутентификация > Приложение для аутентификации. Перейдите к загрузке приложения Google Authenticator или Authy, сгенерите коды доступа, далее попробуйте залогиниться в Combin с этими кодами.
Мы используем cookie-файлы с целью повышения удобства и эффективности работы сайта. Продолжая просмотр сайта, Вы выражаете согласие на использование cookie-файлов. Узнать больше.
Начните увеличивать подписчиков с Combin сегодня
Combin Growth доступен только для Mac, Windows и Linux. Поставьте напоминание, чтобы не забыть скачать приложение позже!
Нажимая на кнопку Попробовать бесплатно вы соглашаетесь с нашей Политикой Конфиденциальности.
Приложение поддерживается на Windows 8 и новее, Mac OS 10.13 и новее, и Ubuntu 18.04 и более поздние версии (только 64-bit).
Двухфакторная аутентификация (2FA) и VK ID

Два надёжных замка всегда лучше, чем один! А если вы храните ключи от этих замков в разных местах, то вероятность, что злоумышленник сможет украсть сразу оба, близится к нулю. Но обо всем по порядку.
Что такое двухфакторная аутентификация?
Двухфакторная аутентификация (или 2ФА) – это способ защиты аккаунта, при котором вам нужно двумя разными способами подтвердить в системе, что вы – это точно вы. Представьте себе любой шпионский фильм, где главный герой похищает пароль от сейфа с мощным оружием, но у двери сейфа он сталкивается с проблемой. Для входа требуются сетчатка глаза, запись голоса или отпечаток пальца главного врага. Это и есть второй фактор подтверждения, то есть что-то, чем обладает только хозяин хранилища.
Какие бывают виды двухфакторной аутентификации?
- Одноразовые коды из СМС.
Чаще всего такие одноразовые коды отправляют в текстовом сообщении на указанный при регистрации номер телефона. Если кто-то украл ваш пароль, но не имеет доступа к вашему телефону, то он не сможет взломать ваш аккаунт.
Как подключить в личном кабинете VK ID: Безопасность и вход → Способы входа → Двухфакторная аутентификация → Телефон.
- Одноразовый код из заранее сгенерированного списка.
При подключении этого фактора в личном кабинете VK ID вы получите список уникальных наборов чисел, которые нужно запомнить и сжечь. Злоумышленник никогда не подберет ни один из этих кодов, потому что они случайны. Советуем распечатать этот список и сохранить в надёжном месте. Главное — не хранить этот список на видном месте, бумажнике или незапароленных заметках в телефоне.
Как подключить в личном кабинете VK ID: Безопасность и вход → Способы входа → Двухфакторная аутентификация → Дополнительные варианты входа → Резервные коды.
- Одноразовые коды из приложения-аутентификатора.
Если по какой-то причине вам неудобно сохранять коды, созданные ВКонтакте, сгенерировать одноразовый код может сторонняя программа или отдельный девайс. Чаще всего сейчас используются специальные приложения-аутентификаторы, которые устанавливаются на телефон.
Как подключить в личном кабинете VK ID: Безопасность и вход → Способы входа → Двухфакторная аутентификация → Приложение для генерации кодов.
А какой способ самый лучший?
Главное помнить, какой бы вы ни выбрали для себя способ аутентификации, важно, чтобы он действительно был подключён и у вас был к нему доступ. По оценке специалистов информационной безопасности VK, большинство взломов было обнаружено именно на аккаунтах, не имеющих двухфакторную аутентификацию.
Что важно знать перед подключением 2FA?
- К вашему аккаунту должны быть привязаны актуальные электронный адрес и телефон. Если указать только номер, то восстановить доступ с помощью https://id.vk.com/restore/#/resetPassword не получится. Для восстановления пароля придётся отправлять специальную заявку и подтверждать личность с помощью фото.
- Мы рекомендуем указывать в аккаунте настоящие имя и фамилию и прикладывать реальную фотку, на которой хорошо видно лицо. Если её не будет, Команда Поддержки не сможет идентифицировать вас как владельца аккаунта и помочь вернуть доступ, если что-то из первого пункта пойдёт не так.
Главное:
у мошенников почти нулевой шанс украсть ваш аккаунт, если у вас подключена 2ФА.
Путь: личный кабинете VK ID: Безопасность и вход → Способы входа → Двухфакторная аутентификация.