Система управления доступом (IDM):
как выбрать, внедрить и не разочароваться
TADетали

Неправомерный доступ сотрудников к информационным системам чреват для компании искажением и потерями важных данных, которые могут перерасти в потери финансовые и репутационные. Понимая это, все больше российских компаний внедряют решения для управления идентификационными данными. Чтобы система работала как надо, необходимо правильно выбрать решение и учесть различные нюансы. Как это сделать, TAdviser разбирался совместно с компанией «КРОК», реализовавшей более десятка проектов в этой области.
От IDM к IGA: разворот от систем к человеку
IDM-системы позволяют управлять идентификационными данными и правами доступа пользователей в информационных системах организации. На мировом рынке они появились достаточно давно, и с тех пор существенно эволюционировали. В России такие решения представлены более 10 лет.
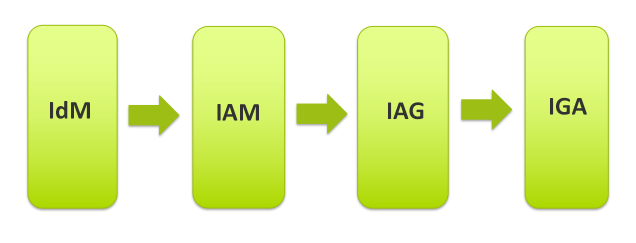
Эволюция систем управления доступом
Изначально решения этого класса были ориентированы на управление учетными записями в информационных системах компаний. Поскольку системы создавались постепенно, в большинстве организаций со временем образовались гетерогенные среды, где в каждой информационной системе управление учетными записями осуществляется по-своему. Задача IDM-систем состояла в том, чтобы упорядочить и централизовать управление и администрирование учетными записями, автоматизировать жизненный цикл учетных записей. Позже в них добавилась функция управления доступом, и тогда IDM-системы трансформировались в IAM-системы (Identity and Access Management).
В IDM-системах доступ предоставлялся на основе ролевых моделей пользователей, но в последние годы концепция стала меняться. Раньше в центре внимания были информационные системы и наведение порядка в них, однако теперь производители IDM-систем и методология решений концентрируются на пользователе как некой сущности, для которой нужно инвентаризовать текущие права доступа. Для этого производится аналитика процессов создания, управления и использования учетных записей. Такой подход реализовался в IGA-решениях (Identity Governance & Administration).
В то время как на российском рынке превалируют аббревиатуры IDM/IAM, на международном рынке уже прижилось понятие IGA. Мировые аналитики, например, Gartner, в своих исследованиях, оценках и прогнозах оперируют именно им.
Что IDM дает компании?
Большинство прикладных систем в компаниях имеют свое хранилище учетных записей, а управление производится разными системными администраторами. В результате, различные группы пользователей имеют различные права доступа, независимые друг от друга. IDM-система становится центральным узлом инфраструктуры, получая информацию об идентификационных данных из доверенного источника, в роли которого чаще всего выступает кадровая система, где ведется актуальная информация о сотрудниках.
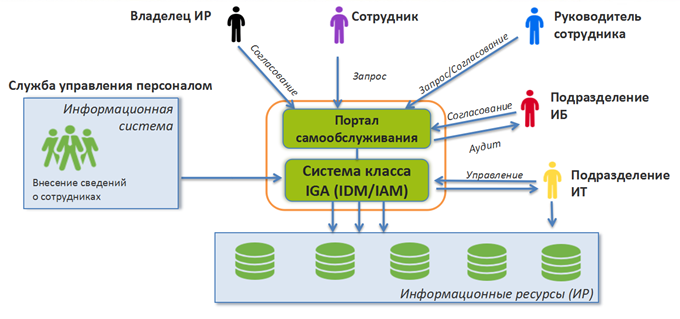
Место систем управления доступом в инфраструктуре компании
В числе преимуществ, которые IDM дает организации, можно выделить следующие:
- Централизованный источник информации об учетных записях и правах доступа сотрудников в информационных системах повышает прозрачность управления доступами;
- Автоматизация управления учетными записями на основании кадровых событий сокращает число ошибок и повышает уровень ИБ;
- Сокращается время на ожидание сотрудниками предоставления им необходимых прав за счет более прозрачного процесса согласования заявок и внесения изменений в ИТ-системы.
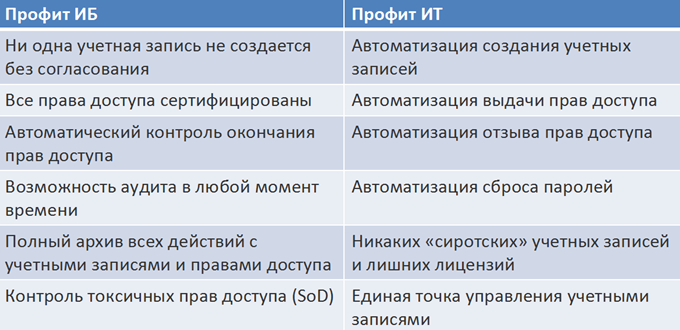
Преимущества IDM с точки зрения ИТ и ИБ организации
Кому нужны IDM-системы?
Определяя необходимость внедрения IDM/IAM, в первую очередь необходимо отталкиваться от размера организации, отмечает руководитель направления информационной безопасности «КРОК» Андрей Заикин.
Если же число пользователей в организации исчисляется тысячами сотрудников и более, и в ней насчитывается больше трех гетерогенных информационных систем, в этом случае можно задумываться о внедрении системы класса IDM/IAM/IGA.
Помимо размера организации есть дополнительные признаки того, что ей нужна IDM-система:
- В компании происходят слияния/поглощения других организаций, открываются новые представительства или филиалы — то есть, меняется организационная структура компании или группы компаний, и одновременно с этим меняется информационная инфраструктура;
- В компании наблюдается большая текучка кадров. Такая ситуация характерна, например, для сферы ритейла, где часто меняются продавцы и кассиры;
- Неправомерный доступ и утечка конфиденциальной информации может нести серьезные риски и последствия для компании.
В вертикальном разрезе, основываясь на опыте «КРОК», помимо ритейла к системам IDM/IAM наибольший интерес проявляют организации из финансовой, промышленной, нефтегазовой отраслей. Часто задумываются о внедрении и телеком-компании.
Актуальным часто можно назвать внедрение IDM/IAM-систем и в госсекторе, однако там подобные проекты зачастую идут сложно, так как приходится больше времени тратить на решение организационных вопросов отмечает Андрей Заикин.
От разочарования к спросу: отношение к IDM российских заказчиков
В «КРОК» говорят, что в 2006-2007 гг. их компания наблюдала всплеск интереса к IDM/IAM-системам, поскольку технология сама по себе — нужная. Однако на тот момент эти системы находились на начальном уровне технологического развития и были сложными.
Из-за этого спустя некоторое время на российском рынке наблюдался спад спроса на IDM, но в последние несколько лет вновь наблюдается всплеск интереса к этим системам, отмечает представитель КРОК. В компании это связывают с тем, что на рынке появились более простые решения, не требующие «тяжелого» программирования для адаптации системы к бизнес-процессам компании, локализованные. За счет такого упрощения они и внедряются в 2-3 раза быстрее, чем системы предыдущего поколения: проект можно реализовать за полгода-год.
По его мнению, на рост спроса повлияло и то, что помимо западных продуктов к этому моменту на рынке появились и достойные российские решения.
Высокий интерес пользователей к IDM в России констатируют и игроки рынка. Так, один из российских разработчиков IDM — Avanpost — в 2016 году отмечал, что и количество заказчиков, и спрос на решения растут. В компании ожидали 20-процентного роста рынка в 2017 году [1] .
Многообразие решений: как подобрать правильное
Вопрос выбора наиболее подходящей системы для заказчика — очень непростой, поскольку на рынке представлено достаточно много таких решений. В «КРОК» рекомендуют заказчику для начала посмотреть на свою ИТ-инфраструктуру и определить, насколько гетерогенной она является.
Подобного рода решение есть, к примеру, у компании One Identity, которая ранее принадлежала Dell.
Если же речь идет о компании с госучастием, то ей стоит в первую очередь ориентироваться на отечественные решения, отмечают в «КРОК». На рынке есть несколько российских IDM-решений, которые прошли путь формирования, являются достаточно зрелыми и по функционалу сравнимы с западными решениями. По мнению Андрея Заикина, к таковым можно отнести, например, решения Avanpost и Solar Security.
Из зарубежных, помимо One Identity, с точки зрения функциональности в КРОК выделяют решения компаний SailPoint, Micro Focus (NetIQ) и Oracle.
Несомненно, между зарубежными и российскими решениями есть отличия.
Помимо этого, по мнению эксперта, в зарубежных системах зачастую присутствует больше функций, чем у российских. Все-таки они — законодатели мод, и часто новые функции сначала появляются именно в зарубежных системах, а потом уже в отечественных, говорит он.
Вместе с тем, касательно отечественных разработчиков можно отметить появление на рынке новых версий продуктов, в которых присутствует качественно иной, нежели ранее, интерфейс пользователя, указывает представитель «КРОК». Их интерфейс, во-первых, адаптирован под отечественные компании, что важно, поскольку своя специфика у российского бизнеса есть. И, во-вторых, этот интерфейс достаточно развитый, современный и удобный, не уступающий зарубежным продуктам.
По словам Андрея Заикина, в проектах, которые уже реализовала его компания, в основном использовались зарубежные решения. Российские продукты не так давно вышли на новый технологический уровень, и интерес к ним есть: по состоянию на середину 2017 года «КРОК» ведет ряд пилотных внедрений отечественных продуктов. В частности, в энергетической отрасли.
Этапы и сроки проекта
В проектах внедрения IDM первый этап – это обследование и «пилот». Последний обязателен в серьезном IDM-проекте, полагают в КРОК. Он необходим, чтобы доказать состоятельность своего выбора, получить одобрение концепции проекта и подготовиться к основному проекту.
В ходе пилотирования удается выявить какие-то подводные камни, получить исходные данные, необходимые для проектирования и дальнейшего внедрения решения. Подготовительный этап занимает порядка 1-2 месяцев, но в очень крупных проектах он может длиться и дольше.
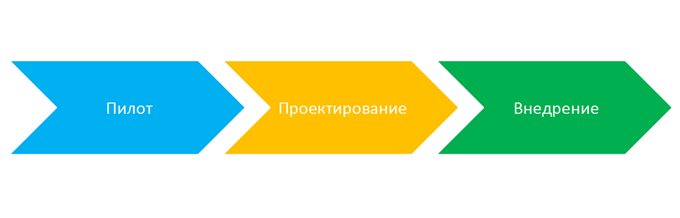
Основные этапы проекта
В «КРОК» отмечают, что пилотные проекты IDM/IAM/IGA отличаются от стандартных пилотов сложностью и риском разрастания в полноценный проект внедрения. Без четкого определения границ пилота и фокуса на конкретном бизнес-процессе, пилот может затянуться на год и стоить заказчику больших сумм.
Следующий за пилотным проектом этап – проектирование, разработка основных проектных решений и специфичного для заказчика функционала, которые могут занимать от 2 месяцев и выше, в зависимости от сложности проекта.
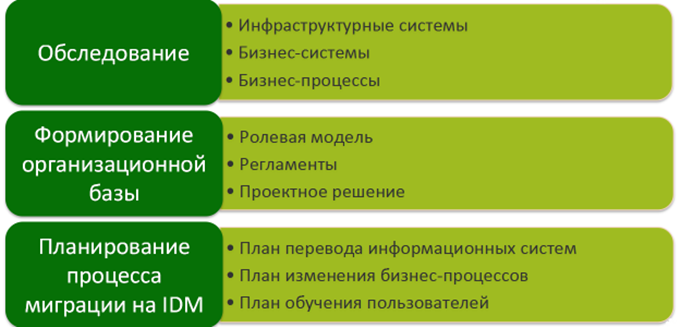
Что нужно сделать на этапе проектирования системы
После этого идет непосредственно внедрение. Оно тоже занимает от 2 месяцев. Если ИТ-инфраструктура очень большая, то внедрение необходимо дробить на очереди, привязанные к отдельным информационным системам, рекомендует Андрей Заикин.
После внедрения следует опытная эксплуатация, по итогам которой в систему и процессы компании вносятся дополнительные изменения. Потребуется также обучение пользователей и администраторов работе с системой.
Особенности и нюансы внедрения
Нередко в проектах по внедрению IDM возникают организационные сложности на стороне заказчика, затрудняющие их реализацию, отмечают в КРОК, исходя из собственного опыта. Например, рассогласованность подразделений в компании, участвующих в проекте.
IDM лежит на стыке ИБ и ИТ, в ее внедрении обычно задействованы оба подразделения заказчика. Оба они могут выступать и инициаторами проекта. ИБ чаще всего инициирует проект, чтобы упорядочить права доступа, решить проблему избыточных прав доступа, получения отчетности по текущим или ретроспективным правам. Если инициатор — ИТ, то чаще всего они хотят решить задачи автоматизации процессов заведения учетных записей и выдачи прав доступа, управления правами, снижения нагрузки на администраторов.
Бывает, что оба подразделения одновременно заинтересованы во внедрении IDM, понимая ее важность, но случается, что в компании отсутствует диалог между ИТ и ИБ. На это указывает КРОК, исходя из собственного опыта внедрений.
Нередки случаи, когда проект инициируется подразделением ИБ, а ИТ-служба не заинтересована во внедрении, поскольку IDM фактически воспринимается как система, которая дублирует работу системных администраторов.
Сложности в проекте могут возникнуть и на уровне интеграции с другими информационными системами в компании, когда заказчик решает резко изменить что-то в системах, с которыми IDM должна интегрироваться, или и вовсе мигрировать на другую. Из-за этого изначально запланированные сроки проекта могут существенно сдвигаться.
Еще одна особенность — требовательность проектов к квалификации исполнителей. Это связано с тем, что IDM часто интегрируется с большим количеством систем, построенных на разнообразных технологиях. Помимо непосредственно исполнителей, в проекте также нужны аналитики, которые смогут провести аудит текущего состояния управления правами доступа и учетными записями в компании до внедрения IDM и помогут разработать оптимальные процессы, по которым IDM будет работать.
Потребуются и разработчики, т.к. какая-то часть доработки IDM в большинстве случаев необходима. В «КРОК» отмечают, что в крупных компаниях зачастую к внедрению привлекают подрядчика, а дальнейшее развитие системы происходит силами самого заказчика, имеющего разработчиков в штате.
Как это бывает: примеры внедрений
Нефтегазовый сектор
В качестве примера внедрения IDM в других сферах в КРОК приводят проект в нефтегазовой отрасли, который по состоянию на июнь еще не завершен. Система внедряется на несколько десятков тысяч пользователей. Ранее управление правами и доступом здесь велось на основании заявок, подаваемых в бумажном виде.
В этом проекте IDM интегрируется с десятками информационных систем, включая кадровые системы. Особенностью этого проекта Андрей Заикин называет масштабность инфраструктуры заказчика и использование в организации корпоративной шины передачи данных. С учетом этого КРОК предложил концепцию, предполагающую интеграцию IDM со всеми необходимыми ИТ-системами через эту шину. Для этого был разработан универсальный коннектор для передачи данных через шину в информационные системы и обратно.
Созданный универсальный механизм упрощает архитектуру решения с точки зрения дальнейшей эксплуатации и подключения новых информационных систем, поясняют в «КРОК».
Концепция была одобрена заказчиком. По состоянию на июнь ведется проектирование решений и их апробация.
Эксперт «КРОК» отмечает, что этот IDM-проект – один из крупнейших для КРОК. Самым же крупным для компании был проект, в котором решение рассчитано примерно на 50 тыс. сотрудников.
Финансовая отрасль
В числе последних завершенных проектов КРОК — внедрение IDM-системы на базе продукта One Identity в одном из российских банков. В головном московском офисе и 8 зарубежных региональных офисах банка работают около 2 000 сотрудников, каждому из которых необходим разный уровень доступа к бизнес-приложениям – внутрикорпоративному порталу, системам учета, трейдерской платформе и другим системам.
В ходе проекта IDM-решение было интегрировано со смежными инструментами банка – системой управления персоналом, службой каталогов и почтовым сервером. Теперь при приеме нового сотрудника ему автоматически присваиваются права доступа в соответствии с должностными обязанностями. При увольнении все права автоматически аннулируются. В случае изменения полномочий работники или их руководители могут подать заявку на доступ к необходимой системе или папке через интерфейс самообслуживания.
Здесь же раз в полгода, в соответствии с внутренними регламентами банка, происходит проверка руководящим составом и специалистами отдела безопасности уровня доступа сотрудников (ресертификация).
Внедрение инструмента автоматизации процессов управления информационной безопасностью в разы снизило нагрузку на специалистов внешней службы техподдержки, предоставив банку возможность сократить затраты на аутсорсинговые ИТ-услуги.
Продукт One Identity, лежащий в основе решения, позволяет контролировать права доступа к системам и неструктурированным данным в рамках всей компании. В КРОК отмечают, что в отличие от альтернативных продуктов, представленных на рынке, он позволяет наиболее гибко настраивать сложные сценарии и политики доступа, которые присутствуют практически во всех крупных организациях.
В частности, в этом уже убедился крупнейший банк мира – HSBC, а также целый ряд других организаций самых разных отраслей – телеком-операторы, ритейлеры, банки. В общей сложности в мире реализовано более 6000 проектов с использованием One Identity Management.
По состоянию на июнь 2017 года «КРОК» ведет внедрение IDM еще в одном банке – «ДельтаКредит». Внедрение идет примерно на 800 пользователей. Инициатором этого проекта выступала служба ИБ банка.
2019: Магический квадрант Gartner: лидеры рынка
В октябре 2019 года аналитическая компания Gartner опубликовала результаты исследования рынка программного обеспечения для администрирования и управления идентификационными данными (Identity Governance and Administration, IGA). Был составлен так называемый магический квадрант, в котором перечислены крупнейшие производители таких решений.
В докладе Gartner говорится, что лидеры рынка IGA предоставляют комплексный набор инструментов для администрирования и управления идентификационными данными и доступом пользователей. Эти поставщики успешно сформировали значительную клиентскую базу и поток доходов, а также имеют высокие рейтинги жизнеспособности и устойчивый рост выручки.
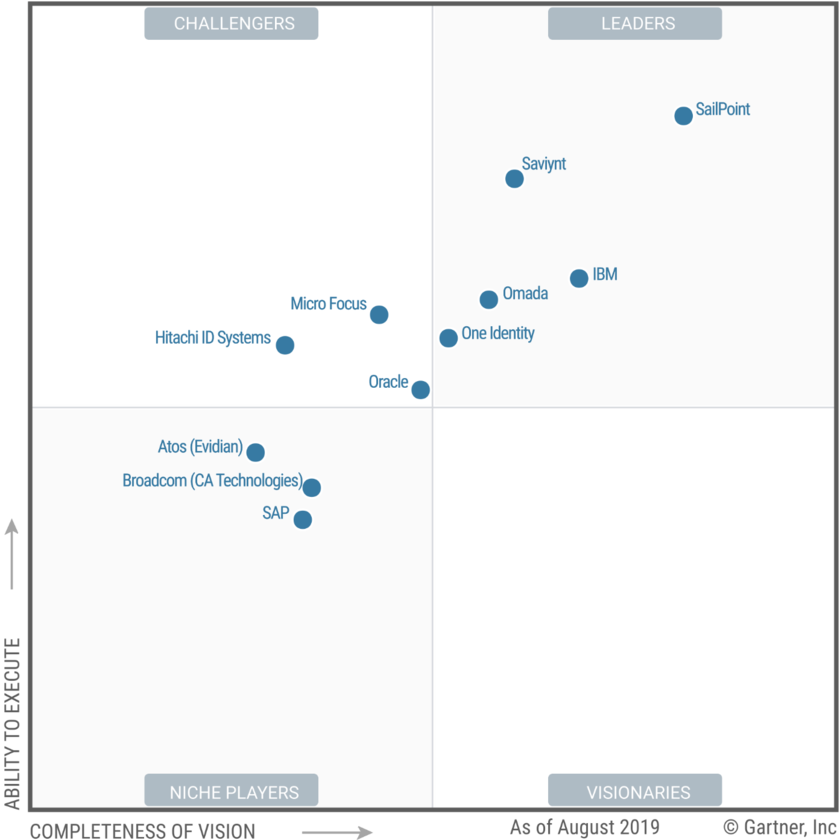
Gartner составила магический квадрант, в котором перечислены результаты исследования рынка программного обеспечения для администрирования и управления идентификационными данными
В 2019 году в число лидеров мирового рынка софта для администрирования и управления идентификационными данными вошли следующие компании: SailPoint, Saviynt, IBM, Omada и One Identity.
Oracle покинула лидирующую группу и вошла в категорию претендентов на неё (Challengers). Участники этого сегмента имеют существенную долю рынка и крупные проекты, но пока не дотягивают до показателей лидеров.
По словам экспертов, рыночная доля Oracle сокращается, поскольку бизнес компании рос в основном благодаря развитым рынкам, но именно там все больше клиентов ищут решения взамен Oracle Identity Governance (OIG).
Динамика развития инноваций у Oracle пошла на спад, и компания не учла в своих продуктах ошибки, упомянутые в предыдущем магическом квадранте. Клиенты по-прежнему говорят о трудностях внедрения OIG: компании не могут найти, обучить или переобучить сотрудников, которые бы могли развернуть решение. Это повышает требование к долгосрочным профессиональным услугам, отмечают авторы исследования.
В докладе Gartner говорится, что лидеры рынка IGA предоставляют комплексный набор инструментов для администрирования и управления идентификационными данными и доступом пользователей
В то же время заказчики отмечают и положительные стороны OIG. Среди них — глубина функциональных возможностей, гибкость и адаптация под требования высокоразвитых компаний и их сложных проектов. К плюсам Oracle также относятся глобальное присутствие вендора и большое количество партнеров по всему миру.
Говоря о достоинствах IBM на рассматриваемом рынке, аналитики отмечают конкурентоспособные цены ниже средних по рынку, эффективно работающую техническую поддержку и удобный пользовательский интерфейс, позволяющий клиентам самостоятельно разбираться с функциями продукта.
Минусы IBM следующие: облачное решение IBM Cloud Identity не имеет базовых для IGA функций, неэффективная модель обработки данных на сервере и проблемы при развёртывании и управлении IBM IGI.
По прогнозам Gartner, внедрение ПО для администрирования и управления идентификационными данными, которому предшествует применение аналитических инструментов, к 2022 году обеспечит вдвое большую окупаемость инвестиций по сравнению с проектами, где такие инструменты предварительно не используются.
К 2021 году клиенты, использующие облачное решение IGA, сэкономят в среднем 30% первоначальных затрат на интеграцию и 40% в общем объеме профессиональных услуг в течение трехлетнего периода и сократят время окупаемости в среднем на 25%.
К 2022 году больше половины производителей решений IGA будут предлагать предиктивные и рекомендационные механизмы, использующие аналитику на основе машинного обучения и искусственного интеллекта (AI). К 2019 году доля таких вендоров не превышает 15%. [2]
Примечания
- ↑Российский рынок IDM: рост при любом сценарии
- ↑Magic Quadrant for Identity Governance and Administration
IdM/IGA-система: что это такое, как работает и зачем нужно
IdM (Identity Management) или IGA (Identity Governance&Administration) решение обеспечивает централизованное управление правами доступа и учетными записями пользователей в различных информационных системах /приложениях, используемых компанией для работы. С его помощью:
- Снижается нагрузка на системных администраторов. Работа с учетными записями (создание новых, временная блокировка, изменение прав доступа, удаление) занимает немалую часть времени сисадмина. Чем больше в компании решений, в которых есть учетные записи, тем больше временные затраты. Организовав централизованное управление ими через IdM, вы существенно снизите загрузку системного администратора.
- Минимизируются риски информационной безопасности. Автоматизированное централизованное управление правами доступа со своевременными оповещениями существенно уменьшает вероятность возникновения инцидентов информационной безопасности, связанных с избыточными правами доступа.
- Снижаются административные издержки на предоставление / изменение прав доступа. На это уходит меньше времени, уменьшается количество сопутствующих бумажных документов и обращений в службу поддержки.
- Создается информационная база, повышающая эффективность расследования инцидентов в области информационной безопасности (далее — ИБ). Офицеры ИБ могут контролировать права доступа и получать информации о том, кто какими полномочиями обладал в конкретный момент времени.
- Уменьшаются затраты на поддержку IT-инфраструктур. Вы сможете контролировать количество активных учетных записей и своевременно отключать неактивные, чтобы не платить за них (при использовании модели оплаты за каждую «учетку»).
Кроме того, Identity Management позволит компании выполнить ряд требований и рекомендаций руководящих документов / регуляторов. Например, таких как БР ИББС, PCI DSS или ISO 27001.
Как и в каких системах организуется централизованное управление учетными записями с помощью IdM/IGA
Решение класса Identity Management или Identity Governance&Administration может управлять учетными записями в различных информационных системах и программах. Например, наша IdM/IGA Solar inRights совместима с:
- C популярными системами и инфраструктурами, в том числе построенными на базе SAP и 1C.
- Со всеми широко используемыми СУБД. Прямой доступ к БД обеспечивается посредствам хранимых процедур, запросов и других инструментов.
- Программами для электронного документооборота, CRM, ERP, почтовыми системами, организации кадрового учета и другими решениями с собственным API и без.
При отсутствии API интеграция с целевой системой возможна посредствам выгрузок в файл (например, Solar inRights поддерживает выгрузку excel, csv или xml).
Возможности современных IdM-решений позволяют создавать учетные записи в целевых ИС / программах, следить за их использованием и информировать системного администратора (специалиста по ИБ) о неактивных или неперсонализированных, изменять привилегии, назначать владельцев, производить временную и постоянную блокировку, в т.ч. с сохранением «учетки» в базе с возможностью дальнейшего восстановления. Построение ролевой модели, выявление отклонений и нарушений в правах, предотвращение критических сочетаний прав – все эти функции решений класса IdM/IGA позволяют существенно снижать риски возникновения инцидентов информационной безопасности за счёт проактивного подхода.
Работа IdM/IGA в комплексе с другими системами обеспечения информационной безопасности
IdM, как правило, не используются отдельно. Это — эффективные составляющие системы информационной безопасности компании, которые могут интегрироваться с другими решениями.
При интеграции IGA со СКУД вы сможете усилить защиту целевой системы и исключить, например, такие ситуации, как несанкционированное использование чужих учетных записей, в отсутствии владельца. Реализуется это относительно просто: пока сотрудник не вошел в охраняемый СКУД периметр, его «учетка» остается заблокированной и войти в нее не получится.
Интегрировав Identity Management или Identity Governance&Administration систему с SIEM, вы обеспечите защиту от несанкционированного добавления или изменения учетных записей. Злоумышленник может попытаться сделать это в обход Service Desk, совершив необходимые манипуляции прямо в целевой системе. IdM выявляет такие события и формирует оповещения для SIEM-системы. Это значительно ускоряет процесс выявления подобных инцидентов. Ведь без Identity Governance&Administration-решения в SIEM поступают только логи, которые еще нужно обработать, на что уходит время (а его при действиях злоумышленников может и не быть).
Кроме того, современные решения класса IdM/IGA могут интегрироваться и с другими элементами ИБ. Например, с ITSM, инфраструктурами открытых ключей (PKI), решениями, использующими SSO (технологию единого входа).
Взаимодействие с целевыми информационными системами (CRM, ERP, кадровыми и так далее) и другими элементами, обеспечивающими информационную безопасность компании, организуется посредствам коннекторов. Это — специальные программные компоненты, которые включаются в IdM «из коробки». В зависимости от того, с чем взаимодействует решение, коннекторы могут использовать API целевой системы, запросы, хранимые процедуры, выгрузки в файл и другие средства. Если у вас в компании используется какой-то специфический программный продукт, для которого нет коннектора «из коробки», это не проблема. Например, мы в Solar inRights кастомизируем предлагаемое решение под нужды заказчика и при необходимости дорабатываем уже имеющиеся коннекторы или, в течение пары недель, создаем их с нуля под конкретный продукт. Все обсуждаемо. Поддержка стандарта Identity Connector Framework (ICF) без необходимости использования дополнительных адаптеров существенно облегчает процесс разработки коннектора и снижает сроки и ресурсы для интеграции с системой.
Кому стоит подумать об использовании IdM/IGA
Такое решение необходимо далеко не любой компании. Подумать о его внедрении есть смысл если:
- системным администраторам и другим специалистам приходится обрабатывать большие потоки заявок на предоставление доступа, создание и изменение учетных записей в разных системах;
- есть предпосылки к возникновению инцидентов, связанных с чрезмерным доступом и избыточными правами, или наоборот — с недостаточными полномочиями;
- при большой текучке кадров и активной ротации сотрудников;
- при использовании в компании большого количества различных IT-решений с возможностями управления правами доступа.
IGA можно рассматривать еще и как средство «усиления» используемых в организации решений для обеспечения информационной безопасности, для наведения порядка в процессах управления доступом и повышения прозрачности этих процессов. В зависимости от специфики компании могут быть и другие предпосылки к внедрению такой системы.
Функционал современных IDM-систем
Современный бизнес сильно зависит от информационных технологий, что делает безопасность данных более важной, чем когда-либо. Одним из основных инструментов обеспечения безопасности данных является управление идентификацией и доступом (Identity and Access Management, IAM). Однако наряду с IAM важную роль играет также управление идентификацией и авторизацией (Identity and Access Management, IDM). В этой статье мы рассмотрим, что такое IDM, как она работает и для кого она актуальна.
Что такое IDM
Управление идентификацией и авторизацией (Identity and Access Management, IDM) — это система, которая управляет процессами идентификации, аутентификации, авторизации и аудита доступа пользователей к ресурсам в информационных системах. Целью IDM является обеспечение безопасного и удобного доступа к информационным ресурсам, защита конфиденциальности данных и обеспечение соответствия требованиям законодательства.
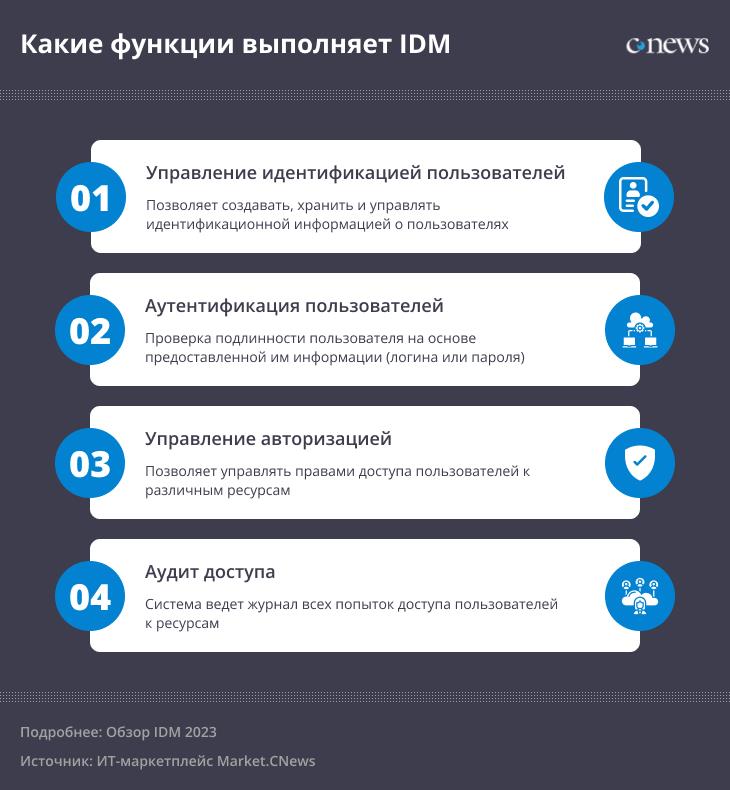
Какие функции выполняет IDM
IDM выполняет следующие функции:
- Управление идентификацией пользователей: система управления идентификацией позволяет создавать, хранить и управлять идентификационной информацией о пользователях, такой как логины, пароли, адреса электронной почты и другие данные.
- Аутентификация пользователей: процесс проверки подлинности пользователя на основе предоставленной им информации, например, логина и пароля.
- Управление авторизацией: система управления авторизацией позволяет управлять правами доступа пользователей к различным ресурсам, определяя, какие пользователи имеют доступ к каким ресурсам.
- Аудит доступа: система ведет журнал всех попыток доступа пользователей к ресурсам и анализирует эту информацию для обнаружения несанкционированного доступа и других проблем.
В чем разница между IDM и IAM
В отличие от управления идентификацией и авторизацией, управление идентификацией и доступом (Identity and Access Management, IAM) — это широкий термин, который включает в себя управление идентификацией и авторизацией, а также управление правами доступа и аудит доступа. IDM сконцентрирована на управлении идентификацией и авторизацией.
Основные различия между IDM и IAM:
- Область применения. IAM — это широкое понятие, которое охватывает все аспекты управления идентификацией и управления доступом в организации. IAM-системы используются для управления доступом к ресурсам и приложениям, а также для управления учетными записями пользователей и групп пользователей внутри организации. IDM — это один из компонентов IAM, который фокусируется на управлении идентификацией пользователей.
- Функциональные возможности. IDM-системы выполняют функции, связанные с управлением идентификацией пользователей, такие как управление учетными записями, аутентификация, авторизация, управление атрибутами пользователей и другие. IAM-системы выполняют все эти функции, а также множество других функций, таких как управление ролями, контроль доступа к ресурсам, управление идентификацией устройств и другие.
- Технологии IAM-системы. Обычно используются в более широком контексте, и могут включать в себя множество технологий и платформ, таких как системы управления доступом (Access Management), системы управления идентификацией (Identity Governance), системы управления привилегиями (Privilege Management), системы однократной аутентификации (Single Sign-On) и другие. IDM-системы, с другой стороны, обычно ориентированы на конкретные функции, и могут использовать узкоспециализированные технологии, такие как директория LDAP (Lightweight Directory Access Protocol) или системы управления идентификацией, такие как Microsoft Active Directory.
- Цели. Целью IAM-систем является создание согласованной и управляемой системы управления доступом, которая обеспечивает безопасный и эффективный доступ к ресурсам и приложениям в организации. IDM-системы, с другой стороны, ориентированы на управление идентификацией пользователей и обеспечение их безопасного и эффективного доступа к ресурсам.
В целом, IDM и IAM — это две тесно связанные области, связанные с управлением идентификацией и управлением доступом, и они могут использоваться вместе для создания эффективной системы управления доступом в организации. В то же время IDM может использоваться как самостоятельный компонент для организаций, которые хотят сосредоточиться на управлении идентификацией пользователей.
Для кого актуальны IDM-системы
IDM-системы актуальны для всех организаций, которые хотят обеспечить безопасность своих информационных ресурсов и защитить конфиденциальность данных. Они особенно важны для компаний, работающих с чувствительной информацией, такой как финансовые учреждения, медицинские организации и государственные учреждения. IDM-системы также важны для компаний, которые используют облачные ресурсы и сервисы, так как они позволяют управлять доступом к этим ресурсам и контролировать утечки данных.
Выводы
IDM-системы играют важную роль в обеспечении безопасности данных и управлении доступом пользователей к информационным ресурсам. Они позволяют организациям контролировать доступ к информации, защищать конфиденциальность данных и обеспечивать соответствие требованиям законодательства. IDM-системы особенно важны для компаний, работающих с чувствительной информацией, и компаний, использующих облачные ресурсы и сервисы. Важно понимать, что IDM является частью более широкой системы IAM и является важным компонентом в обеспечении безопасности информации.
Обзор рынка систем управления правами доступа и учётными записями пользователей (IdM / IAM / IGA) — 2022

Системы управления учётными записями пользователей и правами доступа к информационным системам (IdM / IAM / IGA) позволяют автоматизировать соответствующие процессы, а также минимизировать риски в информационной безопасности за счёт сертификации и аттестации доступа, предотвращения конфликтов полномочий и применения риск-ориентированной модели управления доступом.
- Введение
- Современные системы класса IdM / IGA
- Мировой рынок IdM / IGA
- Российский рынок IdM / IGA
- Обзор отечественного рынка IdM / IGA
- 5.1. 1IDM
- 5.2. Ankey IDM
- 5.3. Avanpost IDM
- 5.4. Solar inRights
- 5.5. ОТР.УСБ
- 6.1. Evolveum midPoint
- 6.2. IBM Security Identity Manager
- 6.3. One Identity Manager
- 6.4. Oracle Identity Manager
- 6.5. SailPoint IdentityIQ
Введение
Аббревиатуру IdM (Identity Management) можно расшифровать как «управление учётными или идентификационными данными».
Класс IdM-систем давно не является новинкой для российского и уж тем более мирового рынка. Они уверенно набирают популярность в качестве инструмента централизованного управления учётными данными и правами пользователей в корпоративных средах. Более того, системы этого класса успели не только сформироваться в своих базовых функциях, начиная непосредственно с управления доступом между различными системами и постепенно автоматизируя данную процедуру, но и перейти к более сложному процессу построения ролевых моделей, создания их комбинаций, системы заявок и управления ими. При этом общемировые тренды и здесь несколько отличаются от привычных на российском рынке; в последние несколько лет в обиход введён другой термин, описывающий логическое продолжение развития систем этого класса — IGA (Identity Governance & Administration).
Системы класса IGA имеют расширенные функциональные возможности. Изменения в терминологии, в частности, отражают тот факт, что была реализована более сложная модель сертификации доступа и полномочий, введены дополнительные соответствия между назначенными доступами, добавлены контроль конфликтов и риск-ориентированная модель.
Подробнее ознакомиться с развитием этого класса решений и их отличительных особенностей можно в нашей статье «Эволюция систем IGA (Identity Governance and Administration)».
Рассмотрим наиболее заметные и зарекомендовавшие себя на рынке системы, а также общую тенденцию в части изменения их функциональности.
Современные системы класса IdM / IGA
Несмотря на изменение терминов, описывающих данный класс решений, их базовые задачи остались прежними. Это — автоматизация, наведение порядка, упрощение управления учётными записями и доступом к информационным системам внутри предприятия. Благодаря этому снижаются затраты времени у различных служб (кадровых, ИТ, ИБ и других) на этот процесс и, что немаловажно, решается проблема человеческого фактора при назначении того или иного доступа. В выигрыше остаются все: люди предоставляющие доступ, люди его контролирующие, а также сами получатели доступа, т. к. процесс сокращается в разы, а то и на порядки.
Общие принципы работы систем управления идентификацией и доступом также остаются неизменными. Используются доверенные источники информации о пользователях, их назначениях и рабочих статусах, на этой основе строятся механизмы внесения изменений (создание, блокирование, удаление учётных записей, изменение прав доступа и т. д.) в контролируемые внутри инфраструктуры информационные системы. Изменения могут вноситься как автоматически, так и вручную. Для корректного взаимодействия со внешними информационными системами применяются различные коннекторы, позволяющие интегрировать разнородные системы в единый комплекс управления доступом — к примеру, при помощи API. Кроме этого, в IdM-системах реализованы функции по автоматизации процесса самообслуживания.
В рамках одного из эфиров AM Live, посвящённого выбору современной системы IdM / IGA, представители отечественных и зарубежных вендоров, а также системных интеграторов обсудили то, как и зачем заказчики внедряют решения для управления доступом, высказали свои мнения относительно технических особенностей IdM-систем, а также поделились со зрителями своим видением перспектив рынка IGA в России.
Можно выделить обязательные и дополнительные возможности систем IdM / IGA для удовлетворения типичных потребностей организаций.
- Управление жизненным циклом идентификации.
- Поддержка запросов доступа.
- Автоматизация рабочего процесса.
- Сертификация / аттестация доступа.
- Наличие готовых коннекторов для применяемых систем.
- Аналитика и отчётность.
- Управление политиками и ролями.
- Управление паролями.
- Исключение избыточности прав и разграничение несовместимых полномочий.
Поэтому современная система управления идентификацией (IGA) является комплексной и сложной. Соответственно, и процесс её внедрения в организациях — комплексный и, в определённых ситуациях, весьма трудоёмкий.
Вопрос о том, с какой стороны следует подходить ко внедрению и эксплуатации систем управления правами доступа и учётными записями пользователей, мы разбирали в одной из предыдущих статей о внедрении и применении IdM-систем на российском рынке.
Мировой рынок IdM / IGA
Мировой рынок систем по управлению идентификацией можно смело назвать зрелым и даже в некотором смысле обретшим свои финальные очертания. Несмотря на это, конечно, до сих пор появляются новые функциональные особенности и рынок продолжает развиваться, при этом акцент, по мнению специалистов Gartner, смещается с модели предоставления услуг из облака в сторону управления другими облачными активами и интеграции дополнительных возможностей в основные инструменты. Компании-заказчики отлично понимают необходимость подобного класса решений, так что те пользуются уверенным спросом.
Ландшафт IdM / IGA претерпел значительные изменения за последние годы в соответствии со всё более динамичным характером современного предприятия — в особенности если принимать во внимание общемировую тенденцию к рассредоточению рабочих ресурсов по всему миру и возможности работы из любого удобного места. Множество пользователей в разных часовых поясах, множество систем и приложений, от локальных до облачных, требуют быстрого и простого процесса получения эффективно управляемого доступа. В результате формируется дополнительная потребность в системах класса IGA на мировом рынке.
Рисунок 1. «Магический квадрант» Gartner в сегменте Identity Governance & Administration по состоянию на август 2019 года

С 2019 года Gartner не обновляла свой квадрант, но при этом продолжает анализировать развитие данного сегмента рынка. По прогнозу от 04.07.2022, более 40 % организаций на рынке к 2025 году будут использовать IGA и информацию из них как часть более широкой структуры идентификации, чтобы снизить риски для безопасности в среде предоставления доступа, а сами эти системы станут неотъемлемой частью ИБ.
В список решений для обзора вошли следующие разработки, которые наиболее известны на отечественном рынке:
- Evolveum midPoint.
- IBM Security Identity Manager.
- One Identity Manager.
- Oracle Identity Manager.
- SailPoint IdentityIQ.
Российский рынок IdM / IGA
Российский рынок в данном случае можно отнести к развивающимся, несмотря на то что на нём существует достаточное количество зрелых решений.
С одной стороны, это обусловлено тем, что изначально не была сформирована потребность в решениях данного класса и его развитие началось с адаптации проверенных зарубежных разработок. С другой — причиной можно назвать саму специфику решений данного класса и готовность организаций к долгосрочному и кропотливому процессу проектирования и внедрения. Но потребность уже сформирована, результаты предыдущих внедрений в крупных компаниях получены и учтены не только потребителями, но и отечественными производителями IdM-систем.
Другим фактором развития отечественного рынка можно назвать импортозамещение, которое не обошло стороной и этот класс систем, что стимулирует заказчиков обращать внимание на российские IdM-системы, а производителей — добавлять новые и развивать существующие функциональные возможности для удовлетворения потребностей клиентов.
Согласно проведённому нами ранее анализу российского рынка ИБ, объём сектора управления доступом и учётными записями в 2020 году оценивался в 9,4 млрд рублей (130 млн долларов). При этом доля систем IdM / IGA в нём достигала 24,4 %. Разбивка по составляющим в процентах приведена на рисунке 2. С полным анализом можно ознакомиться в нашей статье.
Рисунок 2. Российский рынок управления доступом и учётными записями по сегментам в 2020 году

Как можно увидеть, рынок IdM / IGA пока отстаёт от сектора средств аутентификации, но в обозримой перспективе будет расширяться для удовлетворения потребностей в более полном контроле корпоративных аккаунтов как рядовых пользователей, так и обладающих расширенными привилегиями в инфраструктуре.
Рынок отечественных решений IdM / IGA представлен следующими системами:
- 1IDM.
- Ankey IDM.
- Avanpost IDM.
- Solar inRights.
- ОТР.УСБ.
Обзор отечественного рынка IdM / IGA
1IDM
Компания 1IDM работает на рынке с 2014 года.
1IDM — решение класса Identity Management для автоматизации управления учётными записями и правами пользователей в информационных системах, построения ролевых моделей, аудита имеющихся доступов, обработки электронных заявок на доступ, построения отчётов.
В качестве базовой платформы используется «1С: Предприятие 8.3». Система подходит для реализации проектов любого масштаба и сложности как в государственных структурах, так и в коммерческих организациях.
Рисунок 3. Пример карточки пользователя со списком назначенных прав

1IDM поддерживает следующие операции с учётными записями в управляемых системах: создание, удаление, предоставление и отзыв прав, блокировка и разблокировка, обновление атрибутов, смена имени (логина). Конкретная операция должна поддерживаться самим целевым приложением.
Есть коннекторы для Active Directory, Exchange, Redmine, Alfresco, системы «Парус», SalesForce, RSBank и Hyperion, универсальный коннектор для СУБД. Обеспечивается полная совместимость с 1C. Суммарно система имеет более 40 коннекторов под ПО в среде Windows и более 10 — в среде Linux.
Особенности:
- Включена в реестр отечественного программного обеспечения.
- Открытый исходный код.
- Кроссплатформенность (поддержка Windows, Linux), наличие большого количества готовых коннекторов к информационным системам, представленным на российском рынке.
- Каталог прав, организационно-штатная структура, справочники пользователей и ресурсов. Все элементы объединены одной моделью данных.
- Управление правами на основе регламентных заданий для формирования очередей взаимосвязанных операций.
- Возможность выявления несоответствий с применением механизма периодических пересмотров прав доступа.
- Простые инструменты для диагностики и сопровождения системы, доступные из пользовательского интерфейса.
- Минимальный порог входа в проект.
Несколько лет назад мы рассматривали данное решение в рамках обзора, ознакомиться с ним можно здесь.
Подробнее о продукте — на сайте разработчика.
Ankey IDM
«Газинформсервис» — один из наиболее крупных в России системных интеграторов и вендоров в области информационной безопасности. Компания основана в 2004 году, специализируется на создании систем обеспечения информационной безопасности объектов и ИБ-систем для корпораций энергетической и транспортной отраслей, органов государственной власти, промышленных предприятий, а также учреждений финансового сектора и телекоммуникационных компаний.
Ankey IDM — это система для централизованного управления учётными записями пользователей и их полномочиями в корпоративных информационных системах. Решение реализовывает современный подход и практики IGA.
Рисунок 4. Схема работы решения Ankey IDM

Основная функциональность системы реализована таким образом, чтобы обеспечить выгоды для всех подразделений, вовлечённых в бизнес-процесс предоставления, контроля и использования доступов в рамках организации — от служб ИТ и ИБ до отделов HR и руководства организации. Продукт разработан с учётом потребности в технологическом суверенитете, входит в реестр отечественного ПО и имеет сертификат ФСТЭК России.
Особенности:
- Эффективно работает в географически распределённых структурах с большим количеством корпоративных пользователей и полномочий.
- Конструктор бизнес-процессов включает в себя типовые шаги, вычисляемые поля и справочники, а также дополнительные триггеры, которыми можно дополнить согласования для высокой скорости принятия решений.
- Более 40 готовых коннекторов для целевых систем: 1C (ЗУП, УТ, CRM, УХ), Bitrix24, Directum, «БОСС-Кадровик», «Галактика», CommuniGatePro, Docsvision, SharePoint, Lotus, Skype for Business, Oracle, OpenLDAP, FreeIPA, SambaDC, Astra Linux Directory, Microsoft Active Directory, продуктов SAP, а также универсальные — REST API, SOAP, для SQL / СУБД, SSH и даже для CSV / XML.
- Возможность глубокой интеграции с решениями обеспечивающими безопасный контур: Indeed ESSO, Identity Blitz SSO, СКДПУ НТ, PT SIEM, Indeed PAM и другими.
- Поддерживает как Windows-, так и Linux-системы и не ограничивается использованием архитектуры процессоров х86-64.
- Имеет интерактивный интерфейс REST API для интеграции с другими приложениями (например, ITSM).
Предлагаем ознакомиться с детальным обзором Ankey IDM.
Подробнее о продукте можно узнать на сайте разработчика.
Avanpost IDM
Компания «Аванпост» является российским разработчиком систем аутентификации и управления доступом к информационным ресурсам предприятия, работает на рынке с 2007 года.
Рассматриваемая система позволяет автоматизировать процессы управления жизненным циклом идентификационных данных, повысить уровень информационной безопасности и оптимизировать затраты на администрирование ИТ-инфраструктуры.
Рисунок 5. Схема работы Avanpost IDM

Интеграция Avanpost IDM с информационными ресурсами организации осуществляется посредством коннекторов, которые позволяют связать систему с любыми прикладными элементами корпоративной информационной среды: доверенными источниками (1C ЗУП, SAP HR, Oracle HR, «БОСС-Кадровик», «Диасофт», «Галактика» и др.), целевыми системами (Windows, Linux, Oracle, MySQL, PostgreSQL, Informix, InterBase, Exchange, Lotus, SharePoint, SAP, 1C, Directum, SCIM, SOAP, REST).
Особенности:
- Гибкая настройка бизнес-процессов обработки событий (кадровых, аудита и прочих) и управления заявками на доступ с помощью конструктора, настраиваемых справочников и вычисляющих функций.
- Мультиарендность — возможность использования одного экземпляра для нескольких организаций в рамках группы компаний с изоляцией управления и публикацией ресурсов между компаниями.
- Наличие атрибутивных политик управления доступом (ABAC), расширенные возможности управления доступом контрагентов.
- Поддержка параллельных организационных структур: функциональных, Agile, структур проектного управления и прочих, а также полной горизонтальной масштабируемости и географического резервирования.
- Возможность управления административными, технологическими аккаунтами и различными видами неперсонифицированных учётных записей.
- Кроссплатформенность (Windows, Linux), поддержка контейнерной виртуализации (Kubernetes, OpenShift).
- Наличие большого количества готовых коннекторов к управляемым информационным системам и доверенным источникам, представленным на российском рынке, а также проработанных интеграций со смежными системами, включая системы класса ITSM, PAM, Secret Management, SIEM, SOAR; открытые документированные API.
- Входит в единый реестр отечественного ПО, сертифицирована по 4-му уровню контроля отсутствия недекларированных возможностей и может быть использована в автоматизированных системах до класса защищённости 1Г включительно и информационных системах персональных данных до 1-го класса включительно. Также сертифицирована на корректность встраивания криптоалгоритмов (КС2).
Детальнее ознакомиться с моделью управления доступом в Avanpost IDM вы можете в нашем обзоре.
Подробнее о продукте можно узнать на сайте разработчика.
Solar inRights
Solar inRights — платформа IdM / IGA для обеспечения исполнения процессов и регламентов по управлению правами доступа сотрудников к информационным ресурсам. Система позволяет управлять жизненным циклом учётных записей, ролей, информационных систем и других субъектов.
В продукте реализованы автоматизация жизненного цикла пользователей (от найма до увольнения), предоставление и отзыв доступа автоматически и вручную, создание и редактирование маршрутов согласования заявок, мгновенное выявление нарушений в правах пользователей и сценарии автоматического и ручного реагирования на расхождения, механизмы контроля ИБ за счёт управления ролевой моделью, SoD-конфликтами, уровнем риска по сотрудникам и пр.
Рисунок 6. Схема работы Solar inRights

Система является кроссплатформенной, поддерживает Windows и Linux, включая Ubuntu, CentOS, Astra Linux и Alt Linux, а также наиболее популярные СУБД — PostgreSQL, Microsoft SQL Server, Oracle. Интегрируется с более чем 40 внешними системами.
Имеется возможность расширить список интеграций за счёт оперативной разработки новых коннекторов, используя фреймворк ICF (Identity Connector Framework) / ConnID. При импортозамещении он позволяет переиспользовать существующие коннекторы, построенные на предшествующих ConnID технологиях.
Особенности:
- Входит в единый реестр отечественного ПО, сертифицирована ФСТЭК России на соответствие требованиям по безопасности информации по 4-му уровню доверия и технических условий.
- При разработке используется стек технологий Java, на которых развивается большинство российского ПО, включая версии Liberica / Axiom, официально разрешённые к использованию в государственных структурах.
- Имеет широкий спектр визуальных инструментов администрирования, не требующих инженерных настроек и доработки (конструкторы ролей, каталогов ролей, маршрутов согласования и др.).
- Лёгкая индивидуализация под конкретные требования компании без потери возможности устанавливать обновления (новые версии) системы.
- Интеграция с любыми кадровыми источниками и с системами данных по типу ERP, CRM, АБС, СУБД, LDAP и др., а также со смежными решениями по безопасности — SIEM, SSO, СКУД и др.
- Возможность подключить Solar InRIghts как клиент для авторизации во внешней системе, используя технологию децентрализованной системы аутентификации OpenID.
Расширенную информацию о Solar inRights 3.0 вы можете узнать из нашего обзора.
Подробнее о продукте — на сайте разработчика.
ОТР.УСБ
ОТР.УСБ — это средство централизованной идентификации и аутентификации пользователей, защиты от несанкционированного доступа на прикладном уровне в многопользовательском режиме обработки данных разработки ГК «ОТР».
ГК ОТР («Организационно-технологические решения») — российский системный ИТ-интегратор, стратегический партнёр по цифровому преображению государства и бизнеса.
ОТР.УСБ позволяет автоматизировать ряд процессов по регистрации, синхронизации и изменению учётных записей и прав доступа, а также заявок на их создание.
Рисунок 7. Схема работы ОТР.УСБ

Среда функционирования ОТР.УСБ состоит из отечественного и опенсорсного программного обеспечения, имеет сертификат ФСТЭК России о соответствии требованиям по безопасности информации, устанавливающим уровни доверия к средствам технической защиты информации и средствам обеспечения безопасности информационных технологий, утверждённым приказом ФСТЭК России от 02.06.2020 № 76, по 2-му уровню доверия.
Особенности:
- Широкий круг применения, в т. ч. в ГИС до 1-го класса защищённости, автоматизированных системах до класса защищённости 2А, информационных системах, где обрабатывается информация уровня «совершенно секретно».
- Возможности масштабирования и индивидуализации с учётом требований и бизнес-задач заказчика.
- Лёгкая интеграция с решениями компании, а также с наиболее распространёнными источниками данных (Active Directory, Astra Linux Directory, FreeIPA, REST, PostgreSQL, Apache Kafka).
- Возможность интеграции с хостовыми СЗИ Secret Net Studio-C и Secret Net 7.
Подробнее о продукте можно узнать на сайте разработчика.
Обзор зарубежного рынка IdM / IGA
Evolveum midPoint
Компания Evolveum была основана независимыми ИТ-специалистами и нацелена на профессиональную разработку решений с открытым исходным кодом для управления учётными записями и доступом. Она базируется в Центральной Европе и имеет партнёрскую сеть в более чем 35 странах.
Решение midPoint является открытой IGA-платформой на основе Java. Продукт доступен на рынке с 2011 года и предоставляется бесплатно, модель построения бизнеса компании основана на платной поддержке клиентов в части настройки, доработки и внедрения решения. Система предназначена для интеграции в существующую ИТ-среду предприятий, университетов и подобных организаций, может работать в структурах любого масштаба.
Рисунок 8. Схема взаимодействия midPoint с пользователями и управляемыми системами

Система имеет широкие возможности по конфигурированию и позволяет настраивать большинство сценариев без необходимости программирования и доработок. При этом в ней присутствуют специальные скриптовые выражения, расширяющие эти возможности.
Как и другие IGA-платформы, midPoint обеспечивает в том числе расширенные возможности управления на основе ролей (RBAC) и работу с SoD-конфликтами.
На момент написания обзора система была доступна для скачивания, а на сайте производителя не было указаний на ограничения в её использовании на территории РФ.
Особенности:
- Открытый исходный код.
- Отсутствие платы за лицензию на продукт.
- Большое сообщество пользователей и разработчиков.
- Наличие множества готовых коннекторов к информационным системам и возможность создания собственных.
- Возможность использования системы как в инфраструктуре организации, так и в облачной среде.
- Большой набор необходимых функций для работы в режиме полноценной IGA-платформы: RBAC, SoD, портал самообслуживания, управление правами, функции аудита и отчётности, а также возможности по расширению системы.
Подробнее о продукте можно узнать на сайте разработчика.
IBM Security Identity Manager
IBM Security Identity Manager — это автоматизированное решение для администрирования доступа пользователей в ИТ-средах, обеспечивающее эффективное управление идентификацией на всём предприятии.
Продукт помогает создавать, изменять и аннулировать полномочия пользователей в течение всего их жизненного цикла. IBM Security Identity Manager способен сократить затраты на администрирование ИТ, обеспечить защищённость и соответствие нормативным требованиям. Процесс выдачи учётных записей и доступов централизовывается как в операционных системах, так и в приложениях.
Рисунок 9. Схема работы IBM Security Identity Manager

На текущий момент компания IBM не осуществляет деятельности на территории Российской Федерации.
Особенности:
- Возможность управления идентификационными данными с упором на функциональные роли.
- Поддерживаются отдельные пользовательские интерфейсы, которые показывают людям только те задачи, которые им нужно выполнять.
- Упрощает и автоматизирует процесс периодической проверки пользователей, учётных записей и прав доступа.
- Отчёты уменьшают длительность подготовки к аудиту и обеспечивают интегрированное отображение прав доступа и действий по предоставлению доступа к учётным записям для всех управляемых пользователей и систем.
- Имеются статические и динамические роли.
- Есть возможность настройки электронного документооборота по заявкам на получение прав доступа (рабочий поток).
Подробнее о продукте можно узнать на сайте разработчика.
One Identity Manager
IGA-решение One Identity Manager является одним из самых популярных на рынке России и СНГ. Особенностью данной платформы, с одной стороны, является обширная функциональность, которая позволяет через интуитивный интерфейс делать конфигурации бизнес-процессов, выявлять роли, формировать отчёты, настраивать коннекторы через конструкторы, встроенные в продукт. С другой стороны, система полностью открыта для глубокой индивидуализации. Цель вендора — снизить порог вхождения в тему IdM как интеграторов, так и самих заказчиков, которые часто независимо и самостоятельно развивают данную платформу после первоначального этапа внедрения.
Другой важной особенностью One Identity является стратегия реализации единой экосистемы решений для обеспечения и контроля доступа — Unified Identity Platform. Вендор присутствует во всех трёх «магических квадрантах» Gartner, связанных с доступом: IdM / IGA, PAM и Access Management. Таким образом, в решении можно объединить назначение прав доступа для всех сотрудников компании с функциональностью многофакторной аутентификации с учётом поведения и рисков, а также дополнительно контролировать привилегированных сотрудников и подрядчиков, при этом имея целостные отчёты, политики и обзор из единого интерфейса.
Рисунок 10. Интерактивный обзор связей карточки сотрудника, его учётных записей, бизнес-ролей и других объектов

На текущий момент компания не осуществляет деятельности на территории Российской Федерации.
Особенности:
- Большая часть настроек производится в графическом интерфейсе, за счёт чего достигается высокая скорость внедрения.
- Наличие множества готовых коннекторов к информационным системам, а также возможность использования конструктора для коннекторов.
- Удобный портал самообслуживания пользователя, который облегчает взаимодействие с системой; наличие интерфейса на русском языке.
- Конструктор бизнес-ролей для помощи в построении ролевой модели на основании уже существующих прав доступа в информационных системах.
- Рисковая модель с повышающими и понижающими факторами. Риски могут, например, инициировать процессы ресертификации доступа владельцами ресурсов.
- Единая экосистема решений для доступа: PAM (контроль привилегированного доступа), Data Governance (контроль неструктурированных данных), MFA (многофакторная аутентификация), SSO (единая точка входа), CIAM (управление доступом клиентов), CIEM (управление полномочиями в облаке).
- Полная открытость для доработок и самостоятельного развития.
Для получения расширенной информации о One Identity Manager читайте наш обзор.
Подробнее о продукте можно узнать на сайте разработчика.
Oracle Identity Manager
Oracle Identity Manager (OIM) спроектирован для управления привилегиями доступа пользователей ко всем ресурсам компании на протяжении всего жизненного цикла учётных данных — от приёма сотрудника на работу или саморегистрации до увольнения или отказа от сервиса. OIM представляет собой интегрированную платформу для управления идентификационными данными и корпоративными ролями, а также для аудита и выполнения требований законодательства.
Платформа позволяет менеджерам отслеживать действия пользователей и обрабатывать запросы на доступ от членов команды. Oracle Identity Management предлагает множество функций, включая управление соответствием доступа, портал самообслуживания, контроль доступа, автоматические оповещения, двухфакторную аутентификацию (2FA) и многое другое. Система позволяет организациям управлять процессами авторизации и сеансами, а также обеспечивать безопасный доступ ко внешним приложениям с помощью стандартных возможностей SAML Federation и OAuth.
Рисунок 11. Концепция OIM

Oracle Identity Management поддерживает интеграцию с различными сторонними платформами, такими как ServiceNow, Concur, SAP SuccessFactors, Box, GoToMeeting, Salesforce, Dropbox и другими.
На текущий момент компания Oracle не осуществляет деятельности на территории Российской Федерации.
Особенности:
- Позволяет консолидировать ранее фрагментированные учётные данные в едином хранилище.
- Автоматически создаёт и изменяет учётные данные сотрудников во всех целевых системах на основе данных кадровой системы (приём, увольнение, отпуск, перевод, временное замещение) в соответствии с должностными обязанностями, политиками безопасности и результатами процессов согласования.
- Выявляет неиспользуемые учётные записи и несанкционированные изменения прав доступа администраторами целевых систем.
- Делегирует различные функции администрирования, в том числе периодическую проверку неизбыточности прав.
- Обеспечивает регистрацию мобильных устройств для корпоративного использования, управление каталогом мобильных приложений и правами пользователей по использованию мобильных программ и данных.
- Доступны оперативные и архивные данные аудита прав и история принятия решений о предоставлении доступа к целевым системам.
Подробнее о продукте можно узнать на сайте разработчика.
SailPoint IdentityIQ
SailPoint IdentityIQ — это единое решение для централизованного управления жизненным циклом и правами учётных записей на основе ролевых моделей, политик и правил. Продукт также реализовывает контроль прав доступа на предмет соответствия корпоративной модели безопасности (аттестация и сертификация).
Решение обеспечивает управление соответствием требованиям по безопасности учётных данных для комплексной защиты идентификации.
Рисунок 12. Концептуальная схема решения SailPoint IdentityIQ

В своём составе система имеет функции машинного обучения для улучшения автоматизированных процессов. IdentityIQ обладает набором коннекторов для быстрой интеграции в инфраструктуру, а также гибкими возможностями по интеграции с различными бизнес-приложениями.
Особенности:
- Удобный пользовательский интерфейс, портал самообслуживания.
- Автоматизированная политика управления учётными данными и правами доступа.
- Есть анализ рисков, связанных с предоставлением прав доступа.
- Поддерживается единая точка авторизации пользователей бизнес-приложений с любого устройства и в любое время, а также управление мобильными приложениями и данными.
- Управление доступом как к локальным приложениям, так и к облачным средам.
- Централизованное хранение данных по учётным записям, возможность определения единых политик, ролей и рисковой модели для управления пользователями и ресурсами.
- Возможность масштабирования в соответствии с увеличением количества пользователей, приложений и бизнес-единиц.
Подробнее о продукте можно узнать на сайте разработчика.
Выводы
Стремительная трансформация отечественного рынка и отказ от иностранного программного обеспечения диктуют новые правила в том числе и для систем класса IdM / IGA.
При этом за последние несколько лет эти системы значительно расширили свои функциональные возможности для более тесной интеграции в том числе и с процессами внутри компаний. На первый план выходят сложность организационной структуры и потребность в управлении рисками, что выражается в риск-ориентированных моделях IGA и внедрении концепции SoD при управлении учётными данными.
Российский рынок получил дополнительный стимул для развития этого класса систем, в том числе и из-за ухода ряда именитых игроков. Несмотря на тот факт, что не все иностранные игроки заявили о своём уходе с российского рынка, большинство решений на текущий момент недоступны для отечественных компаний.