Как удалить XMRig CPU miner
Криптовалютный бум 2017 года привёл не только к существенному подорожанию видеокарт и основанию многих криптоферм и бирж. Негативное влияние на широкие массы пользователей выразилось в том, что на них, а конкретно, на вычислительных мощностях их ПК без ведома самих юзеров решили зарабатывать хакеры и создатели вредоносного программного обеспечения. В рамках данной статьи мы рассмотрим, как бороться с одним из популярных вирусных майнеров.
Удаляем XMRig CPU miner
Изначально сама программа XMRig CPU miner была и остаётся вполне добросовестным майнером, с помощью которого пользователи добывают валюту Monero, однако существует и одноимённый майнинговый вирус, использующий мощность процессора компьютера неосторожного пользователя для скрытой добычи криптовалюты сторонними лицами. Разобраться с ним можно двумя основными способами, которые доступны для комбинирования.
Способ 1: Автоматическое удаление
Майнинговые вирусы – очень скрытные и живучие, поэтому не факт, что даже установленный у вас антивирус сможет вовремя среагировать на заражённый файл, пока тот не укоренился в доверенных системных процессах Windows и реестре. Кроме того, часто обычного удаления не хватает, потому как вирус переписывает стандартное поведение ОС. Вследствие этого, при очередной проверке системных файлов, не найдя нужных элементов, ПК попытается их восстановить из-за того, что майнер создал такую инструкцию в реестре, позаботившись о своём выживании и возвращении при попытке от него избавиться.
Для того чтобы удалить вирус и возможности его «реинкарнации», воспользуйтесь программами-сканерами, которые можно использовать параллельно с вашим антивирусным софтом, потом найдите проблемы реестра и, если какие-либо установки будут ссылаться на удалённые майнинговые файлы, исправьте их. Поиск и удаление вирусов с помощью Kaspersky Virus Removal Tool производится так:
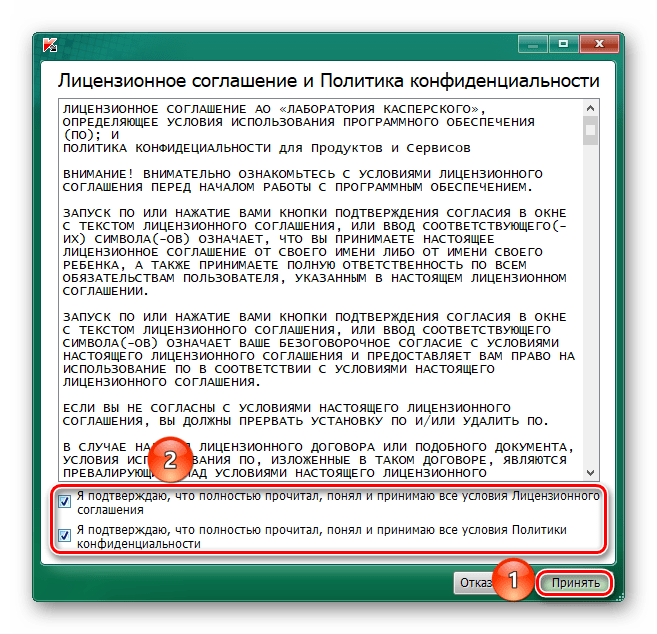
- После открытия исполняемого файла примите условия «Лицензионного соглашения», а также «Политики конфиденциальности», кликнув по соответствующим галочкам, иначе сканер не запустится, после чего нажмите на кнопку «Принять».
- Дождитесь инициализации приложения.
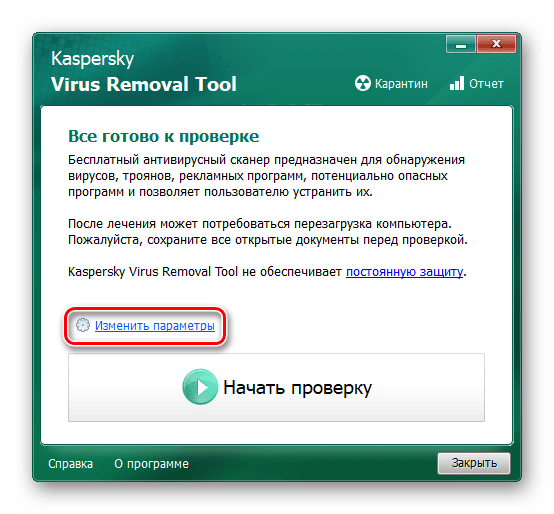
- Нажмите на «Изменить параметры» для того, чтобы расширить область поиска вредоносного ПО.
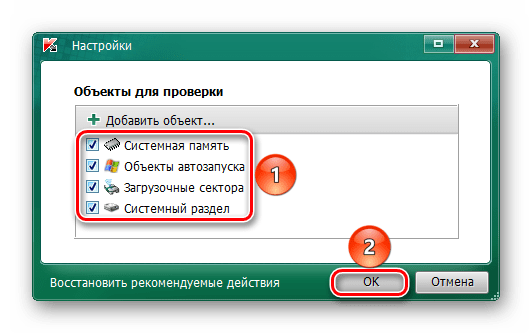
- Выберите все возможные объекты для проверки и нажмите «ОК».
- Щёлкните левой кнопкой мыши по «Начать проверку».
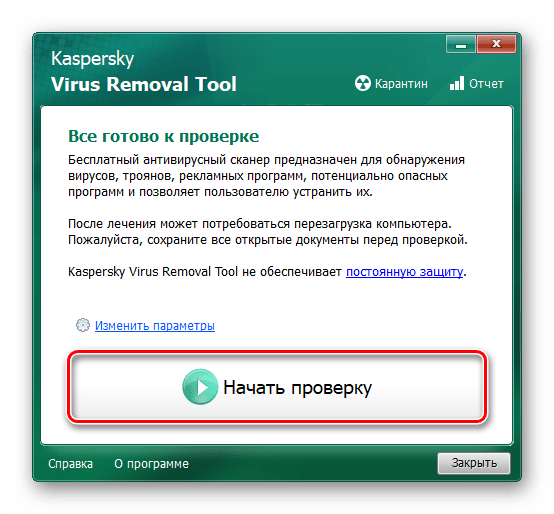
- Подождите, пока утилита выполнит проверку.
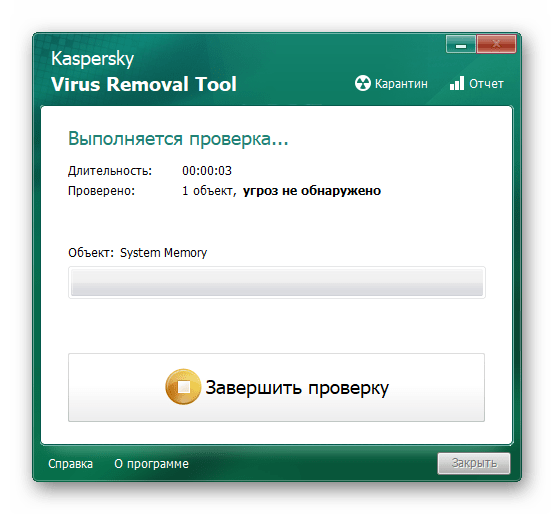
Kaspersky Virus Removal Tool – крайне дотошный сканер, особенно в случаях, когда нужно проверить все элементы системы, поэтому диагностика может занять около десяти минут и даже больше.
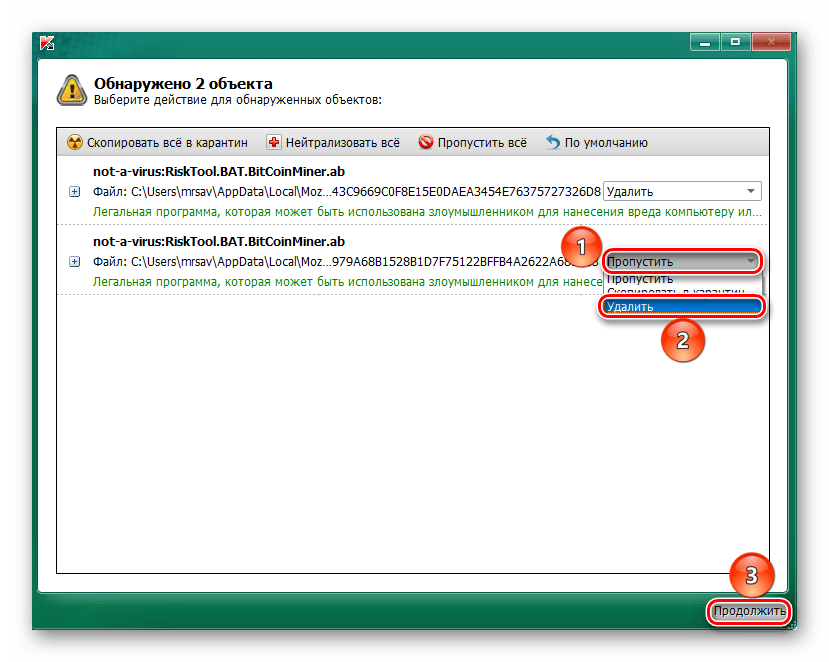
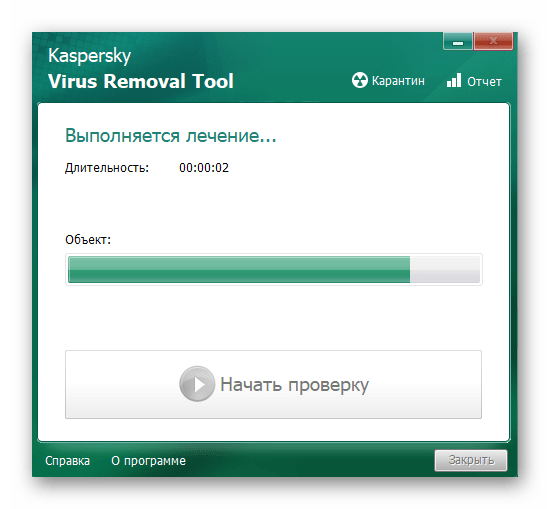
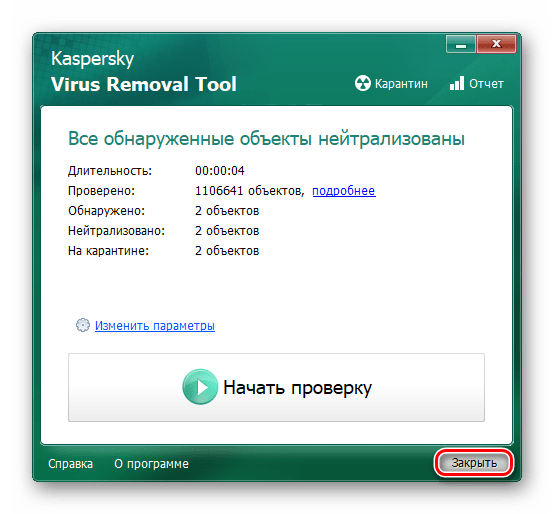
Лечащая утилита Kaspersky Virus Removal Tool прекрасно справляется с удалением майнинговых вирусов, и XMRig CPU miner — не исключение, единственным неудобством может стать то, что если заражённому файлу удастся хорошо спрятаться, в таком случае на его поиск уйдёт несколько десятков минут вашего времени.
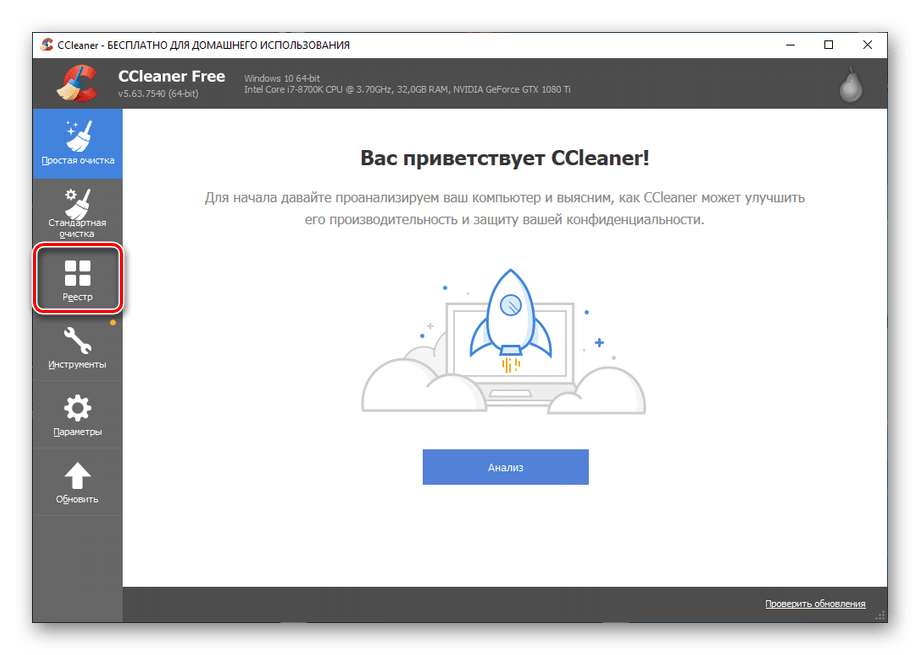
Эффективно использовать лечащую утилиту в комбинации с оптимизатором для того, чтобы очистить реестр ОС от остатков вредоносного ПО и гарантировать невозвращение вируса. Мы рекомендуем вам воспользоваться CCleaner и произвести такие действия:
Скачать CCleaner
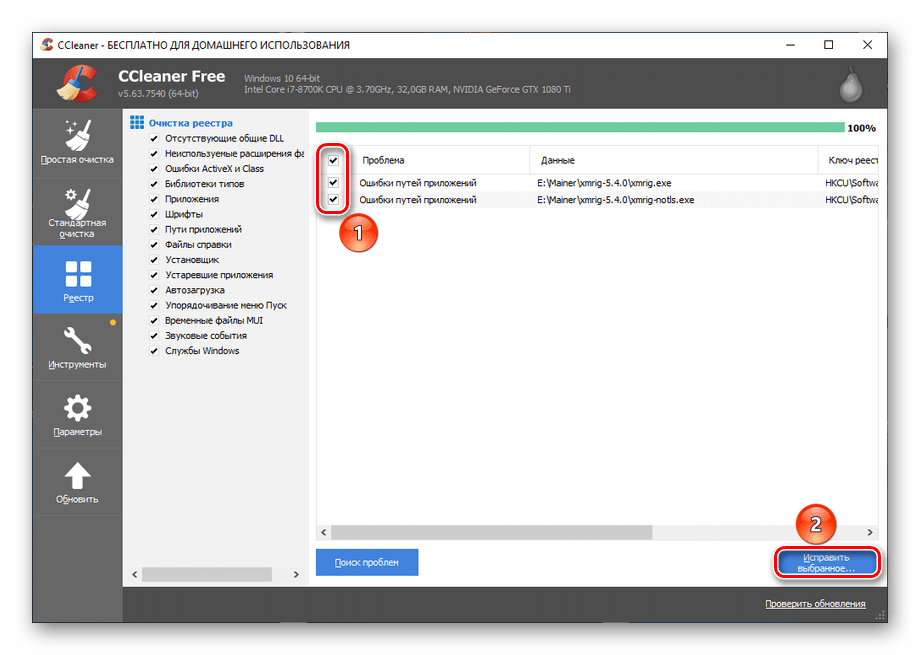
- Выберите раздел «Реестр».
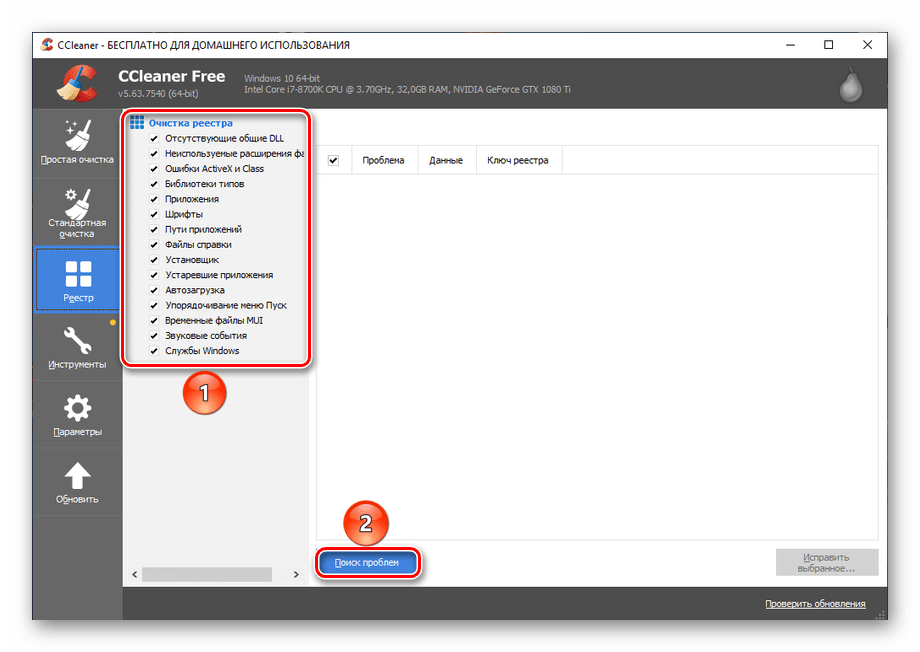
- Пометьте все возможные варианты неполадок галочками и нажмите «Поиск проблем».
- Подождите, пока приложение ищет сбои.
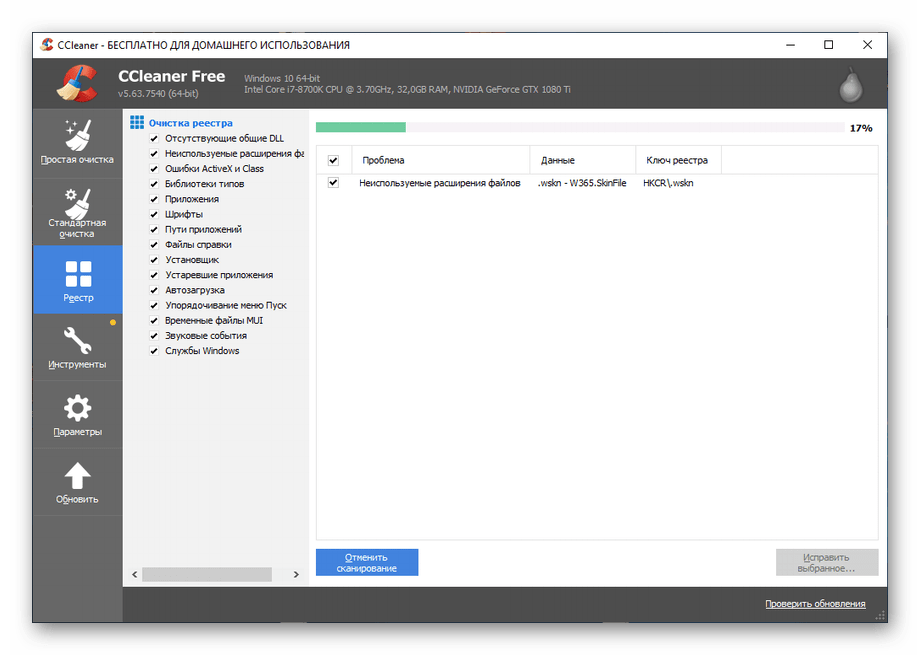
- Выделите все найденные проблемы реестра и нажмите «Исправить выбранное».
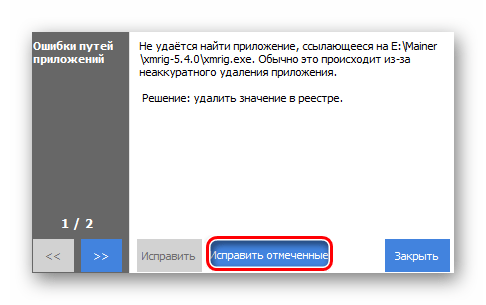
- Нажмите на «Исправить отмеченные», чтобы сразу разобраться со всем найденным.
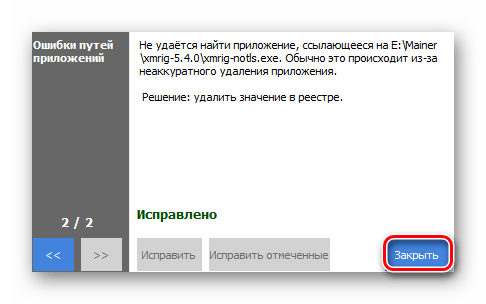
- Завершите работу с программой, кликнув по «Закрыть».
Хоть это и не обязательно, но мы настоятельно рекомендуем перезагрузить компьютер, чтобы изменения системы вступили в полную силу.
Использование лечащей утилиты и оптимизатора является эффективной мерой против всего вредоносного программного обеспечения и майнинговых вирусов в частности. Таким образом, вы очищаете систему и не оставляете возможности зловредному ПО переустановиться.
Способ 2: Ручное удаление
Отсутствие возможности или нежелание по какой-либо причине использовать специализированный софт для поиска и вредоносного программного обеспечения и починки реестра не станет преградой для удаления вируса, хотя будет несколько сложнее. Производить всю процедуру в ручном режиме необходимо в 3 последовательных этапа, о которых и пойдет речь далее на примере Windows 10.
Шаг 1: Удаление программы
- Найдите через меню «Пуск» приложение «Установка и удаление программ» и откройте его.
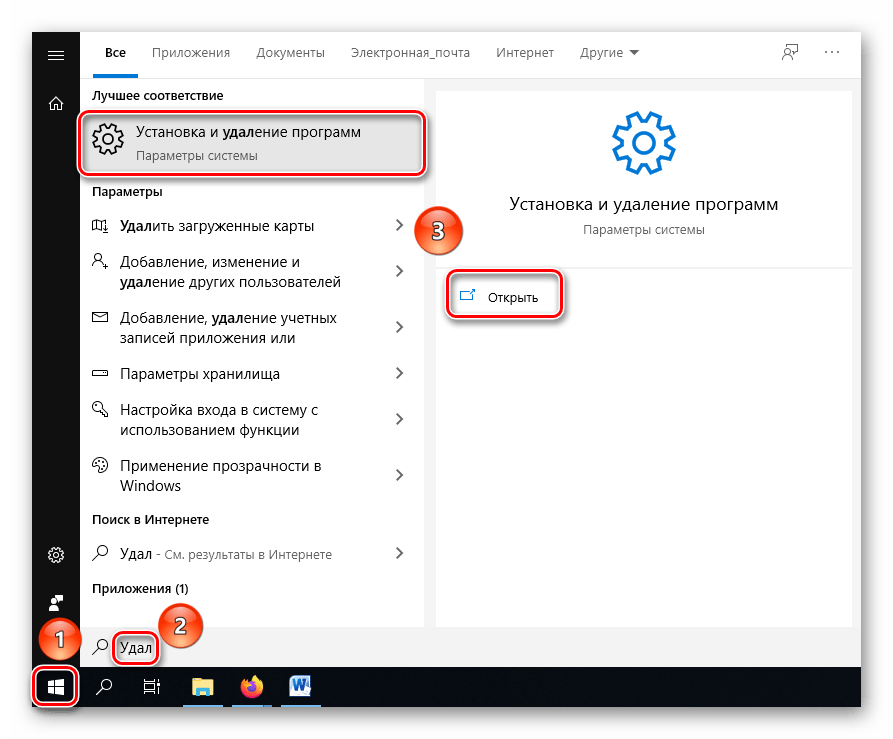
- В строке поиска найдите приложение, которое вы подозреваете во вредоносности, или отсортируйте их все по категории «Дата установки», чтобы найти недавно установленные, если вы не уверены в том, какая именно программа грузит систему. После определения приложения удалите его, нажав на кнопку «Удалить».
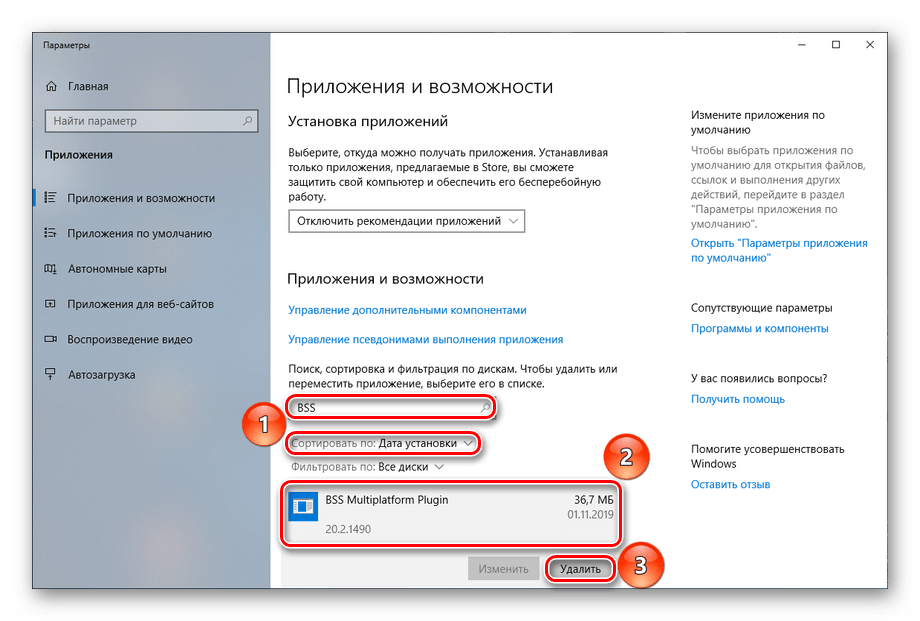
Такой способ удаления хоть не отличается оригинальностью, однако может сработать, если причиной заражения стала установка стороннего приложения. При этом вредоносное ПО может замаскироваться, и тогда придётся пойти на некоторые ухищрения, чтобы его удалить, о чём подробно рассказано в нижеприведённых статьях.
Шаг 2: Отключение автозагрузки
Когда «тело» загружающей программы удалено, осталось ликвидировать возможности восстановления, для этого необходимо очистить его параметры автозагрузки, если таковые еще имеются (а с вирусами такое часто бывает). Выполните следующие действия:
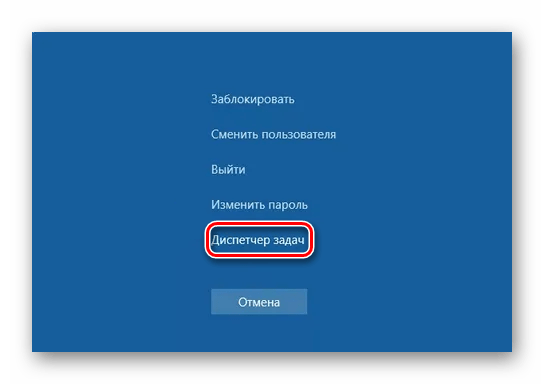
- Нажмите комбинацию клавиш «Ctrl+Alt+Delete» и кликните по «Диспетчер задач».
- Перейдите на вкладку «Автозагрузка», выберите процесс, который вызывает у вас сомнения, кликните по нему правой кнопкой мыши и нажмите «Отключить».
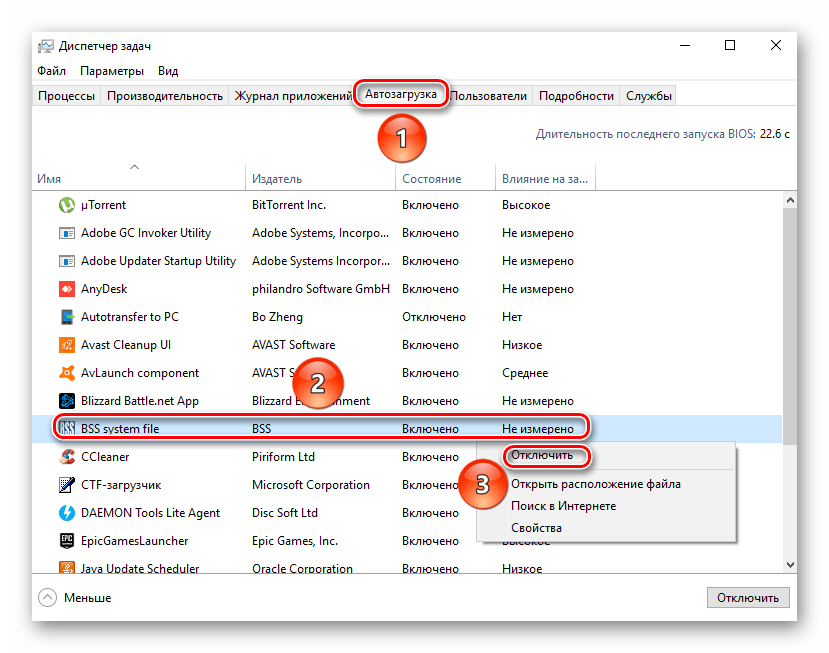
Отключив опасному ПО возможность автозагрузки, вы предотвратите его возвращение на ПК и восстановление вредоносной функциональности.
Вероятно, что у вас не будет никакого схожего процесса после удаления программы и это действие можно пропустить. Но если одноимённый с вирусом процесс всё же присутствует, воспользуйтесь пунктом «Открыть расположение файла», кликнув по нему ПКМ, и вручную зачистить остатки подозрительного приложения.
Шаг 3: Очистка реестра
Когда само ПО и инструкции по его автозагрузке удалены, следующим шагом станет очистка реестра от вредоносных элементов.
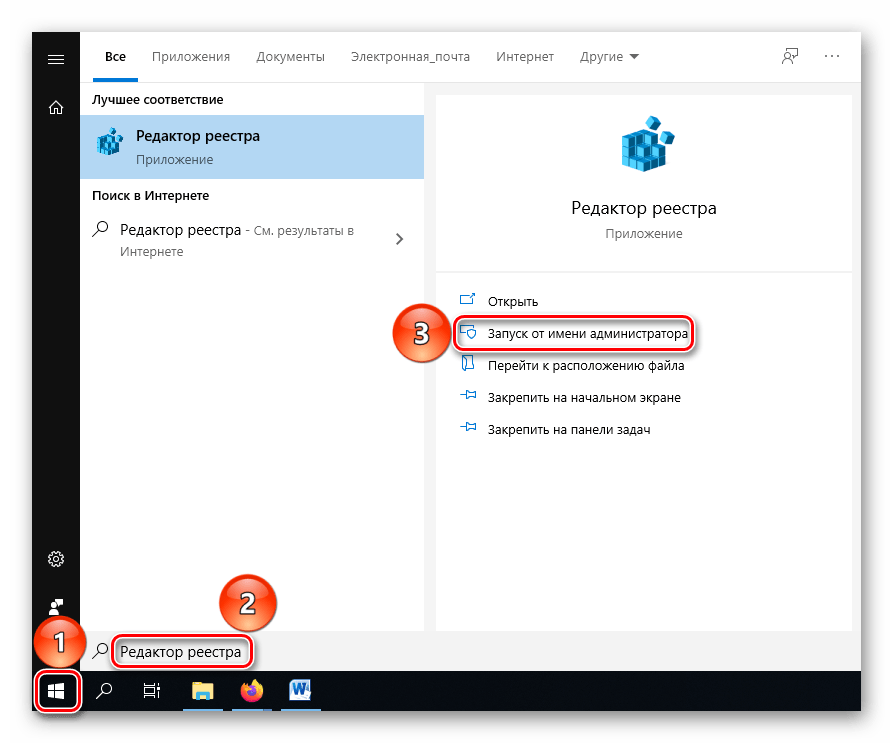
- Отыщите с помощью поиска меню «Пуск» приложение «Редактор реестра» и произведите «Запуск от имени администратора», чтобы система точно не запретила вам вносить изменения в реестр.
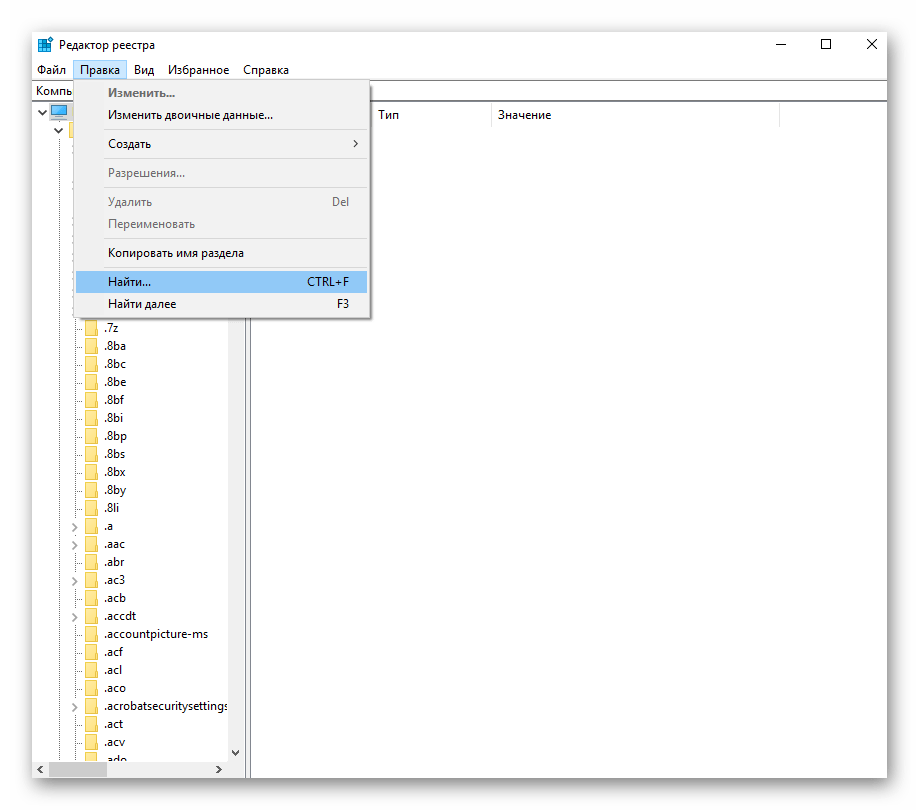
- Кликните по «Правка», а после нажмите на «Найти…», но также можно воспользоваться комбинацией клавиш «Ctrl+F».
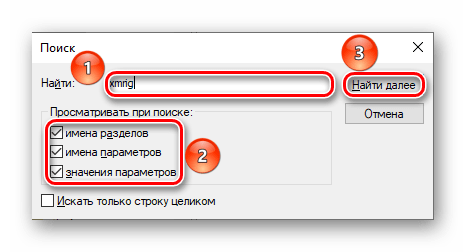
- Введите в строку поиска xmrig , проставьте все галочки под строкой «Просматривать при поиске», для максимального охвата и нажмите «Найти далее».
- Подождите, пока система не просмотрит реестр.
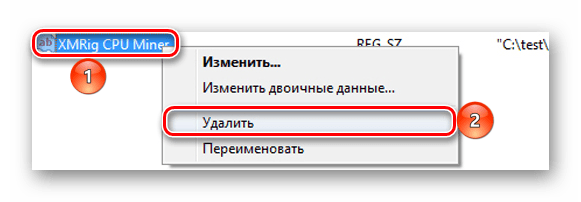
- Кликните по найденной записи реестра правой кнопкой мыши и выберите в контекстном меню пункт «Удалить».
- Подтвердите удаление элемента реестра, нажав «Да».
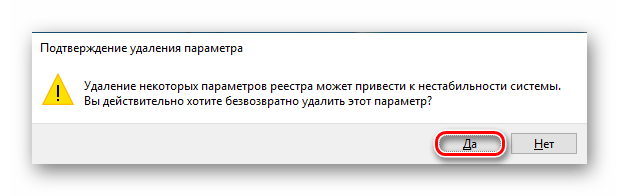
Отныне от влияния вируса свободен и реестр, а риск встретить его вновь из-за автоматического восстановления ликвидирован.
Последним аккордом в чистке ОС станет восстановление повреждённых файлов, ведь если вирус мимикрировал под полезный софт и взаимодействовал с системой длительное время, то велика вероятность, что он своей деятельностью нанёс некоторый урон компонентам Windows. Этот ущерб можно определить и восполнить, произведя следующие действия:
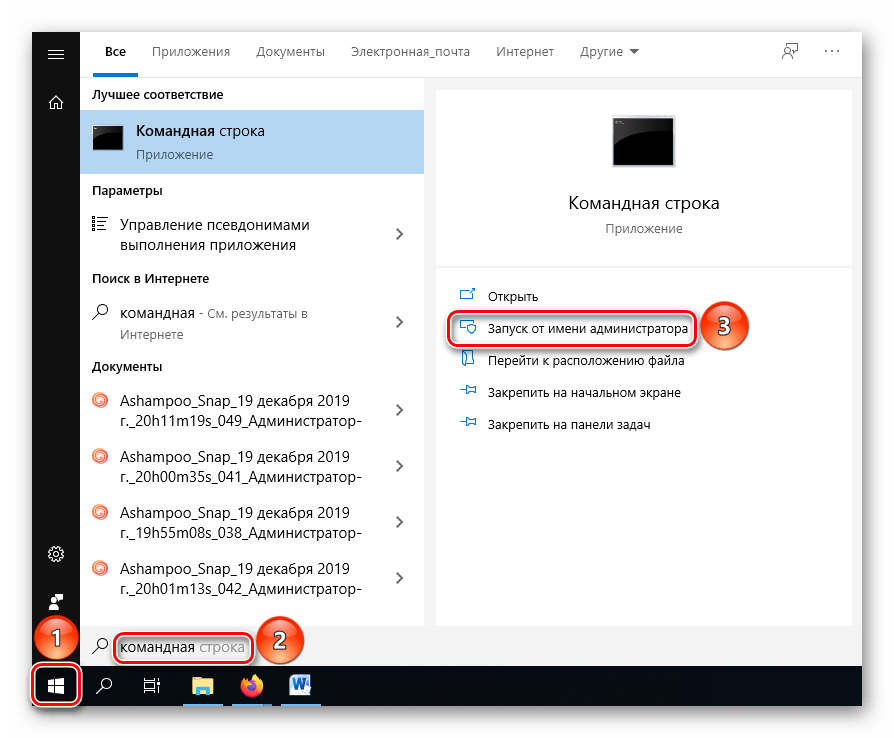
- Найдите и откройте приложение «Командная строка» в поиске меню «Пуск», инициируйте «Запуск от имени администратора», чтобы строка восприняла нужную команду, чего может не случиться в обычном режиме.
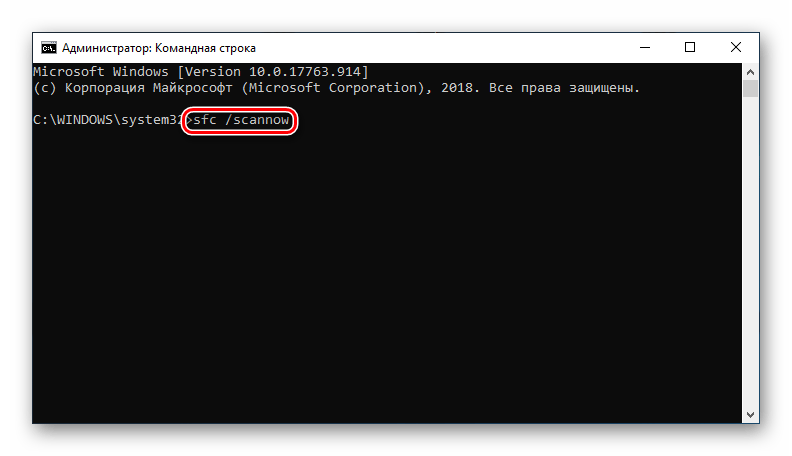
- Введите команду sfc /scannow , это приведёт к началу сканирования системы и автоматического исправления повреждённых файлов, что может занять приличное количество времени.
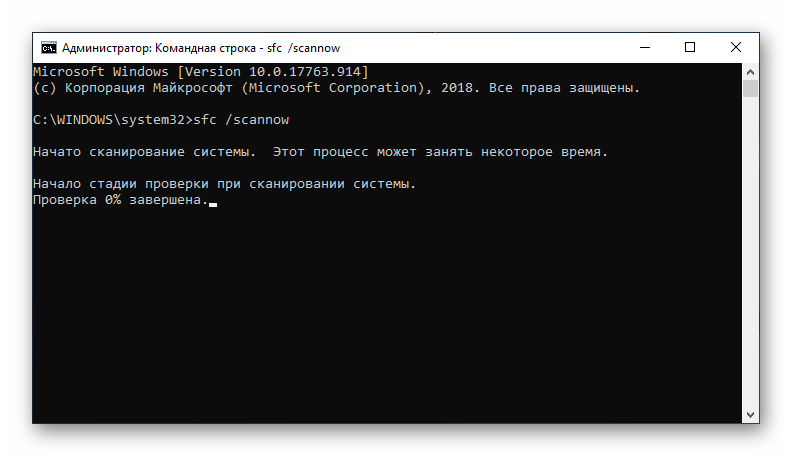
- Подождите, пока ПК проверяет систему, не ожидайте быстрого прекращения процесса.
- Просмотрите результат сканирования и восстановления файлов.
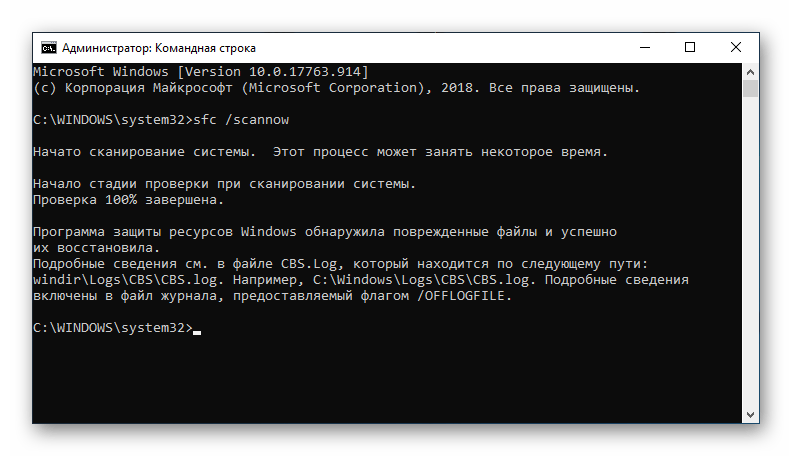
Постарайтесь не щёлкать левой кнопкой мыши по интерфейсу «Командной строки» во время проверки или восстановления файлов. Это может привести к подвисанию и приостановке выполняемой команды. При подозрении приложения в зависании, нажмите на кнопку «Enter», для того чтобы проверить статус исполняемого процесса.
Таким образом, вы устранили последствия пребывания майнингового вируса на вашем компьютере. Остаётся перезагрузить ПК и довольствоваться проделанной вручную работой. И не стоит забывать, что описанные выше методы можно комбинировать, сначала выполнив автоматическую проверку, а после самостоятельно избавиться от следов. В таком случае вы можете быть полностью уверены, что вредоносное программное обеспечение исчезло с вашего компьютера.
По ходу статьи было изложено два комплексных способа того, как удалить XMRig CPU miner с вашего компьютера. Если у вас есть возможности для скачивания и использования стороннего софта – вам помогут Kaspersky Virus Removal Tool или Dr.Web CureIt!, а также CCleaner. В ином случае вы можете вручную осуществить удаление вируса и восстановление системы.
Как удалить XMRig CPU Miner
Доброго времени суток, дорогие читатели блога cho-cho.ru! Сегодня мы поговорим о XMRig CPU Miner, расскажем что это такое и вирус ли это, а также объясним как можно удалить его вручную. Ну что ж, начнем….
Еще несколько лет назад стандартная классификация известного вредоносного программного обеспечения занимала всего несколько строк – мир знал о троянах, кейлогерах, вирусах, и шпионах, способных без согласия пользователя собирать информацию о компьютере, а затем передавать третьим лицам для последующей обработки.
Со временем появились трекеры, специальные механизмы, отслеживающие действия пользователей в браузере (какие ресурсы посещались за последний день, неделю и месяц, какая версия операционной системы выбрана, какой браузер используется). Но и тут победу одержали анонимайзеры (VPN, TOR).

Мир уже рассчитывал на временное затишье, но из стана вредоносного программного обеспечения вновь появились неожиданные угрозы. Так и появился вирус майнинга, который позволяет мошенникам добывать криптовалюту, не на собственной технике (все же держать сразу десяток видеокарт и столько же блоков питания для поддержания максимальной нагрузки дело достаточно затратное), а встраивая в распределительную сеть компьютеры миллионов пользователей со всего мира.
Неосведомленный владелец ПК и не заметит, почему оперативная память занята на 80-90%, а процессор едва справляется с одним открытым браузером, а вот мошенник получит все шансы достроить блокчейн.
Лучший способ избежать таких проблем – посещать лишь проверенные источники и загружать те файлы, которые прошли проверку на VirusTotal (в основном CPU Miner попадает в систему с помощью «дропперов», хитрых, мимикрирующих под стандартные службы и процессы софта, шифрующих реальную работу вредоносного программного обеспечения).
Не получилось разгадать хитрый замысел майнеров сразу и вирусы просочились в систему? Значит, настало время разобраться, как очистить ваш персональный компьютер от вируса и вернуть былое быстродействие операционной системы.
Как удалить вирус вручную?
Перед тем, как приступить к ручному взаимодействию с операционной системой Windows для внесения изменений в работу браузеров, реестра и файла hosts, стоит довериться профессионалам – специальным системным инструментам, способным всего за несколько минут обнаружить вирусы, шпионы и иное вредоносное ПО, неожиданно появившееся на жестоком диске, а затем или провести необходимую очистку или же воспользоваться встроенными возможностями карантина. Какому помощнику довериться в первую очередь?
Разумеется, HitmanPro:
- В первую очередь нужно скачать портативную версию HitmanPro на компьютер, а затем запустить подходящий дистрибутив (в архиве – две версии, рассчитанные на 32 и 64-битные системы) с правами администратора (если же действовать от лица обычного пользователя, то HitmanPro, скорее всего, не сможет заглянуть в каталог System32 и навести порядок в файлах операционной системы).
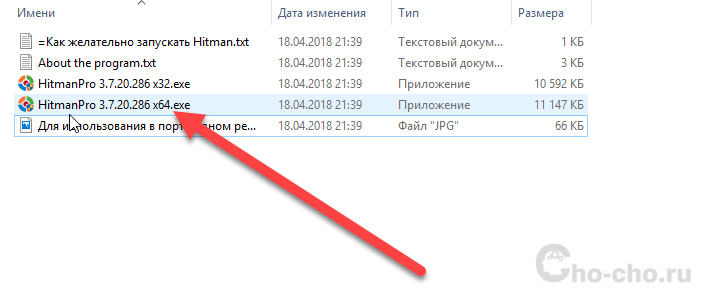
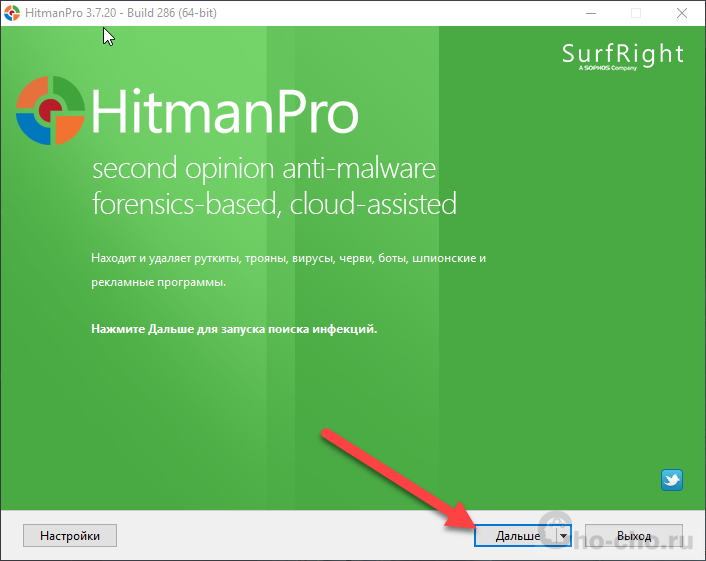
- Если дистрибутив выбран правильно, на экране появится стандартное меню навигации, где доступны настройки, новостной блок с последними достижениями разработчиков и короткое описание механизмов работы выбранного инструмента. Если стартовое знакомство завершено, значит, настал момент смело нажимать на кнопку «Дальше»!
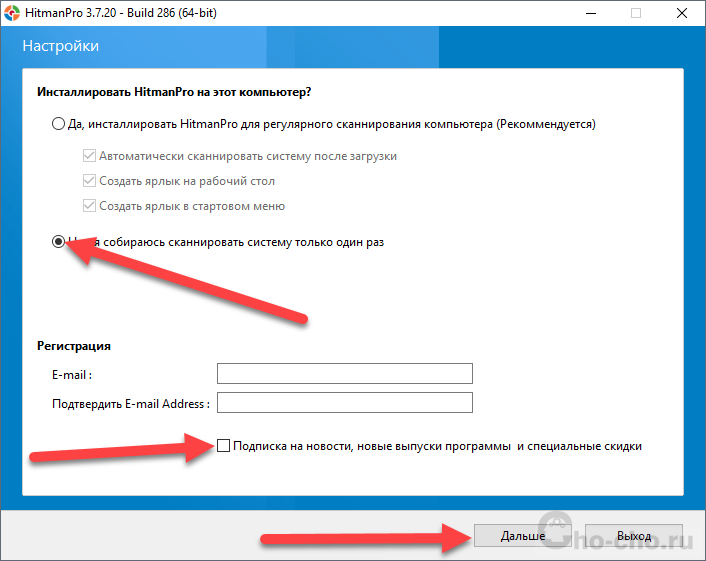
- Следующий шаг – необязательная регистрация в системе. Если вводить информацию об электронной почте не хочется, да и лишняя рекламная рассылка неинтересна, то этот шаг можно с легкостью пропустить.Второй важный момент – выбрать пункт с одноразовым сканированием в текущей момент (если захочется проводить процедуру постоянно, да еще и в автоматическом режиме, придется заплатить).
- Процедура сканирования в целом занимает несколько минут. При работе HitmanPro, возможно, закроется браузер и некоторые отдельные программы.
И все же переживать о потере важных данных не стоит перед использованием инструмента в обязательном порядке создается резервная копия системы.
- После завершения проверки важно перезагрузиться, ведь при новом включении операционной системы HitmanPro поработает с автозапуском, и постарается удалить те файлы, с которыми не получилось взаимодействовать сразу же. Как подсказывает практика, такую грубую очистку не переживал ни один вирус майнинга. Впрочем, бывают и исключения, а потому всегда доступен альтернативный путь.
Использование Malwarebytes:
- Первый этап стандартный – загрузить программу Malwarebytes, закончить инсталляцию в подходящий каталог, согласиться со всеми требованиями и условиями, выбрать язык, разобраться с лицензией (в архиве с программой описаны различные методы получения VIP-функционала, но даже если заполучить такие возможности не получилось, не беда – бесплатная лицензия с задачей справляется тоже прекрасно).
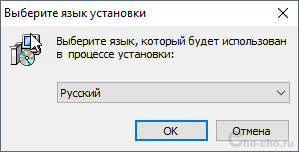
- После установки можно смело приступать к запуску автоматической, поэтапной проверки файлов и системы в целом (стоит выбрать обязательно глубокую проверку, да еще и с правами администратора, на всякий случай!).

- Кстати, если при запуске Malwarebytes появилось уведомление о необходимости загрузить новые антивирусные сигнатуры и обязательно обновиться до последней версии, то нужно сразу же согласиться – так шансы на удаление CPU Miner заметно выше.
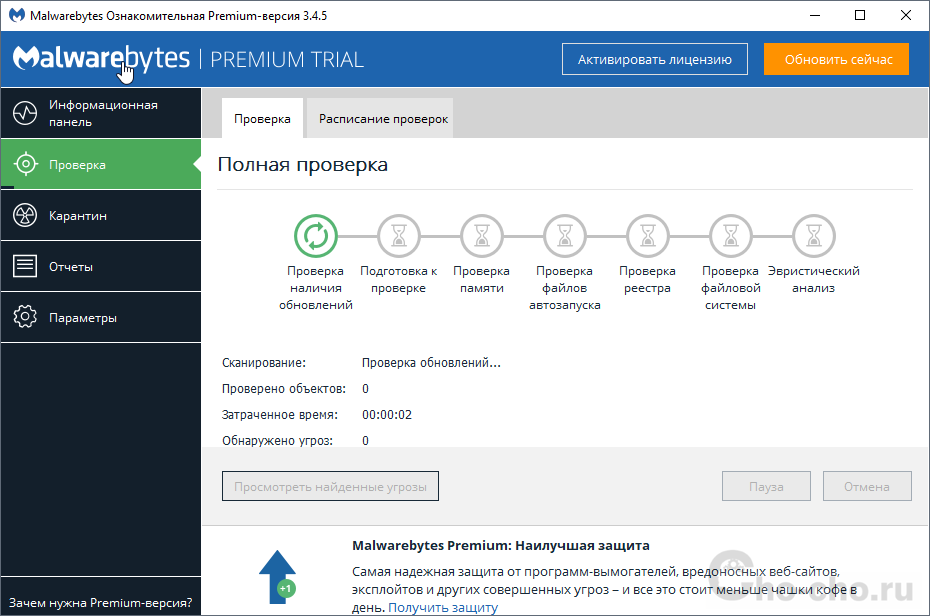
Сканирование займет от нескольких минут до получаса (все зависит от мощности системы и текущей опасности, исходящей от вредоносного программного обеспечения. Зато переживать за результат точно не придется – с корнем выдираются ненужные процессы и службы, очищается файл hosts, наводится порядок в браузерах и даже в реестре.
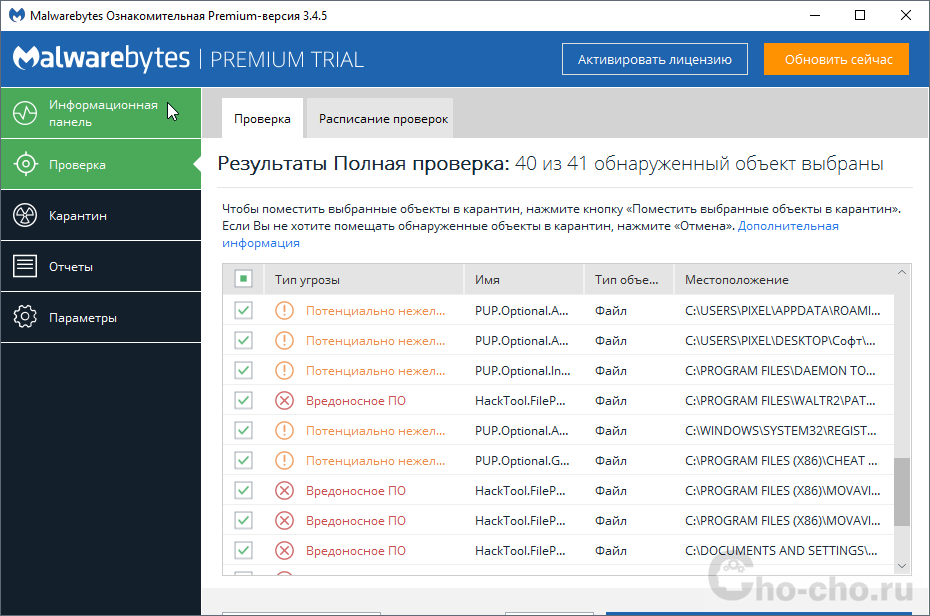
Если перечисленные выше помощники не справились задачей, то обратить внимание стоит еще на Dr.Web CureIt, UnHackMe, AdwCleaner, NOD32.
Автоматические методы поиска вредоносного программного обеспечения успешно справляются с CPU Miner (причем с любыми версиями), но если по каким-то причинам проблемы остались прежними, всегда остается вариант навести порядок вручную:
- Почистить лишние приложения, которые появились на компьютере незадолго до проблем с производительностью (проще всего воспользоваться возможностями встроенной утилиты «Удалить или изменить программу», но если захотелось еще и настроить порядок автозагрузки, то можно воспользоваться Advanced SystemCare);
- Очистить реестр с помощью CCleaner и вручную (нажать комбинацию клавиш Win + R, вписать regedit, а затем воспользоваться поиском через CTRL + F и удалить любое упоминание XMRig или Miner);
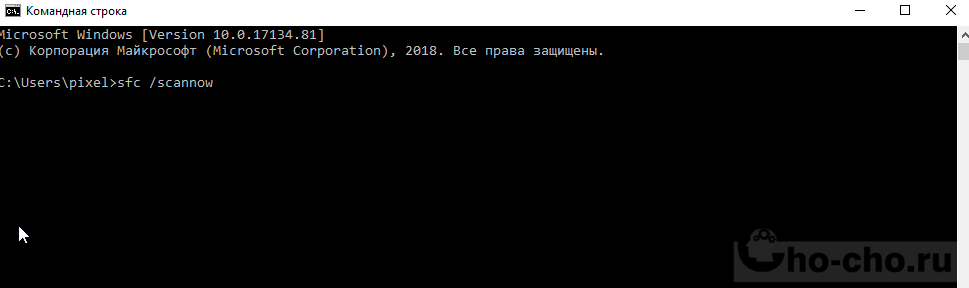
- Воспользоваться помощником «sfc /scannow» (комбинация символов вводится без кавычек в командную строку через «Пуск», cmd);
как удалить вирус майнер xmrig?
Насколько я понял вы предлагаете убить процесс и все? Я уже убил его и удалил /tmp/xmrig. Вопрос в том, как узнать где исполнимые файлы этой заразы? Возможно ее код где-то остался. apt get uninstall xmrig вообще не находил ее изначально
29 июл 2018 в 19:31
Поместить на месте где жил вирус файл нулевой длинны, с таким же именем и дать ему атрибут, тут и тут потом разбираться кто его создает. Какое левое ПО у вас стоит? НодаЖс ? 🙂 и модули разных авторов?
29 июл 2018 в 19:59
nodejs нету, только vestacp exim fileban. Нету какого ни будь антивируса который это может удалить? Или предотвратить?
29 июл 2018 в 20:11
включать аудит и ждать повторного заражения. Кстати монтирование /tmp/ с noexec — хорошая идея
31 июл 2018 в 9:48
1 ответ 1
Сортировка: Сброс на вариант по умолчанию
Если хотите узнать кто читает или пишет в файл и потом удалить все по цепочке
~# lsof /path/to/file Если хотите убить все связанные процессы с патерном «xmring»
~# pkill -9 -f xmring Если хотите удалить бинарник и все активные файлы
~# ps aux | awk '/[x]mrig/ ' | xargs rm -r Можете попытаться найти скрипт инициализации и удалить его тоже
~# find / -type f -exec grep -l "xmrig" <> \; | xargs rm -r google: linux antivirus — вам в помощь в поиске антивируса для *nix
XMRig is a high performance Monero (XMR) CPU miner, with official support for Windows. Originally based on cpuminer-multi with heavy optimizations/rewrites and removing a lot of legacy code, since version 1.0.0 completely rewritten from scratch on C++.
Удаление XMRig CPU miner
Предоставить: 

Что такое XMRig CPU miner?
XMRig CPU miner это троян, который использует мощность процессора жертв мин cryptocurrency. Он может использоваться для разминирования Bitcoin, Monero и кучу других цифровых валют. Это не так просто узнать о его вход, потому что он работает в фоновом режиме и всегда входит компьютеры пользователей без их ведома.
Есть только два основных симптомов, которые указывают его успешного входа. Во-первых вы можете найти процесс, связанный с XMRig CPU miner в диспетчере задач. Кроме того ваш компьютер может начать работу в нежелательным образом. Конкретно говоря, она может стать очень медленным. В некоторых случаях пользователи, которые имеют вредоносного программного обеспечения, установленных на их компьютерах могут начать получать уведомления, говорят, что XMRig CPU miner является активным в системе. Если выясняется, что Троянская установлен и работать на вашем компьютере, убедитесь, что вы удалить XMRig CPU miner из вашей системы как можно скорее. Он не будет удалять себя, мы можем заверить вас, то есть он никогда не будет останавливать работать на вашем компьютере, если вы не удалить его самостоятельно.
Как работает XMRig CPU miner?
Все cryptocurrency шахтеры работают аналогичным образом. То есть они используют мощности процессора жертв мин цифровой валюты. Разумеется пользователи не знают ничего о том, что до тех пор, пока они замечают, что их компьютеры стали вяло. Это не только симптом, показывающ что XMRig CPU miner является активным в системе. Если она когда-нибудь успешно входит в ваш компьютер, вы больше не сможете использовать некоторые приложения. Кроме того ваш компьютер аварии и заморозить все чаще. Если вы уверены, что ваш компьютер начал действовать странно из-за входа Шахтер, XMRig CPU miner необходимо удалить как можно скорее. Не ожидать, что она оставить вашей самой системы, потому что это не произойдет.
Откуда берется XMRig CPU miner?
Это трудно сказать, как XMRig CPU miner вступил вашей системы, но наиболее вероятный сценарий является, что он незаконно вошел компьютер. Например он мог бы был установлен рядом с другими приложениями. Конечно есть люди которые скачать добыча троянцы сами из Интернета. Без сомнения они не знают, что они скачать вредоносных программ. Независимо от того, как XMRig CPU miner вступил вашей системы вы должны удалить XMRig CPU miner сегодня, если вы хотите иметь возможность использовать ваш компьютер нормально снова.
Как удалить XMRig CPU miner?
Существует два способа для удаления XMRig CPU miner. Во-первых вы можете найти все его компоненты себя и стереть их по одному вручную. Во-вторых вы можете реализовать автоматическое XMRig CPU miner удаления. Последний является более простой метод если по сравнению с ручного удаления, так что если вы не очень опытный, или не удается найти один вредоносных компонент на вашем компьютере, вам следует использовать сканер анти-вредоносных программ для очистки компьютера. Убедитесь, что вы используете надежный инструмент, потому что есть так много плохих приложений только притворяется быть хорошим сканеры, там. Такой инструмент не может выполнять удаление XMRig CPU miner для вас.
Offers
Скачать утилиту to scan for XMRig CPU miner Use our recommended removal tool to scan for XMRig CPU miner. Trial version of provides detection of computer threats like XMRig CPU miner and assists in its removal for FREE. You can delete detected registry entries, files and processes yourself or purchase a full version.
More information about SpyWarrior and Uninstall Instructions. Please review SpyWarrior EULA and Privacy Policy. SpyWarrior scanner is free. If it detects a malware, purchase its full version to remove it.
Quick Menu
- шаг 1. Удалите XMRig CPU miner, используя безопасный режим с поддержкой сети.
- Удалить XMRig CPU miner из Windows 7/Windows Vista/Windows XP
- Удалить XMRig CPU miner из Windows 8/Windows 10
- Удалить XMRig CPU miner из Windows 7/Windows Vista/Windows XP
- Удалить XMRig CPU miner из Windows 8/Windows 10
шаг 1. Удалите XMRig CPU miner, используя безопасный режим с поддержкой сети.
- Windows 8/8.1/10
- Windows XP/7/Vista
Удалить XMRig CPU miner из Windows 7/Windows Vista/Windows XP
- Нажмите кнопку Пуск и выберите пункт Завершение работы.
- Выберите Перезагрузка и нажмите кнопку ОК.
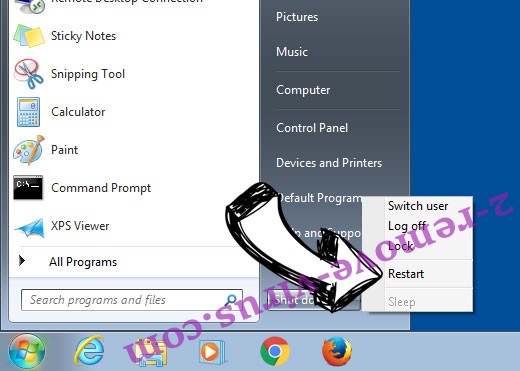
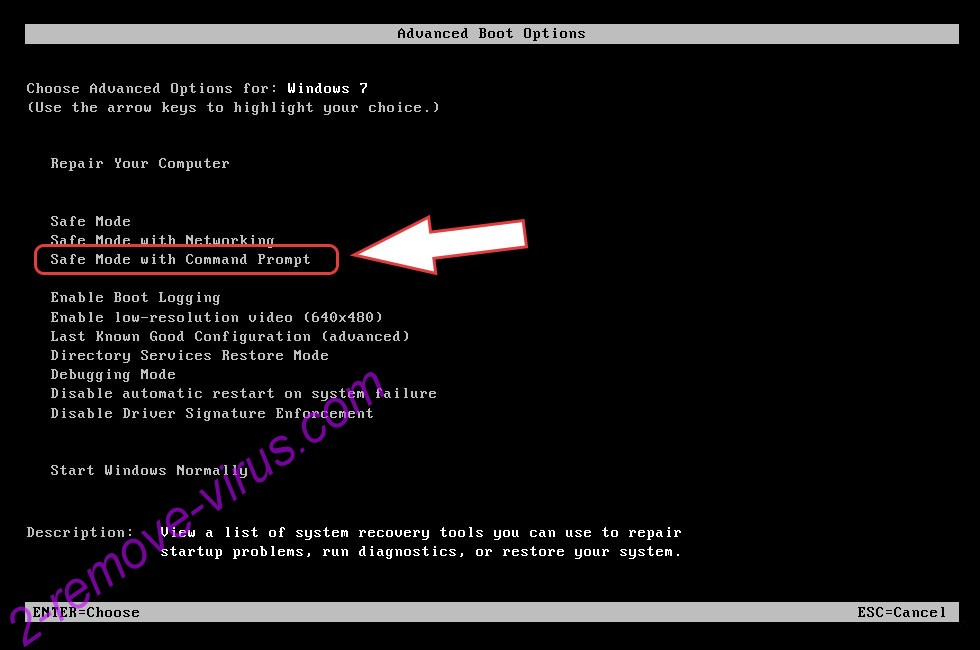
- Начните, нажав F8, когда ваш компьютер начинает загрузку.
- В разделе Дополнительные варианты загрузки выберите безопасный режим с поддержкой сети.
- Откройте браузер и скачать anti-malware утилита.
- Используйте утилиту для удаления XMRig CPU miner
Удалить XMRig CPU miner из Windows 8/Windows 10
- На экране входа в систему Windows нажмите кнопку питания.
- Нажмите и удерживайте клавишу Shift и выберите Перезапустить.
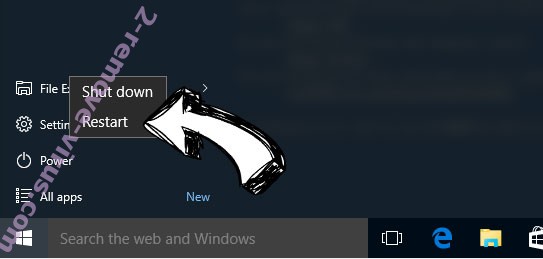
- Перейти к Troubleshoot → Advanced options → Start Settings.
- Выберите Включить безопасный режим или безопасный режим с поддержкой сети в разделе Параметры запуска.
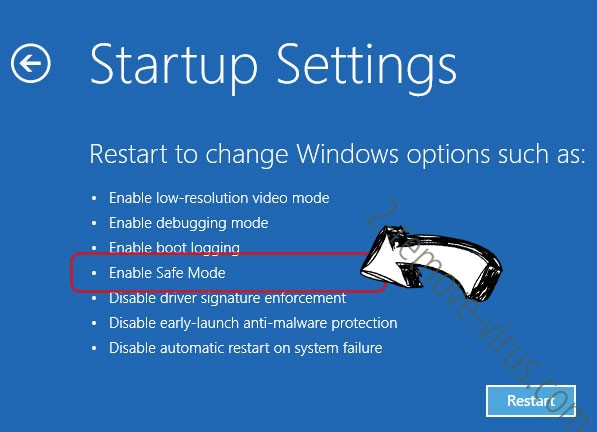
- Нажмите кнопку Перезагрузка.
- Откройте веб-браузер и загрузите средство для удаления вредоносных программ.
- Используйте программное обеспечение для удаления XMRig CPU miner
шаг 2. Восстановление файлов с помощью восстановления системы
- Windows 8/8.1/10
- Windows XP/7/Vista
Удалить XMRig CPU miner из Windows 7/Windows Vista/Windows XP
- Нажмите кнопку Пуск и выберите Завершение работы.
- Выберите Перезагрузка и OK
- Когда ваш компьютер начинает загрузку, нажмите клавишу F8 несколько раз, чтобы открыть дополнительные параметры загрузки
- Выберите команду из списка.
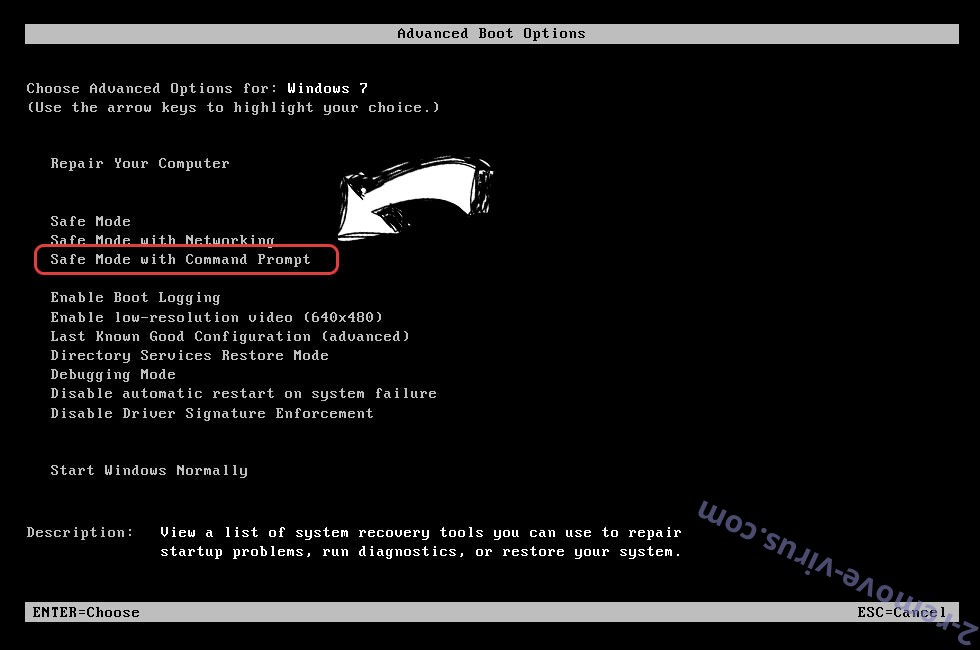
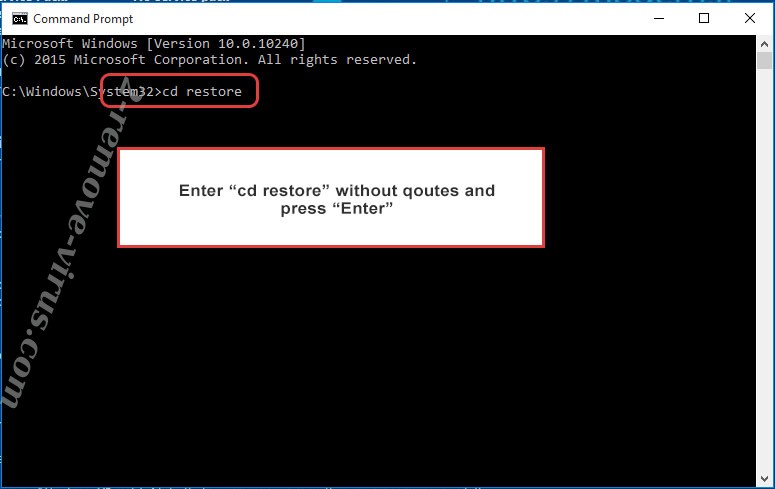
- Введите cd restore и нажмите Enter.
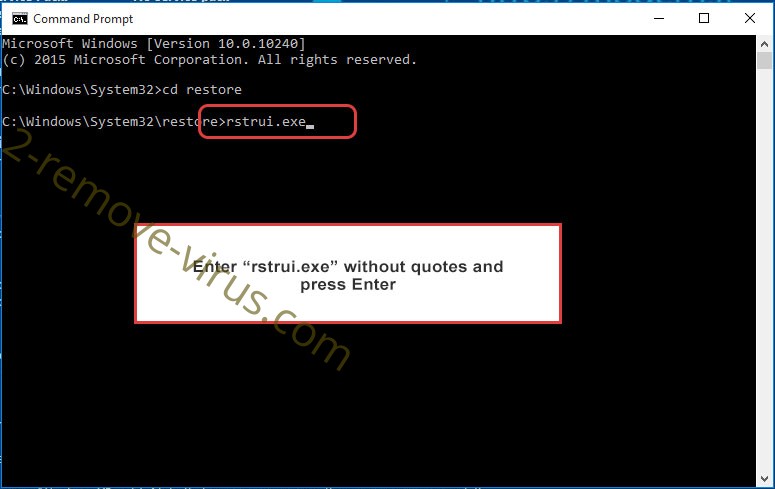
- Введите rstrui.exe и нажмите клавишу Enter.
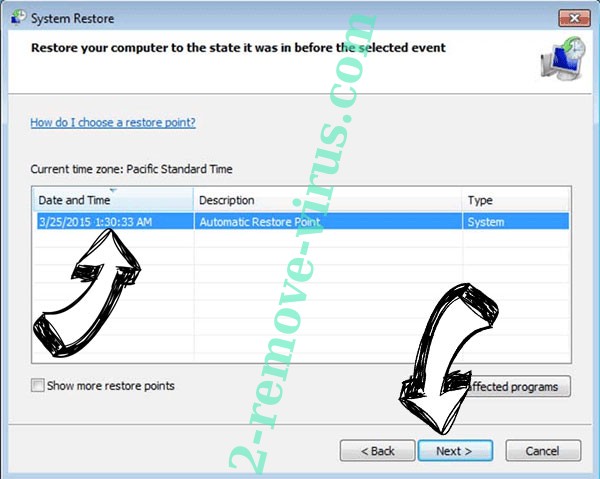
- В новом окне нажмите Далее и выберите точку восстановления до инфекции.
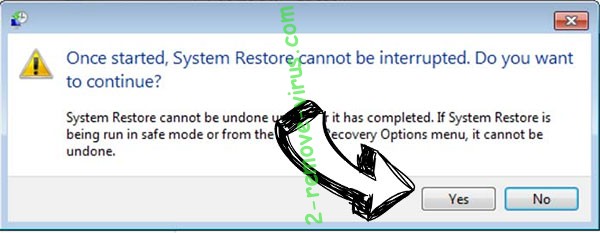
- Снова нажмите кнопку Далее и нажмите кнопку Да, чтобы начать восстановление системы.
Удалить XMRig CPU miner из Windows 8/Windows 10
- Нажмите кнопку питания на экран входа Windows.
- Нажмите и удерживайте клавишу Shift и нажмите кнопку Перезапустить.
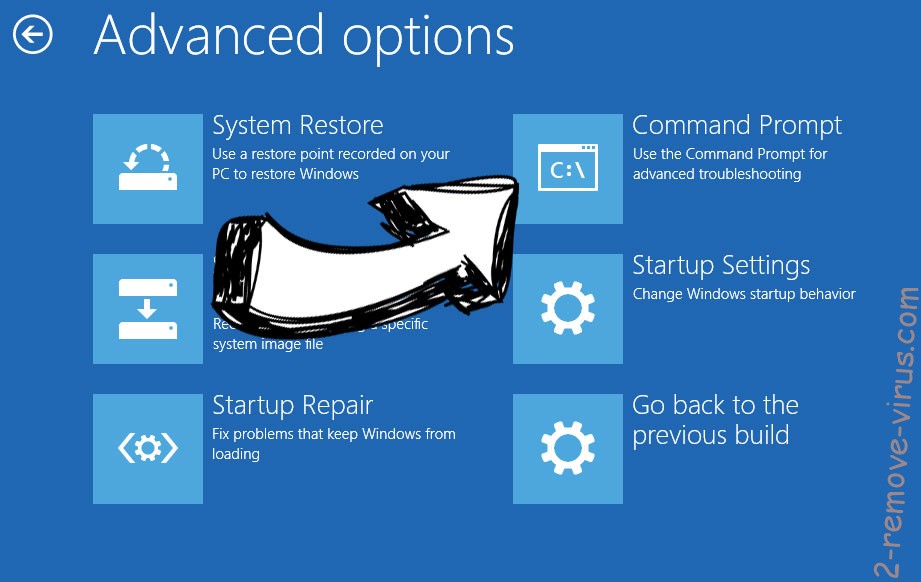
- Выберите Устранение неисправностей и перейдите дополнительные параметры.
- Выберите Командная строка и выберите команду Перезапустить.
- В командной строке введите cd restore и нажмите Enter.
- Введите rstrui.exe и нажмите Enter еще раз.
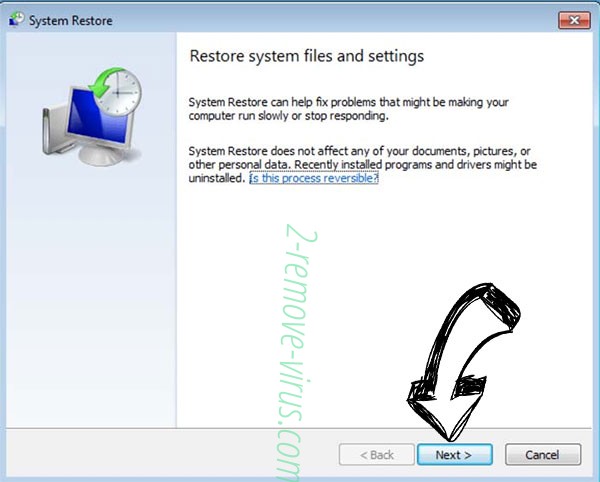
- Нажмите кнопку Далее в окне Восстановление системы.
- Выберите точку восстановления до инфекции.
- Нажмите кнопку Далее, а затем нажмите кнопку Да, чтобы восстановить систему.
Incoming search terms:
- rfr elfkbnm XMRig CPU miner
- xmrig miner как удалить
- процессор занят XMRing miner
One thought on “ Удаление XMRig CPU miner ”
- Ватник Июнь 18, 2018 на 12:40 пп Как жи всё сложна