Что такое флэш-займы?

В DeFi флэш-займ (flash loan, который дословно можно перевести как «молниеносный займ») — это тип займа, для которого от вас не требуется предоставлять гарантию или коллатерал. Другими словами, речь идет о негарантированном займе. Проблема в том, что займ должен быть взят в долг и возмещен за один блок транзакции.
На первый взгляд, польза от займа, в котором взятые в долг деньги нужно вернуть через несколько мгновений, может показаться слабой. Но эта гипотеза опровергается тем фактом, что блокчейн Эфириума (и другие схожие блокчейны) программируем, а это значит, что можно закодировать инструкции в смарт-контракт, и он будет извлекать выгоду из займа за одну транзакцию. На деле именно так все и происходит.
Флэш-кредиты обладают огромной мощностью, потому что они предоставляют кредитное плечо для любого типа транзакций, которые могут быть выполнены в блокчейне. Самое распространенное применение — это арбитраж. Суть арбитража состоит в том, чтобы извлечь выгоду из разницы между ценами на один и тот же актив на разных обменниках. Можно внимательно следить за ценами на активы на рынке, покупать их на одной бирже, а затем сразу же продавать на другой бирже, где цена немного выше. Арбитраж представляет собой главный элемент любой экономики, в которой существуют рынки.
Типичный процесс флэш-займа выглядит следующим образом: взять в долг с помощью флэш-кредита, купить актив по низкой цене, продать актив по более высокой цене, вернуть долг и положить в карман прибыль от арбитража. Несмотря на то, что речь идет об очень простой модели, действия, которые происходят между открытием и закрытием флэш-займа могут сильно усложниться. Протокол, который предлагает займ, даже если и не требует гарантии (т.е. безопасность), защищен тем фактом, что весь процесс выполняется за одну-единственную транзакцию. Это значит, что если запрограммированные действия дают сбой в какой-то момент, весь процесс обнуляется и транзакция не выполняется. В том, что касается блокчейна, сумма займа никогда не покидает протокол, каким бы ни был исход флэш-займа, потому что фонды возмещаются в ходе той же транзакции.
Флэш-займы были популяризированы протоколом Aave, и делать их достаточно сложно. Тем не менее, сегодня существуют различные графические интерфейсы, которые позволяют использовать флэш-займы, не прибегая к кодированию.
Флэш-кредит
Флэш-кредит — это сделка, в которой определенное количество ликвидности заимствуется и погашается в одной и той же сделке или блоке.
Что такое флэш-кредит?
Флеш-кредит или мгновенный займ (англ. flash loan) — это вид DeFiкредита, который оформляется, получается и погашается за короткий период без необходимости залога. Флеш-кредиты — это инновационное решение, предлагаемое платформой Aave, которое стало возможным благодаря способу записи данных на блокчейне Ethereum.
В процессе нет никакой задержки между заимствованием и возвратом средств, так как все обрабатывается синхронно. Таким образом, для работы флэш-кредитов необходима атомарная совместимость, так как все должно либо разрешиться, либо выйти из строя одновременно.
Флэш-кредиты не требуют залога, потому что в них нет кредитного риска или риска контрагента. В результате флэш-кредиты чрезвычайно капиталоэффективны, поскольку они предлагают высокий леверидж. Такая эффективность капитала недостижима на обычных финансовых рынках и есть только в DeFi.
Флеш-кредиты часто финансируются через кредитные протоколы, такие как Aave или CREAM, которые предоставляют кредиты на одну транзакцию как функцию, что позволяет объединить их с другими dApps, такими как Uniswap или Sushiswap.
Несмотря на быстроту транзакций, флэш-кредиты не защищены от эксплойтов, часто используется случаются атаки с помощью флэш-кредита, это тип DeFi атаки, при которой злонамеренный агент получает флэш-кредит через протокол кредитования и манипулирует рынком в свою пользу, используя различные техники взлома.
Атаки на флэш-кредиты являются наиболее популярными формами атак в DeFi, потому что их дешевле всего осуществить и проще всего уйти от ответственности. Они попали в заголовки газет после невероятного взлёта DeFi в прошлом году, а в 2021 году они стали намного серьезнее, с потерями, исчислявшимися в сотни миллионов долларов
С помощью флеш-кредита пользователь может занять любую сумму по желанию, без каких-либо предварительных затрат. Если вы хотите, например, одолжить ETH на 50 000 долларов, то протокол кредитования предоставит их мгновенно, но это не означает, что они теперь принадлежат вам. Необходимо что-то сделать с заемными средствами, чтобы погасить долг и, возможно, оставить себе остаток.
Чтобы это сработало, процедура должна быть быстрой, а долг должен быть выплачен протоколу оперативно, иначе сделка будет отменена. Поскольку обязательство выплатить кредит обеспечивается блокчейном, децентрализованный кредитор не требует залога от пользователя.
Злоумышленники при атаке с использованием флэш-кредитов делают ставку на придумывание новых способов искажения рынка и при этом придерживаются законов работы блокчейна.
Известные примеры атак через флэш-кредиты — это атака PancakeBunny, взлом Alpha Homora Protocol, атака на агрегатор доходного фермерства DeFi ApeRocket, и множество других.
Чтобы избежать таких атак, вместо того чтобы зависеть ценовых данных с одной DEX, платформы DeFi могли бы использовать децентрализованные ценовые оракулы, такие как Chainklink и Band Protocol, чтобы сузить вектор атак на флэш-кредиты.
Отставание во времени реакции от создателей DeFi-платформ — один из самых важных аспектов, который позволяет хакерам уходить от ответственности за атаки с флеш-кредитами. Чтобы этого не произошло, следует использовать автоматизированные инструменты. OpenZeppelin Defender, технология, которая позволяет руководителям проектов выявлять уязвимости смарт-контрактов и другое странное поведение, что позволяет им быстро реагировать и нейтрализовать угрозы.
Что такое атака с помощью флеш-кредита
Развитие криптовалют и технологии блокчейн привело к появлению различных тенденций и революционных технологий. Децентрализованные финансы (DeFi) — яркий тому пример. Сфера DeFi стремится создать беспрепятственную, масштабируемую, прозрачную и децентрализованную финансовую экосистему. DeFi развивается экспоненциально. Однако, как и в случае с большинством тенденций, у этой индустрии есть ряд проблем. Атаки с помощью флеш-кредитов — одна из них.
Атака PancakeBunny, из-за которой, как сообщается, было потеряно более 200 миллионов долларов, — это одна из самых громких атак с помощью флеш-кредитов за последнее время. В этой статье мы обсудим атаки на флеш-кредиты, способы защиты от них и наиболее известные случаи.
Что такое флеш-кредит
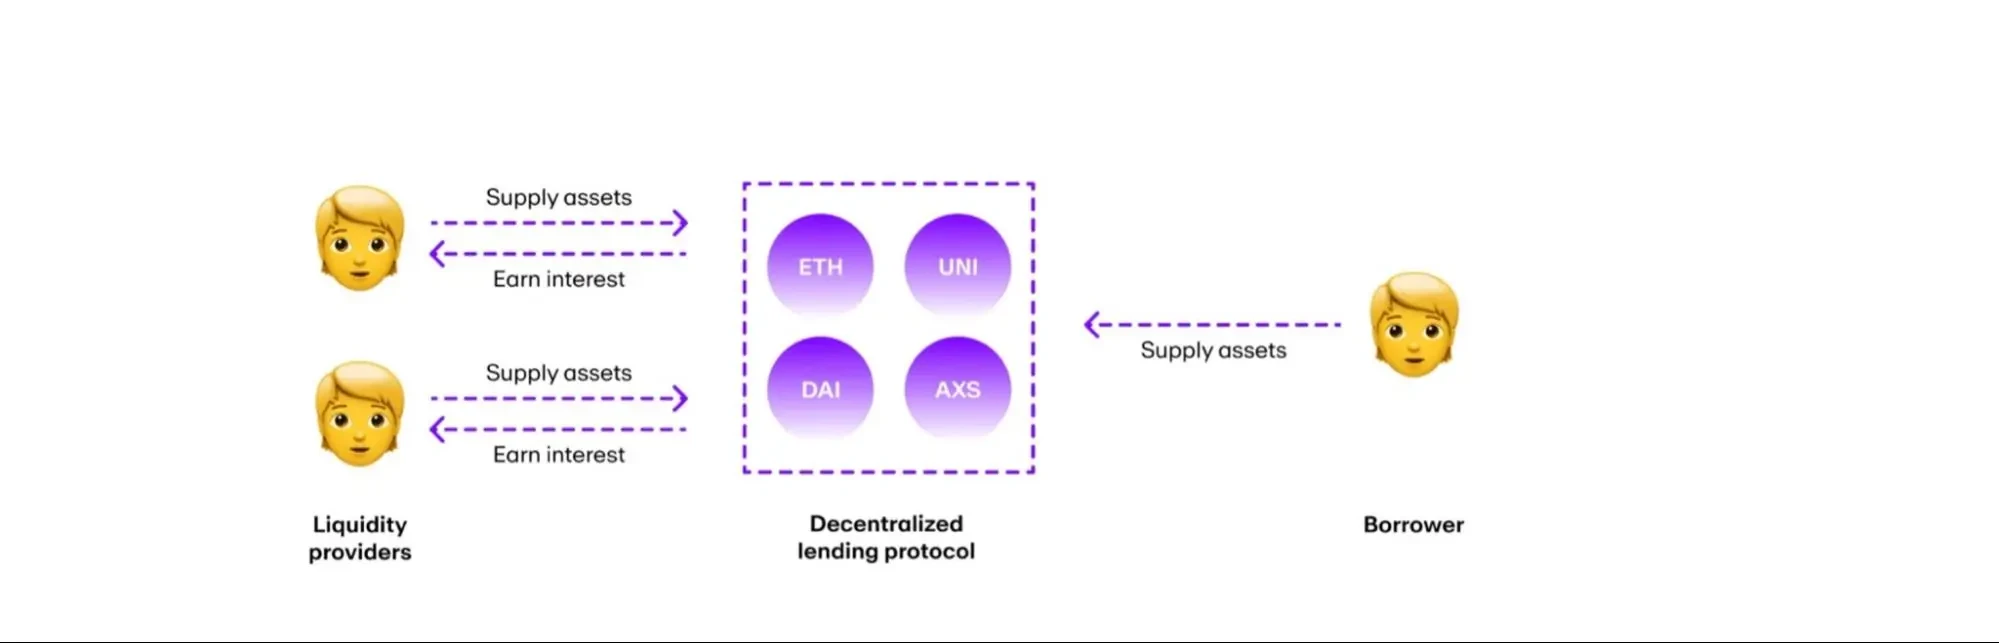
Флеш-кредиты — это беззалоговые кредиты, предоставляемые с помощью смарт-контрактов. Они были разработаны компанией Aave, одной из ведущих платформ DeFi. Для них не нужны кредитные проверки, лимиты и, что более важно, не нужен залог.
Традиционно существует два типа кредитов: с обеспечением и без. Для первых нужен залог, проверка кредитоспособности. Кроме того, у них есть определенные лимиты. Для кредитов без обеспечения залог не требуется. Это означает, что любой человек может взять любую сумму без предоставления активов в качестве обеспечения. Флеш-кредиты не требуют обеспечения. Это продукт из сферы DeFi.
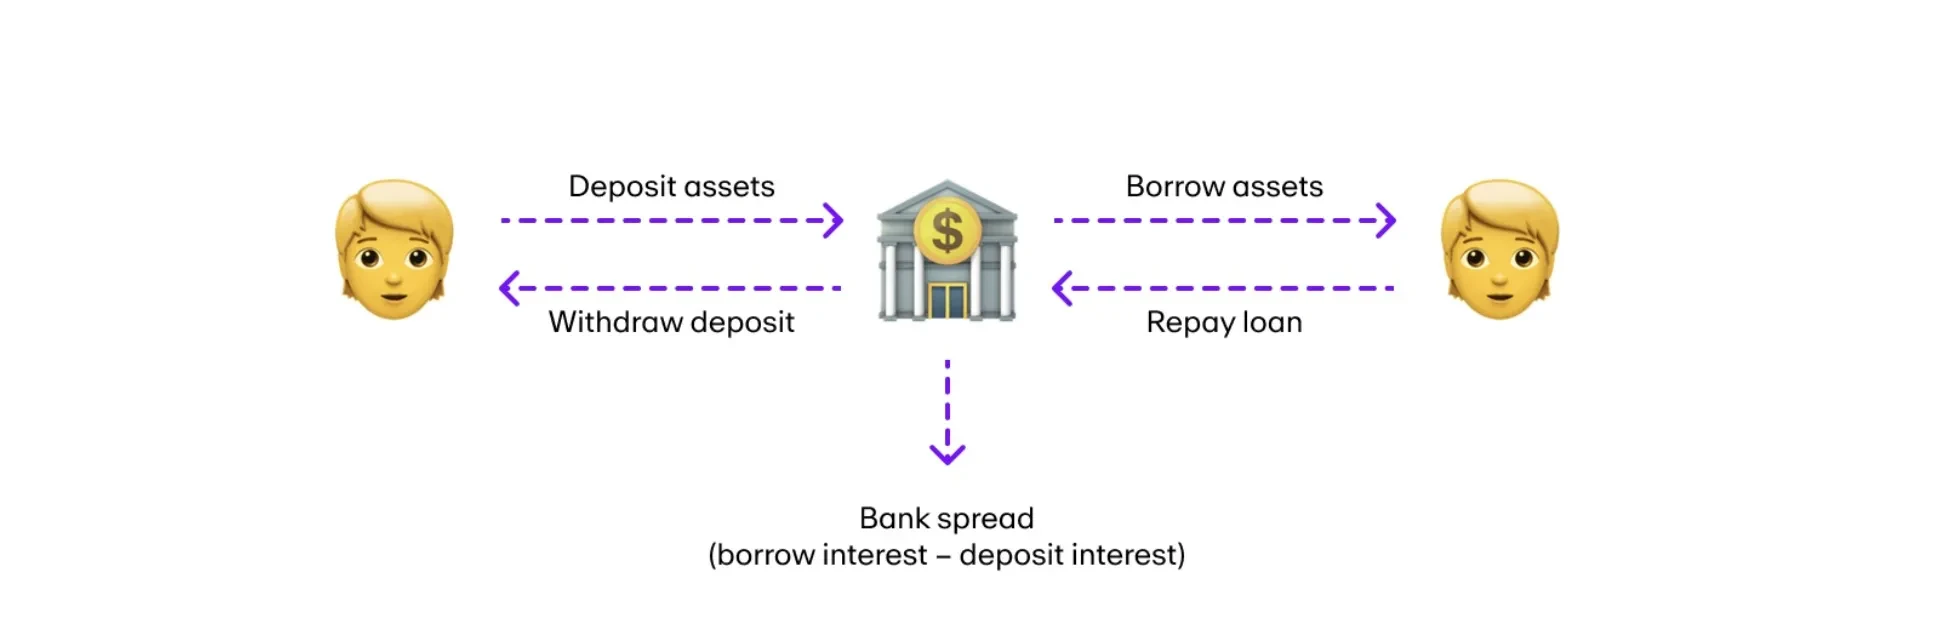
По словам команды Aave, флеш-кредиты — первые беззалоговые кредиты в этом пространстве. Они были специально разработаны для того, чтобы пользователи и разработчики могли легко и мгновенно заимствовать активы без залога. Флеш-кредиты предлагают отличную возможность для арбитражной торговли.
Арбитражная торговля позволяет использовать разницу в цене активов на нескольких криптобиржах. Например, если цена токена составляет $10 на бирже X и $13 на бирже Y, пользователь может использовать флеш-кредит, чтобы взять $1 000 и купить 100 токенов на бирже X, а затем продать их на бирже Y за $1 300.
Что такое атаки с помощью флеш-кредита
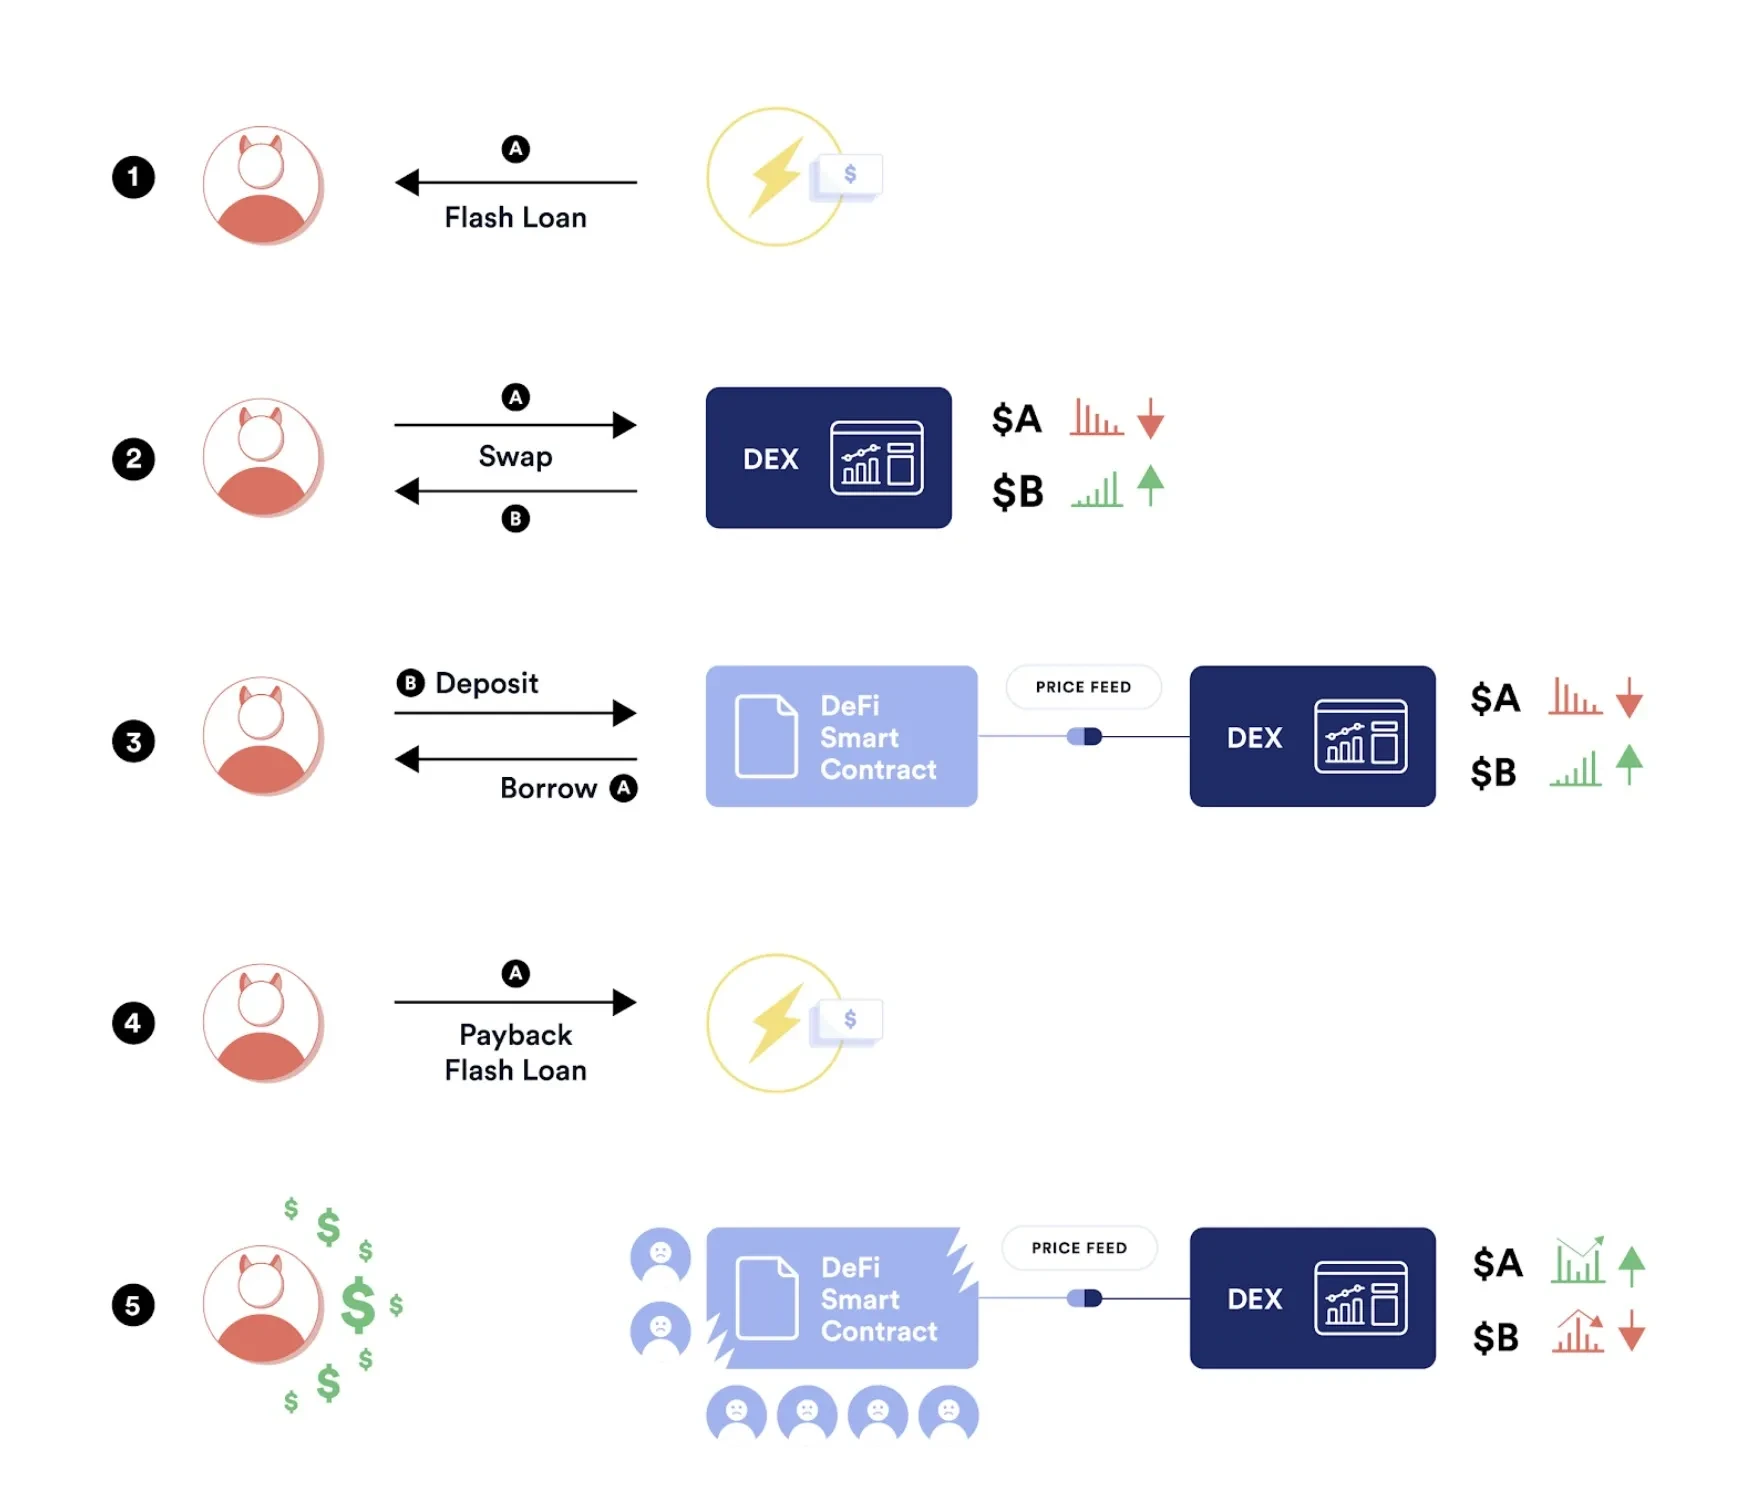
Такие атаки используют смарт-контракты платформы DeFi, где злоумышленник берет в долг значительную сумму без залога. Затем он манипулирует ценой токена или актива на одной бирже и продает его на другой.
Атаки с помощью флеш-кредита — самый распространенный и дешевый тип атак в индустрии DeFi. Несколько лет назад эта тенденция стала популярной, и атаки стали часто повторяться. Совершаются они быстро. Когда злоумышленник получает кредит, то немедленно начинает искусственную распродажу, что приводит к заметному падению цены активов.
Злоумышленники не только проводят искусственную распродажу, но и используют различные уловки и схемы, чтобы манипулировать рынком в свою пользу. Такие атаки быстро реализуются. С их помощью мошенники обходят многие протоколы безопасности DeFi.
Примеры атак с помощью флеш-кредита
Атака Alpha Amora
Это самая крупная атака с помощью флеш-кредита. Она была проведена в 2021 году на Iron Bank, кредитную платформу Cream Protocol. В результате этой атаки были потеряны рекордные 37 миллионов долларов.
Злоумышленник неоднократно занимал sUSD у Iron Bank через децентрализованное приложение Alpha Amora (DApp). Атака происходила по модели двух транзакций, когда хакер одалживал взятые в долг sUSD обратно Iron Bank, что позволяло ему получить Yearn Synth USD в качестве вознаграждения. Хакер занял 1,8 миллиона USD Coins у Aave, обменял их на sUSD с помощью платформы Curve и использовал sUSD для погашения кредита в Iron Bank. Это позволило ему продолжать занимать и возвращать деньги, зарабатывая все больше cySUSD.
Мошенник провернул схему несколько раз, чтобы украсть как можно больше средств. В общей сложности хакер одолжил 13 тысяч WETH (обернутый эфир), 5,6 миллиона USDT, 3,6 миллиона USDC и 4,2 миллиона DAI.
Атака PancakeBunny
Печально известная атака PancakeBunny в 2021 году на платформу агрегатора фарминга доходности на основе сети BSC оказала разрушительное воздействие на проект и рынок. В результате взлома стоимость токена PancakeBunny упала более чем на 96%, поэтому эта атака считается одной из самых известных атак с помощью флеш-кредитов.
Преступник одолжил значительное количество BNB через PancakeSwap и использовал токены для манипулирования ценой торговых пар USDT/BNB и BUNNY/BNB. Хакер украл большую сумму денег, манипулируя ценами, что привело к значительному падению стоимости BUNNY. Согласно имеющимся данным, хакер похитил в общей сложности 3 миллиона долларов. Однако в результате потери составили 200 миллионов долларов, поскольку цена токена рухнула.
Атака Cream Finance
Атака Cream Finance была сложной — злоумышленник использовал множество схем и стратегий. Это произошло в 2021 году, когда хакер занял $1,5 млрд из хранилища Yearn Protocol. С залогом в $2 млрд злоумышленник удвоил стоимость, пожертвовав заемные средства обратно в Yearn Protocol.
Атака с помощью криптозаймов ApeRocket
Атака с помощью флеш-кредита ApeRocket произошла в 2021 году. Она была проведена с помощью двух отдельных, но взаимосвязанных процессов.
Сначала хакер взял в долг крупную сумму $CAKE и $AAVE, 99% которой хранилось в хранилище ApeRocket. Затем преступник отправил средства в хранилище протокола, что заставило проект майнить больше токенов, чтобы учесть полученные дополнительные средства. Наконец, хакер продал токены, что привело к потере $1,26 млн и катастрофическому обвалу токена протокола ApeRocket (SPACE) более чем на 63%.
Атака на Platypus Finance
В 2023 году протокол Platypus Finance подвергся катастрофической атаке с помощью флеш-кредитов. Хакер занял 44 миллиона USDC у протокола Aave, использовал эти средства для стейкинга, а затем занял еще больше у Platypus Finance. Он выполнил экстренный вывод средств из протокола, не вернув заимствованные USDC.
Эта атака, в отличие от большинства других, стала возможной благодаря уязвимости в стейкинге платформы. Статус хакера не был проверен до вывода средств. В результате этой атаки было потеряно более 8,5 миллиона долларов.
Как предотвратить атаки с помощью флеш-кредитов
С ростом числа таких атак стало очевидно, что нет единого работающего решения этой проблемы. Можно лишь предпринять меры, которые снизят уязвимость к ним. Перечислим некоторые из них.
Инструменты обнаружения
Одна из основных причин атак с помощью флеш-кредитов — долгое время реакции разработчиков платформы DeFi. Однако выявить такую атаку можно только после того, как она произошла. Поэтому нужны эффективные инструменты обнаружения.
Эти инструменты предназначены для того, чтобы разработчики и менеджеры проектов могли обнаруживать эксплойты смарт-контрактов и другие нестандартные действия пользователей. Оперативное обнаружение позволяет разработчикам действовать быстро и максимально нейтрализовать взломы. Большинство протоколов DeFi установили десятки таких инструментов кибербезопасности для смягчения последствий таких вредоносных атак.
Децентрализованные оракулы для получения данных о ценах
Это еще один эффективный способ предотвращения атак с помощью флеш-кредитов. Наиболее востребованы на рынке такие оракулы, как ChainLink и Band Protocol.
Ранее взломанные протоколы DeFi, такие как Alpha Amora, в прошлом году запустили агрегатор оракулов и с тех пор смогли обнаруживать атаки до их возникновения.
Подтверждение транзакций двумя блоками
Исследовательская группа Dragonfly предложила использовать два блока подтверждения для транзакций. Это не гарантирует оптимальной безопасности, поскольку хакеры могут проводить атаки на оба блока. Однако такой подход позволяет управлять рисками, поскольку помогает снизить и полностью исключить атаки с помощью флеш-кредитов.
Прерыватели цепи
Еще один способ своевременно предотвращать атаки с помощью флеш-кредитов — блокировка крупных перемещений средств. Это мешает злоумышленникам легко манипулировать рынком.
Внедрение временных задержек (снижение скорости транзакций в секунду) и увеличение стоимости обработки флеш-кредита — также эффективные способы защититься от злоумышленников.
Почему атаки с помощью флеш-кредитов так распространены
На это есть несколько причин.
- Они дешевые — это самые простые и доступные атаки на протоколы DeFi. Хакерам просто нужен доступ к пулу ликвидности, чтобы занять средства без залога. Любой желающий может с легкостью осуществить такую атаку.
- Арбитражная торговля — использование колебаний цен на активы на криптобиржах — позволяет легко проводить атаки с помощью флеш-кредитов. В мире существуют сотни бирж, из-за чего определить реальную цену криптоактива очень сложно.
- Показатель текущего уровня успешных атак — процент успешных атак с помощью флеш-кредитов. С 2021 года хакеры за короткий период времени умудрились получить миллионы долларов США от атак с помощью флеш-кредитов.
Прекратятся ли атаки с помощью флеш-кредитов
Как и другие вредоносные атаки в криптоиндустрии, такие атаки вряд ли прекратятся. Однако можно принять меры по снижению рисков. Разработка и внедрение передовых инструментов обнаружения может изменить парадигму DeFi-протоколов. Эти инструменты могут эффективно обнаруживать необычные движения в протоколе и немедленно уведомлять команду разработчиков.
Часто задаваемые вопросы (FAQ)
Что такое атака с помощью флеш-кредита?
В атаке с помощью флеш-кредита хакеры используют смарт-контракты DeFi-протокола, чтобы занять большую сумму с нулевым залогом и не вернуть ее.
Реальна ли атака с помощью флеш-кредита?
Да, такие атаки реальны. Яркие примеры: взломы PancakeBunny, Cream Finance, Alpha Amora и Platypus Finance. Эти протоколы понесли большие финансовые потери.
Каковы этапы атаки с помощью флеш-кредита?
Сначала хакеры занимают средства у протокола, используя навыки манипулирования рынком, а затем сбрасывают токены. Такие действия привели к краху несколько протоколов DeFi.
Что is a Flash Заем?

Концепция Срочная ссуда была популярной темой DeFi в 2021 году. DeFi предоставляет отличные утилиты для децентрализованной кредитной деятельности, поскольку многие протоколы разрабатывают инновационные одноранговые решения. Flash Loan представляет концепцию беззалоговое кредитование. Тем не менее, это относительно сложная тема для понимания среднестатистического пользователя. Если вы все еще не уверены, что такое флэш-кредит и как он работает, этот пост в блоге делает эту концепцию более простой и понятной, чем когда-либо! Кроме того, мы расскажем, как некоторые протоколы DeFi были атакованы из-за эксплойтов Flash Loan.
Обзор
Flash Loan — это инструмент, с помощью которого пользователи DeFi могут заимствовать большое количество цифровых активов без залога на определенный период времени. Займ без залога означает, что участники не должны предоставлять подтверждение дохода и других обязательств. Пользователь DeFi может занять и вернуть любую сумму денег с небольшими затратами, не требуя залогового обязательства. Кроме того, для сторон отсутствует контрагентский риск, так как этот процесс происходит за считанные секунды в рамках одной транзакции. Тем не менее, некоторые атаки на протоколы доказали, что некоторые виды рисков связаны с Flash Loans. Флэш-кредиты могут быть полезными инструментами для устранения транзакционных издержек, обмена залогами, использования возможностей арбитража, самоликвидации и спекуляций. Эта концепция является прекрасным примером окончательности транзакций в блокчейне. Это либо произойдет, как запрограммировано, либо не произойдет вообще. Мы объясним…
Особенности срочного кредита
Значение срочной ссуды проистекает из того факта, что она должна быть заимствованы и погашены в рамках одной транзакции блокчейна. Либо будут выполнены все шаги блокчейн-транзакции, либо ни один из них не будет выполнен. В сети Ethereum транзакции могут состоять из нескольких шагов, таких как отправка ETH для оплаты сборов за газ, отправка токена ERC20 и взаимодействие со смарт-контрактом. Следовательно, пользователь может взаимодействовать с несколькими протоколами DeFi для выполнения нескольких действий в рамках одной транзакции, например, обменивать, обменивать и делать ставки на 3 разных протокола. Каждое действие увеличивает требуемую плату за газ. Таким образом, пользователи должны быть осторожны с количеством шагов для включения. Точно так же в Flash Loans пользователь занимает и возвращает средства в рамках одной транзакции. В обоих случаях, если действие не выполняется по такой причине, как нехватка средств, ни одно из действий не будет выполнено. Пользователи по-прежнему платят за газ за невыполненные контракты. AAVE был первым проектом, который сделал популярным Flash Loans. AAVE развернула смарт-контракты на основе Ethereum (теперь также доступны на Polygon), что позволяют пользователям занимать несколько токенов и возвращать сумму в рамках одной транзакции. Быстрые ссуды, приносящие прибыль пользователям, обычно сопровождаются Плата за 0.09% плюс начальная сумма. В случае AAVE эта плата делится между вкладчики и интеграторы. В случае, если не все действия смарт-контракта выполняются (например, сделка не приносит прибыли или заемщик не возвращает сумму), транзакция не выполняется. Таким образом, кредитор получает первоначальные средства.
Сценарии использования срочной ссуды
Когда пользователи занимают средства через Flash Launch, они могут использовать эти средства для других действий DeFi, если они возвращают сумму в рамках той же транзакции. Эта возможность открывает ряд интересных вариантов использования.
Арбитражные
- Боб получает мгновенный заем в размере 10,000 XNUMX SWAP от AAVE
- Затем он покупает 10 ETH на DEX A и обменивает их на 11,000 SWAP на DEX B.
- Боб выкупает ссуду в размере 10,000 0.09 SWAP (плюс комиссия 1,000%) и оставляет себе XNUMX XNUMX SWAP.
Обеспечение свопов
- Он использует один из этих протоколов (скажем, MakerDAO) для заимствования DAI, но также хочет вернуть зарезервированный ETH.
- Затем он использует AAVE для получения быстрой ссуды в DAI.
- Боб погашает заемную сумму в MakerDAO с помощью недавно заимствованного DAI.
- Теперь он может вывести свой ETH из MakerDAO и обменять его на SWAP на DEX.
- Боб предоставляет SWAP в качестве обеспечения MakerDAO и занимает DAI для обеспечения своей первоначальной ссуды.
- Наконец, он выплачивает срочный заем AAVE заемным DAI плюс комиссию в размере 0.09%.
Самоликвидация
- Боб получит флэш-ссуду на сумму, равную сумме DAI, которую он должен.
- Затем он может погасить ссуду DAI и, таким образом, вывести токены ETH, которые он передал.
- Посредством DEX Боб обменивает ETH на DAI и выплачивает флэш-ссуду. Он оставляет себе оставшийся ETH.
Атаки DeFi через флэш-кредиты
Атаки Flash Loan могут быть успешными, если злоумышленник может в определенной степени манипулировать рынком. Эти атаки осуществляются посредством арбитража насосов и дампов и/или манипуляций с оракулами. Они дешевы в исполнении, поскольку злоумышленники не берут на себя денежных обязательств. Последняя атака Flash Loan произошла на Крем Финанс и вызвал убыток в размере 130 миллионов долларов. В 2021 году произошло еще несколько атак. Жетон кролика Атака произошла, когда злоумышленник использовал PancakeSwap для манипулирования рынком токена, что привело к снижению его цены на 95%. Злоумышленник занял BNB и манипулировал его ценой в отношении Bunny и USDT. Он купил большое количество Bunny и выбросил его на рынок, заработав около $ 3 миллионов. Хакеры также использовали ApeRocket (1.26 миллиона долларов), AlphaHomora (37 миллионов долларов), BZx (1 миллион долларов) и другие проекты DeFi аналогичным образом.
Что дальше?
Быстрое увеличение эксплойтов Flash Loan в 2021 году высветило уязвимости этой концепции. Тем не менее, он по-прежнему остается отличным способом для пользователей DeFi максимизировать свои доходы и снизить свои расходы законными способами, улучшая арбитраж и залоговые свопы. Вы можете посетить Краткое руководство по ссуде AAVE чтобы узнать, как можно реализовать флэш-ссуду. Теперь пользователи, не занимающиеся программированием, также могут создавать флэш-ссуды на таких платформах, как Фурукомбо. Эта концепция, вероятно, все еще находится в зачаточном состоянии, поэтому любой, кто может захотеть выполнить такую транзакцию, должен хорошо осознавать связанные с этим риски. Подписаться The Crypto App Блог для получения дополнительных учебных материалов по блокчейну