Тайная жизнь корпоративной инфраструктуры, или Что можно узнать при подключении сервисов ИБ
Подключение сервисов по информационной безопасности – штука занятная. Порой всего за 2 недели заказчик вдруг узнает много нового о жизни фауны своей инфраструктуры. Сложно сказать, что тут вызывает большее удивление: наглость особей «дикой природы» или неразумность «домашних» обитателей, которые на рабочем месте любят почитать предсказания Ванги на 2022 год, искренне верят в то, что швейцарская компания проводит оплачиваемые опросы, а также регистрируются на сайте yavirus.org.onion для получения 50% скидки в Яндекс.Еде. Сегодня вспомним несколько любопытных кейсов, с которыми нам пришлось столкнуться в прошлом году.
Сетевые угрозы и офисный гедонизм
Хотя и принято считать, что главная угроза для внутренней сети компании – вредители извне, чаще всего их невольными пособниками становятся сами сотрудники. Один из таких примеров мы наблюдали на пилотном запуске сервиса защиты от сетевых угроз UTM, Большая часть переходов приходилась на web-ресурсы, в которых скрывался рекламный вирус newrrb.bid, буквально сводящий АРМы с ума. Он умеет менять настройки браузера, создавать задания в расписании, дописывать в свойства ярлыков браузеров дополнительные параметры, но чаще всего перенаправляет по вредоносным ссылкам, в которых уже может скрываться ВПО посерьезней. Что, собственно, и произошло.

Третьим по частоте переходов стал веб-адрес iuqerfsodp9ifjaposdfjhgosurijfaewrwergwff.com, однако ни с каким веб-сайтом он не связан, так как ни за кем не числится. Что же это? А это нашумевший в свое время вымогатель WannaCry, принесший всего за сутки своим создателям больше 12 тыс. долларов. Всякий раз, когда вредоносная программа пыталась установить связь с загадочным веб-сайтом, возникала ошибка, и вирус начинал действовать. А работало это все так хорошо лишь потому, что он использовал уязвимость Windows, которую Microsoft закрыла еще в 2017 году, однако многие отключают автоматические обновления, из-за чего и становятся уязвимыми к подобным атакам. UTM при идентификации вредоноса использовала постоянно обновляющуюся базу данных уязвимостей и ВПО (в которой, конечно, уже давно прописан WannaCry), поэтому удалось вовремя остановить посягательства на АРМы. Однако своевременное обновление ПО в любом случае must have.
А еще нам уже на подступах стало понятно, что рабочее время в организации используется весьма «творчески»: сотрудники усердно проходили квесты в FallOut 4 (который, ну конечно же, скачан торрентом с сайта вида tvoemuArmKryshka.org.hk), иногда разбавляя сие занятие просмотром видеоматериалов с рейтингом 18+ (по количеству заблокированных категорий занимает гордое 10 место).

После предоставления отчета заказчик был, мягко говоря, в шоке. Оправившись, попросил ограничить доступ к категориям, не относящимся к рабочим процессам. На следующее утро в отделе IT воцарилось всеобщее уныние. Зато заявки, висевшие по 3 дня, закрылись уже к вечеру.
Поймали в вебе
Все чаще поднимается вопрос о необходимости безопасной разработки веб-приложений. Количество уязвимостей постоянно растет, появляются новые методы эксплуатации старых, давно известных пробелов в безопасности. Но уязвимости веба далеко не всегда так легко обнаружить, как того хотелось бы. Еще большая сложность возникает в их устранении, да и времени на закрытие дыр в безопасности тратится достаточно много, что не очень хорошо сказывается на бизнес-процессах.
Чаще всего злоумышленник использует давно известные проверенные методы взлома, если фишинг и социальная инженерия до этого не сработали. Самые популярные и обсуждаемые в последние годы – SQL-, XEE-, LDAP-, OS-инъекции, Cross-Site-Scripting (он же XSS), CSRF.
Начинается все с банального – в один прекрасный день можно заметить в логах обращения с иностранных IP в непривычно большом количестве: для DDoS-атаки слишком мало, а для пары человек, просто просматривающих сайт из-под VPN, слишком много. Это значит, что скорее всего, сайт компании начали сканировать.
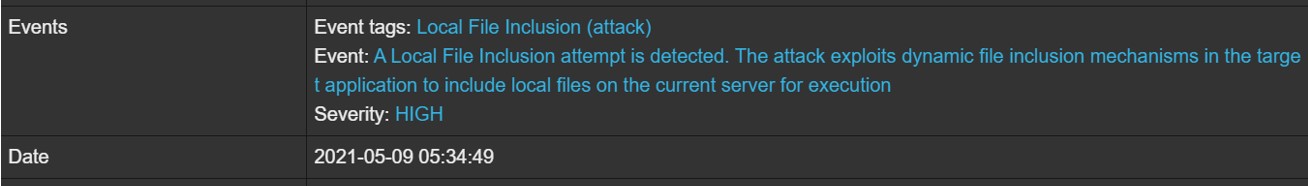
Такую ситуацию мы наблюдали на одном из тестовых подключений сервиса Web Application Firewall. WAF даже услужливо сообщил о том, что используется сканер — подозрения оправдались:

Мониторам и фильтрам на этом этапе блокировать было особо нечего, никаких агрессивных действий и посягательств на конфиденциальность, целостность и доступность не производилось. Зато дальше стало веселее: мы увидели множество сообщений о блокировке XSS-атак, попытках внедрения SQL-, OS-инъекций, ну и вишенкой на торте стала блокировка LFI-атаки (попытка чтения локальных файлов на сервере). Кто-то методично пытался опробовать все популярные уязвимости на сайте компании, однако спустя 4 часа безуспешных посягательств неудавшийся хакер сдался. Безусловно, после предоставления отчета заказчик поручил исправить стратегически важные недоработки.
Еще раз про спам
Любимое оружие новичка в сфере кибермахинаций – фишинг и спам. Подобные индивиды, как правило, не имеют ни знаний, ни опыта создания ВПО, проникновения в инфраструктуры компаний и взаимодействия с базами данных web-ресурсов, а еще у них нет ни совести, ни принципов. Любимая фраза мошенников в данной области: «10 бабушек – уже рубль». То есть не стоит рассчитывать на отсутствие интереса к компаниям с небольшим оборотом средств. А в любой компании всегда найдется пара-тройка таких «бабушек», которые и билеты на «Круг Света» захотят купить по бросовой цене, и логин-пароль свой введут на g0sus1ugi.onion, чтоб посмотреть, за какие ужасные грехи им пришел такой большой штраф в 100 000. Ну а после получения пароля, перехода по вредоносной ссылке и открытия файла «с сюрпризом» все разыгрывается как по нотам. Вариации на тему «легкие деньги» всегда уникальны. Данные «сотрудника-бабушки» злоумышленники иногда продают более опытным «коллегам по цеху», которые найдут «достойное» применение такой информации. Или используют самостоятельно –например, открывают backdoor, повышают права пользователя и незаметно получают себе в услужение 200-300 зомбированных АРМ. В 99% случаев злоумышленники используют иностранные IP, дабы не раскрывать себя. Именно технологиями сокрытия своего истинного адреса и воспользовались потенциальные мошенники в нашем следующем кейсе.
Сервис защиты электронной почты SEG заблокировал спам-атаку, поместив всех отправителей пула IP-адресов в карантин. Далее предстояло разобраться, действительно ли это нескончаемый поток потенциальных вредоносов или же у сотрудников просто выдался загруженный денечек.
Первое, на что мы обратили внимание – время атаки. Рабочий день заканчивается у большинства компаний до 19:00, тут же резкий наплыв писем происходит в нерабочие часы, то есть, скорее всего, потенциальные злоумышленники не столько стремились обмануть сотрудников и перевести их на сторонние сайты, сколько нагрузить почтовый сервер. Опасность в том, что перегруженный ресурс взломать намного легче, да и в целом спам-атаки могут использоваться как отвлекающий маневр. Также в данном случае сработала политика SMTP Auth Failure – ошибка аутентификации по SMTP. Это означает, что кто-то аутентифицируется с неправильными учетными данными – один из первых звоночков о том, что стоит еще тщательнее проверить, откуда поступают письма.
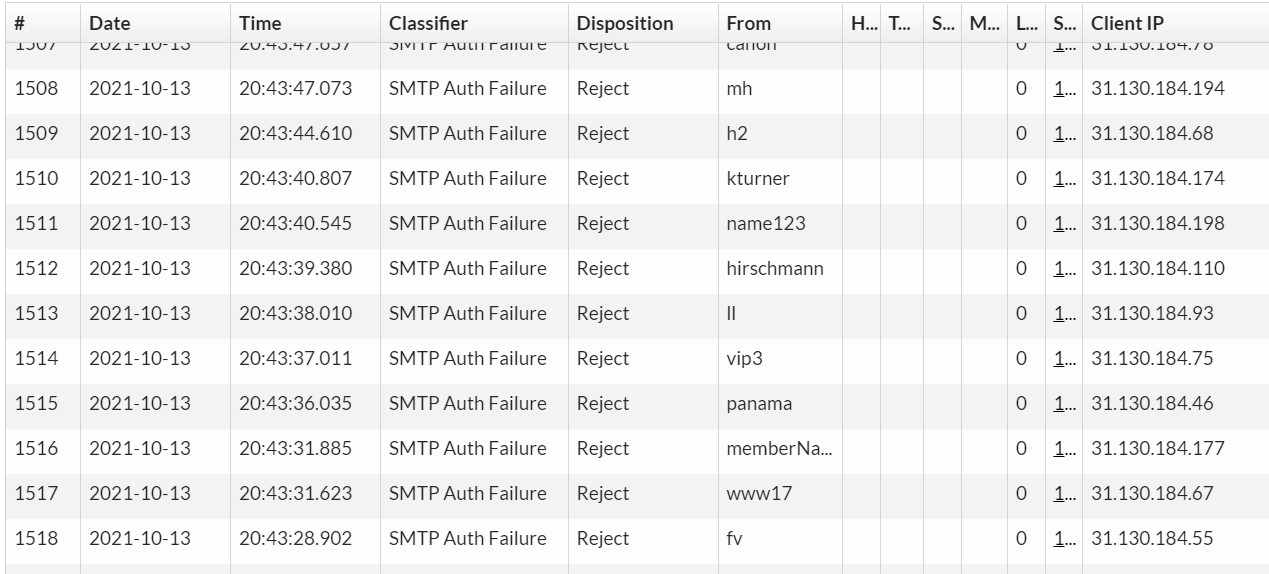
При исследовании данного IP понимаем, что весь трафик с 31.130.184.0/24 летит из Ирана. Ну тут уже все становится очевидно. Чтобы окончательно убедиться в нелегитимности почты, делаем проверку на наличие в блок-листах. Получаем следующую картину: адрес заблокирован аж в 13 сервисах по противодействию спаму:
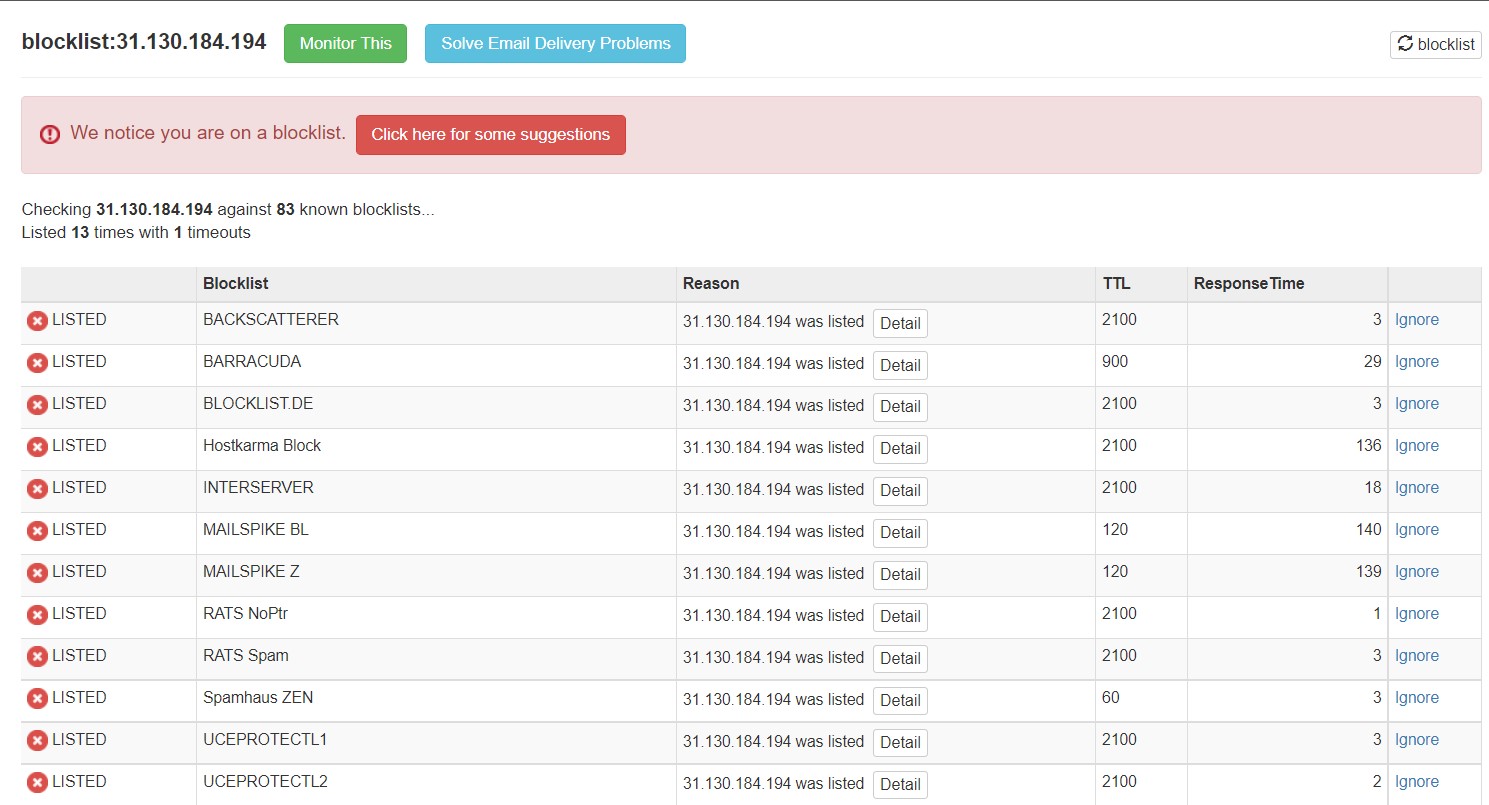
Теперь плохой IP можно спокойно добавлять в черный список и на нашем SEG.
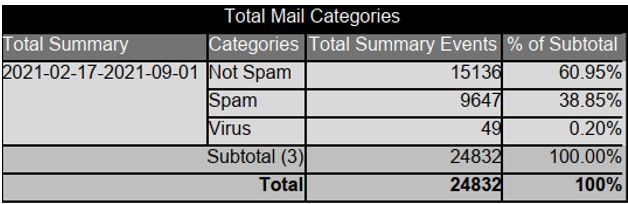
Около 70% ВПО проникают в инфраструктуру компании через корпоративную почту. Уже на пилотах часто выясняется, что из всего потока писем более 30% — спам, и около 1% уже внутри себя содержат вредоносные вложения.
Так, всего за 2 недели на рабочую почту компании могли бы попасть 49 писем с вредоносными вложениями, а 9647 писем являлись спам-рассылкой, сотрудники тратили бы время на их методичное удаление (что, как правило, занимает несколько часов в месяц).
Вместо заключения
Злоумышленники становятся все изощреннее: каждый день где-то в теневом интернете появляются усовершенствованные версии опасных вредоносов, фишинговые атаки гибко подстраиваются под мировые события, тонко воздействуя на психологию людей, а посягательства на web-ресурсы во многом уже автоматизированы. Проблемой становится и легкодоступность информации. Многие базовые уязвимости и методы их эксплуатации так подробно разобраны на различных видеохостингах, тематических форумах и пр., что часто злоумышленник может даже не утруждать себя размышлениями о сложности проникновения в инфраструктуру, а просто повторить действия по уже имеющейся на просторах интернета инструкции. Совет тут в общем-то не нов, но от этого не менее актуален: вовремя выявлять и закрывать уже известные уязвимости.
Автор: Ольга Кривченко, пресейл-консультант по сервисам кибербезопасности Solar MSS
- Блог компании Ростелеком-Солар
- Информационная безопасность
Странный вирус newrrb.bid
Всем привет! Связался с такой проблемой, что скачал давным-давно вирус с майнером, который как я понял за некоторое время вшился в мой биос. Когда я убедился, что на моем компьютере есть майнер по двум признакам. Это когда с закрытым диспетчером задач вентиляторы в компьютере начинают шуметь и компьютер загружается на 60-70%, а когда я открываю диспетчер задач вентиляторы утихают и резко с 70% загруженности цп падает до низкого процента (10-30%). И еще один признак, когда мне посоветовали скачать антивирус Dr.Web он начал вечно блокировать приложение powershell.exe и тогда я понял, что благодаря нему майнер и сидит в моем компьютере и удалить его без посторонней помощи для меня — никак. Пробная подписка на Dr.Web истекла и я решился переустановить виндовс вновь с надеждой на везение, но увы, не помогло. Майнер так и остался в моем компьютере. Очень хочется удалить майнер без замены деталей в компьютере. Помогите пожалуйста!!

Скачал на сайте торрент игруха, после утсановки проверил расширения а там сюрприз. Хотелось бы получить помощь на счет этого(
его я кстати, уже удалил
От Арслан1
Добрый вечер. Я часто обнаруживаю на своем телефоне (андроид) включённым геолокацию, хотя я его всё время отключаю. Я подозреваю что отслеживают моё местоположение. Подскажите пожалуйста как можно защититься от отслеживания моего местоположения с помощью продукта
Касперского, какой антивирус необходимо приобрести?
Сообщение от модератора thyrex Перенесено из вирусобойни
От Eduard Kutuev
Здравствуйте, вирус зашифровал данные на сервере, ещё нет дешифратора от этого типа? Могу предоставить файл-примеры.
Что такое NEWRRB.BID?
NEWRRB.BID — показывает рекламные всплывающие окна на вашем рабочем столе.
- Работает даже при незапущенном браузере.
- Показывает ненужную рекламу казино, быстрых заработков, ставок и т.п.
- NEWRRB.BID показывается регулярно, и очень назойливо.
- Переход по демонстрируемым ссылкам, случайный или намеренный, может стать источником вторичного заражения вашей системы
Как происходит заражение вирусом NEWRRB.BID?
Первоначально пользователь видит сообщение от сайта NEWRRB.BID, предлагающее подтвердить подписку на свои уведомления.
Часто вопрос на подтверждение может бысть замаскирован.
Например, появляется сообщение, что видео не может быть запущено и нужно установить кодек.

Стоит согласиться и вы заражены, подписаны на получение уведомлений с сайта NEWRRB.BID в любое время.
Эти уведомления с рекламой будут теперь показываться вне зависимости от вашего желания, бесить, и снижать производительность вашего компьютера.
Появляться они могут не только во время работы в браузере, а даже когда он закрыт!
Это серьезно раздражает само по себе, но может также служить источником вторичного заражения при случайном или неслучайном переходе по рекламной ссылке.
Тогда вы можете инфицироваться и чем-то существенно более опасным.
Поэтому единственный выход — удаление разрешений для уведомления NEWRRB.BID на показ вам рекламы. Ниже я привожу простые инструкции, как это сделать.
И, разумеется, я предлагаю выбрать автоматизированный метод ввиду его наибольшей эффективности.
Инструкция по ручному удалению рекламного вируса NEWRRB.BID
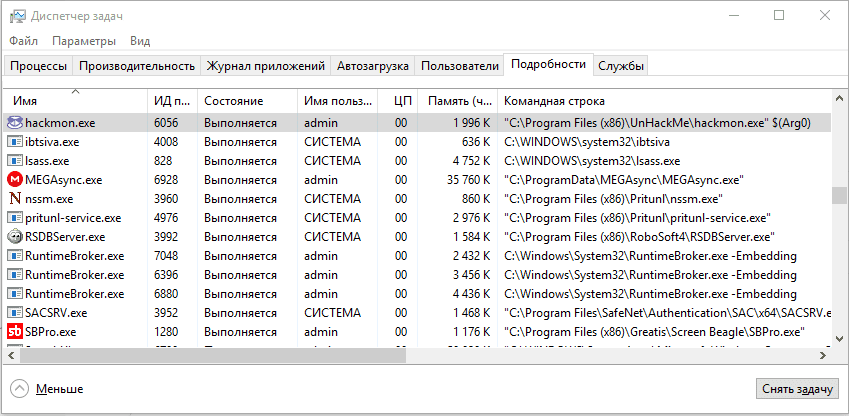
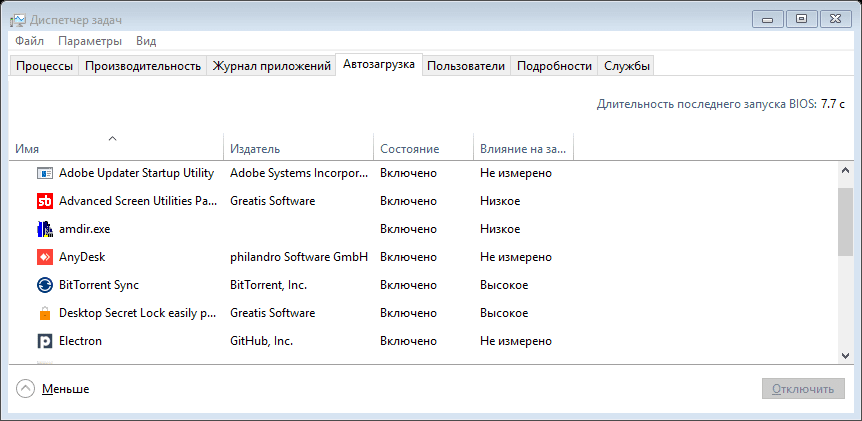
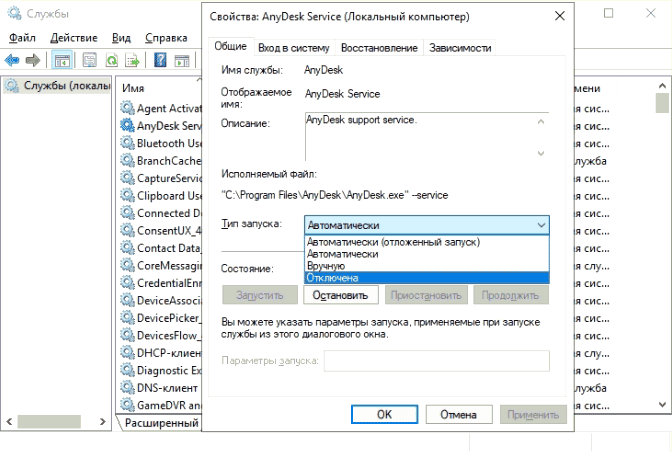
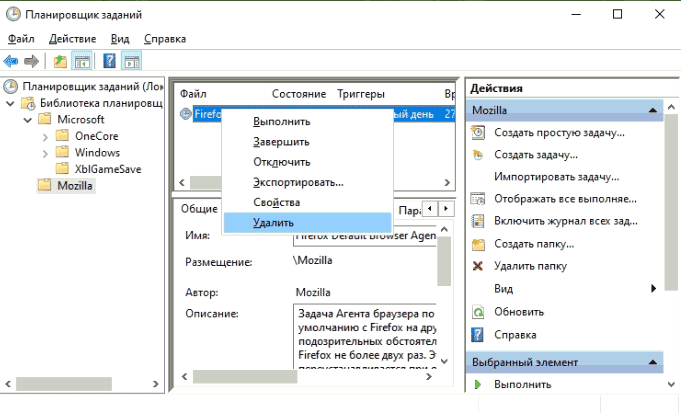
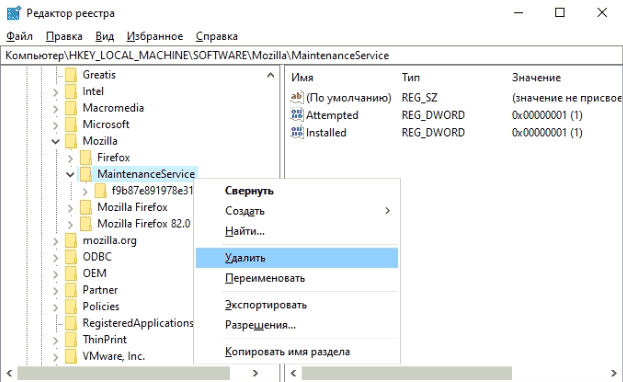
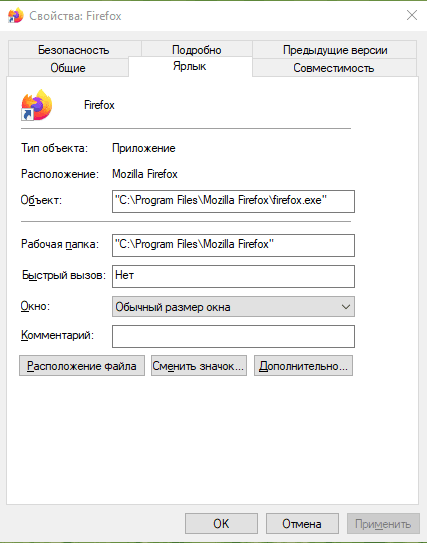
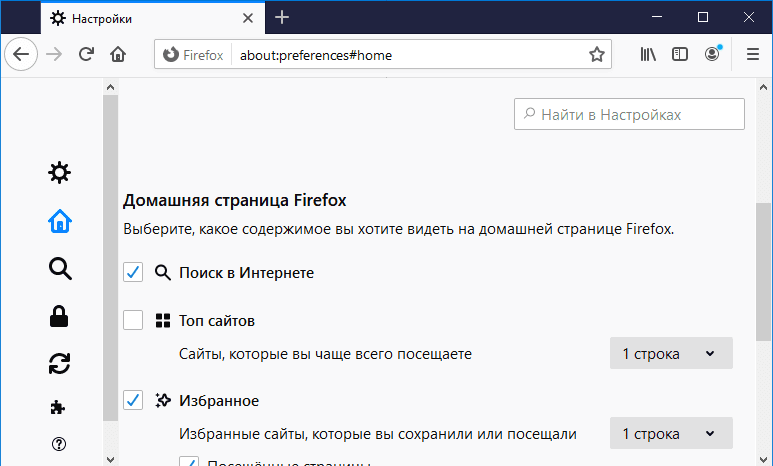
Для того, чтобы самостоятельно избавиться от рекламы NEWRRB.BID, вам необходимо последовательно выполнить все шаги, которые я привожу ниже:
-
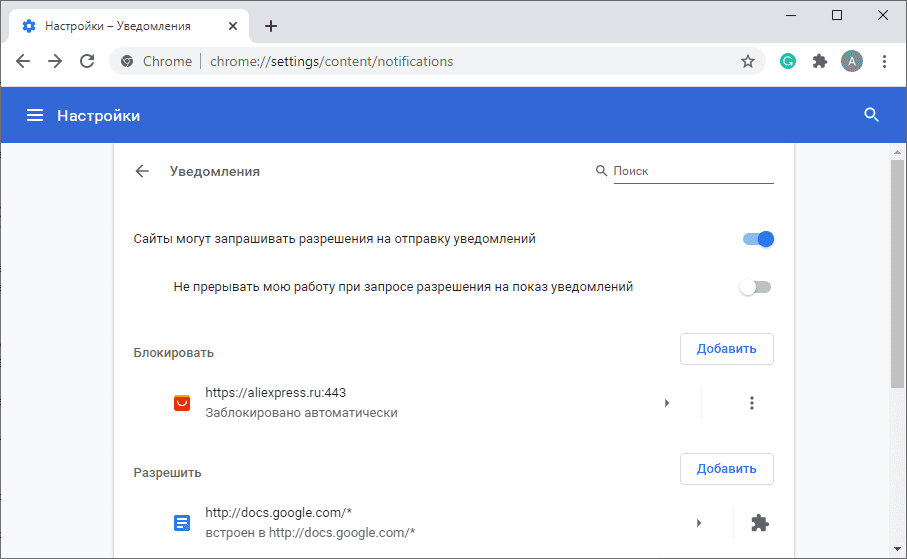
Проверить список сайтов, для которых разрешен показ уведомлений, и удалить все неизвестные сайты из этого списка.
Кроме того можно и полностью отключить уведомления в вашем браузере.
И все же автоматика лучше!
Если ручной метод — не для вас, и хочется более легкий путь, существует множество специализированного ПО, которое сделает всю работу за вас. Я рекомендую воспользоваться UnHackMe от Greatis Software, выполнив все по пошаговой инструкции.
Шаг 1. Установите UnHackMe. (1 минута)
Шаг 2. Запустите поиск вредоносных программ в UnHackMe. (1 минута)
Шаг 3. Удалите вредоносные программы. (3 минуты)
UnHackMe выполнит все указанные шаги, проверяя по своей базе, всего за одну минуту.
При этом UnHackMe скорее всего найдет и другие вредоносные программы, а не только редиректор на NEWRRB.BID.
При ручном удалении могут возникнуть проблемы с удалением открытых файлов. Закрываемые процессы могут немедленно запускаться вновь, либо могут сделать это после перезагрузки. Часто возникают ситуации, когда недостаточно прав для удалении ключа реестра или файла.
UnHackMe легко со всем справится и выполнит всю трудную работу во время перезагрузки.
И это еще не все. Если после удаления редиректа на NEWRRB.BID какие то проблемы остались, то в UnHackMe есть ручной режим, в котором можно самостоятельно определять вредоносные программы в списке всех программ.
Итак, приступим:
Шаг 1. Установите UnHackMe (1 минута).
- Скачали софт, желательно последней версии. И не надо искать на всяких развалах, вполне возможно там вы нарветесь на пиратскую версию с вшитым очередным мусором. Оно вам надо? Идите на сайт производителя, тем более там есть бесплатный триал. Запустите установку программы.
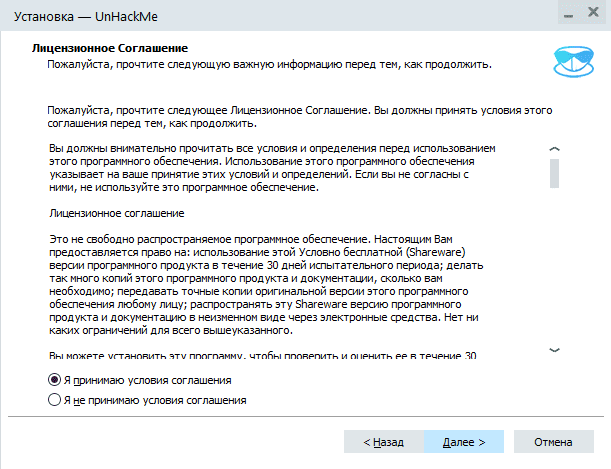
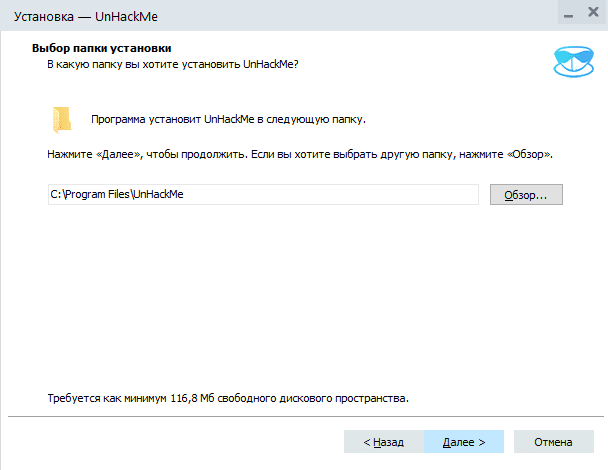
Шаг 2. Запустите поиск вредоносных программ в UnHackMe (1 минута).
- Итак, запускаем UnHackMe, и сразу стартуем тестирование, можно использовать быстрое, за 1 минуту. Но если время есть — рекомендую расширенное онлайн тестирование с использованием VirusTotal — это повысит вероятность обнаружения не только вируса NEWRRB.BID, но и остальной нечисти.
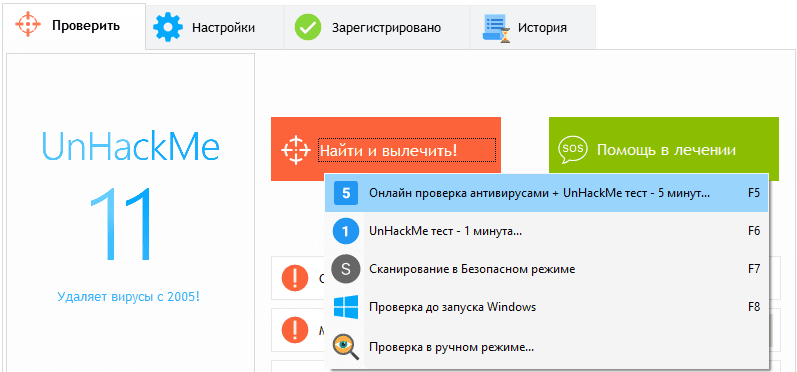
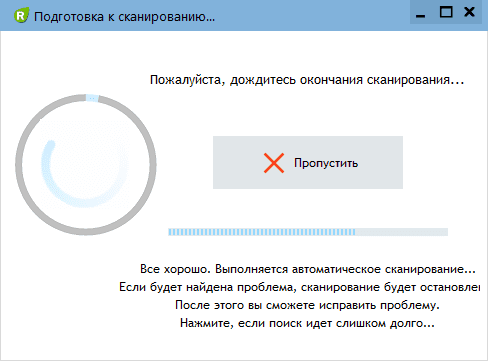
Шаг 3. Удалите вредоносные программы (3 минуты).
- Обнаруживаем что-то на очередном этапе. UnHackMe отличается тем, что показывает вообще все, и очень плохое, и подозрительное, и даже хорошее. Не будьте обезьяной с гранатой! Не уверены в объектах из разряда ‘подозрительный’ или ‘нейтральный’ — не трогайте их. А вот в опасное лучше поверить. Итак, нашли опасный элемент, он будет подсвечен красным. Что делаем, как думаете? Правильно — убить! Ну или в английской версии — Remove Checked. В общем, жмем красную кнопку.
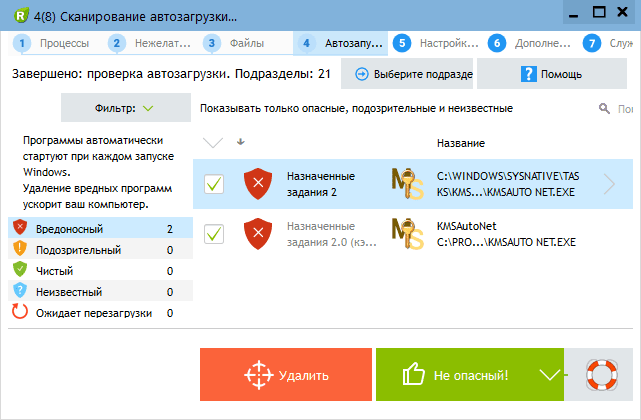
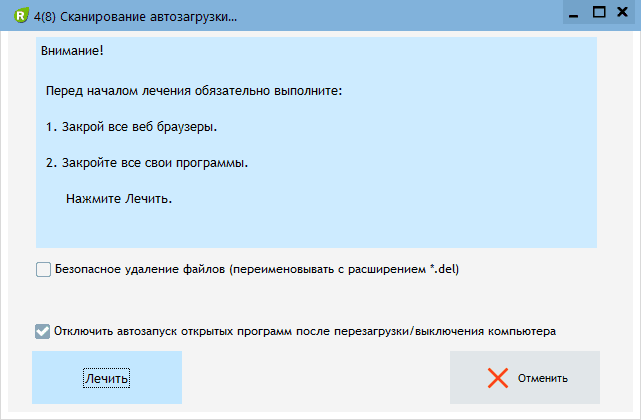
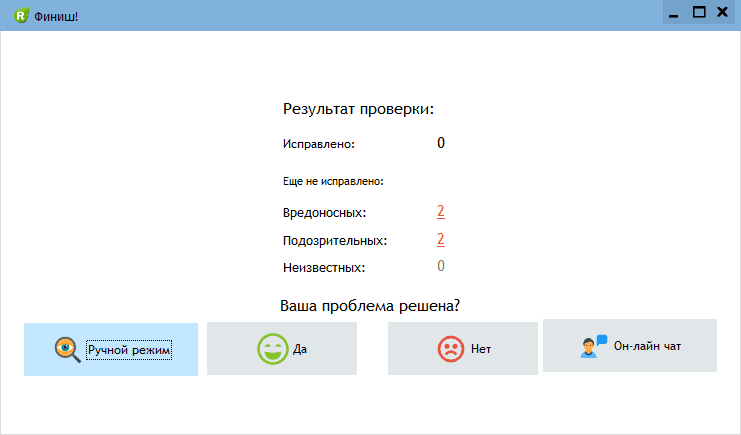
Итак, как вы наверное заметили, автоматизированное лечение значительно быстрее и проще! Лично у меня избавление от вируса NEWRRB.BID заняло 5 минут! Поэтому я настоятельно рекомендую использовать UnHackMe для лечения вашего компьютера от любых нежелательных программ!
Андрей «Вирусолог»
Об авторе

Андрей — обычный парень, который обожает компьютеры и пользуется ими каждый день. Он ненавидит, если в его размеренную жизнь врываются неприятности. Еще он очень любит петь. Но не переживайте, он не будет доставать вас своим пением. Только текстом.
Свежие записи
- Как УДАЛИТЬ вирус «ONEMAUNDSLLC.COM» (PUP.Adware.ONEMAUNDSLLC)?
- «PROTECTYOUR-NOTIF.XYZ»! Как удалить «PROTECTYOUR-NOTIF.XYZ» вирус (PUP.Notification.PROTECTYOUR-NOTIF) из браузеров
- Как ЛЕЧИТЬ «DITYLESHITS.COM» вирус (PUP.Adware.DITYLESHITS) в браузерах: пошаговая инструкция
- (ВЫЛЕЧЕНО) PSAUGNOA.TOP! Инструкция по удалению вируса «PSAUGNOA.TOP» (PUP.Adware.PSAUGNOA) из Chrome
- «TOTALTOPWORDS.COM» — как убрать TOTALTOPWORDS.COM вирус (PUP.Notification.TOTALTOPWORDS) навсегда из моего браузера? (РЕКОМЕНДАЦИИ)
- (РЕШЕНО) «PADSHUB.COM» — как удалить PADSHUB.COM вирус из браузеров: пошаговая ИНСТРУКЦИЯ
- ОБНОВЛЕНО: «MASTASON.COM» — как удалить «MASTASON.COM» вирус (PUP.Notification.MASTASON) из Chrome
- (ИНСТРУКЦИЯ) «UHRICEBEL.LIVE» (PUP.Notification.UHRICEBEL) — что это? Как лечить «UHRICEBEL.LIVE» вирус?
- Как удалить NEWS-GACIVE.CC рекламу (PUP.Notification.NEWS-GACIVE) в браузерах (ИНСТРУКЦИЯ)
- «SECURESCANVNOW-RP.COM» — что это? Как удалить SECURESCANVNOW-RP.COM вирус (PUP.Notification.SECURESCANVNOW-RP)? Пошаговая инструкция
- Как УДАЛИТЬ вирус «SEARCHGATE.ORG» (PUP.Notification.SEARCHGATE)?
- «TOTALTOPWORDS.COM»! Как удалить «TOTALTOPWORDS.COM» вирус (PUP.Notification.TOTALTOPWORDS) из браузеров
- Как ЛЕЧИТЬ «DEFF.NELREPORTS.NET» вирус (PUP.Adware.NELREPORTS) в браузерах: пошаговая инструкция
- (ВЫЛЕЧЕНО) NEEGLASHSURVEY.TOP! Инструкция по удалению вируса «NEEGLASHSURVEY.TOP» (PUP.Notification.NEEGLASHSURVEY) из Chrome
- «STARLLER.COM» — как убрать STARLLER.COM вирус (PUP.Notification.STARLLER) навсегда из моего браузера? (РЕКОМЕНДАЦИИ)
- (РЕШЕНО) «PSAUGNOA.TOP» — как удалить PSAUGNOA.TOP вирус из браузеров: пошаговая ИНСТРУКЦИЯ
- ОБНОВЛЕНО: «PLACUGCEOFRES.INFO» — как удалить «PLACUGCEOFRES.INFO» вирус (PUP.Notification.PLACUGCEOFRES) из Chrome
- (ИНСТРУКЦИЯ) «SAILFISHS.COM» (PUP.Notification.SAILFISHS) — что это? Как лечить «SAILFISHS.COM» вирус?
- Как удалить GATE65.XYZ рекламу (PUP.Notification.GATE65) в браузерах (ИНСТРУКЦИЯ)
- «SOWHEARPASS.LIVE» — что это? Как удалить SOWHEARPASS.LIVE вирус (PUP.Notification.SOWHEARPASS)? Пошаговая инструкция
- Как УДАЛИТЬ вирус «NEWS-SASEMI.CC» (PUP.Notification.NEWS-SASEMI)?
- «BEAST-WAKE.COM»! Как удалить «BEAST-WAKE.COM» вирус (PUP.Adware.BEAST-WAKE) из браузеров
- Как ЛЕЧИТЬ «GAMESSEED4.XYZ» вирус (PUP.Notification.GAMESSEED4) в браузерах: пошаговая инструкция
- (ВЫЛЕЧЕНО) OVAWUSHU.TOP! Инструкция по удалению вируса «OVAWUSHU.TOP» (PUP.Adware.OVAWUSHU) из Chrome
- «ABYSSALFORGE.TOP» — как убрать ABYSSALFORGE.TOP вирус (PUP.Notification.ABYSSALFORGE) навсегда из моего браузера? (РЕКОМЕНДАЦИИ)
Популярные
- Как УДАЛИТЬ вирус «CADRCTLNK.COM» (PUP.Notification.CADRCTLNK)? 142 views
- Как УДАЛИТЬ вирус «TASKHOSTW» (PUP.Coinminer.TASKHOSTW)? 92 views
- Как УДАЛИТЬ вирус «EXINARIUMINIX.INFO» (PUP.Adware.EXINARIUMINIX)? 89 views
- Как УДАЛИТЬ вирус «DINORAPTZOR.ORG» (PUP.Notification.DINORAPTZOR)? 89 views
- Как ЛЕЧИТЬ «FIND-IT.PRO» вирус (PUP.Adware.FIND-IT) в браузерах: пошаговая инструкция 82 views
- (ИНСТРУКЦИЯ) «SMARTLINK.NAME» (PUP.Notification.SMARTLINK) — что это? Как лечить «SMARTLINK.NAME» вирус? 78 views
- (РЕШЕНО) «DINORAPTZOR.ORG» — как удалить DINORAPTZOR.ORG вирус из браузеров: пошаговая ИНСТРУКЦИЯ 68 views
- «GJAGENT» — что это? Как удалить GJAGENT вирус? Пошаговая инструкция 39 views
- (РЕШЕНО) «STVKR.COM» — как удалить STVKR.COM вирус из браузеров: пошаговая ИНСТРУКЦИЯ 36 views
- Как Отключить Уведомления в Браузере. 36 views
- ОБНОВЛЕНО: «ME.FO» — как удалить «ME.FO» вирус (PUP.Adware.ME) из Chrome 34 views
- «SEARCHERBAR» — что это? Как удалить SEARCHERBAR вирус (PUP.Adware.SEARCHERBAR)? Пошаговая инструкция 31 views
- «OVGORSKIY.RU» — что это? Как удалить OVGORSKIY.RU вирус (PUP.Adware.OVGORSKIY)? Пошаговая инструкция 26 views
- Как удалить WWW.DINOKLAFBZOR.ORG рекламу (PUP.Notification.DINOKLAFBZOR) в браузерах (ИНСТРУКЦИЯ) 26 views
- «AK.HETAPUS.COM»! Как удалить «AK.HETAPUS.COM» вирус (PUP.Adware.HETAPUS) из браузеров 25 views
- Как ЛЕЧИТЬ «M.GSEARCH.CO» вирус (PUP.Notification.GSEARCH) в браузерах: пошаговая инструкция 21 views
- (ВЫЛЕЧЕНО) MEET-BUDDY.COM! Инструкция по удалению вируса «MEET-BUDDY.COM» (PUP.Notification.MEET-BUDDY) из Chrome 20 views
- «INTERNET-START.NET» — что это? Как удалить INTERNET-START.NET вирус (PUP.Adware.INTERNET-START)? Пошаговая инструкция 19 views
- Как УДАЛИТЬ вирус «DELIKATSOV.COM» (PUP.Notification.DELIKATSOV)? 18 views
- Как удалить M.GSEARCH.CO рекламу (PUP.Adware.GSEARCH) в браузерах (ИНСТРУКЦИЯ) 16 views
- Как УДАЛИТЬ вирус «SEARCH-CDN.NET» (PUP.Adware.SEARCH-CDN)? 14 views
- Пошаговая инструкция по удалению рекламного вируса “MYSTARTING123.COM” из браузеров Chrome, Firefox, IE, Edge. 14 views
- XHAMSTER.COM — как убрать вирус навсегда из моего браузера? 13 views
- (РЕШЕНО) «FINDCLICK.BIZ» — как удалить FINDCLICK.BIZ вирус из браузеров: пошаговая ИНСТРУКЦИЯ 12 views
- (ВЫЛЕЧЕНО) BNGTRAK.COM! Инструкция по удалению вируса «BNGTRAK.COM» (PUP.Notification.BNGTRAK) из Chrome 10 views
Что такое NEWRRB.BID?
NEWRRB.BID — это вирус, который показывает всплывающую рекламу в браузере.
- Показывает NEWRRB.BID нежелательную всплывающую рекламу.
- NEWRRB.BID перенаправляет щелчки в браузере на вредоносные веб сайты.
- NEWRRB.BID показывается регулярно, даже если закрываешь браузер.
- NEWRRB.BID появляется в строке ввода браузера при выборе новой вкладки.
- NEWRRB.BID меняет настройки поиска в браузере.
- NEWRRB.BID меняет ярлыки браузера на рабочем столе и в меню, чтобы вместе с запуском браузера показывалась реклама.
Как происходит заражение рекламным вирусом NEWRRB.BID?
Вчера был в гостях у бабушки. Частенько к ней хожу. Обожаю пирожки! А уж супчик какой! Вы бы тоже ходили часто, будь у вас такая бабушка. Ну да суть не в этом.
Перед самым уходом она попросила меня глянуть на ее компьютер, мотивируя тем, что он сошел с ума. Да, не удивляйтесь, бабуля у меня тот еще хакер. Я, разумеется, взглянул. Стоило запустить браузер, как он переадресовал меня на страницу NEWRRB.BID с рекламой. Я погуглил на данную тему и выяснил, что NEWRRB.BID представляет собой рекламный вирус. Каждый раз при запуске браузера он начинает заваливать вас назойливой рекламой.
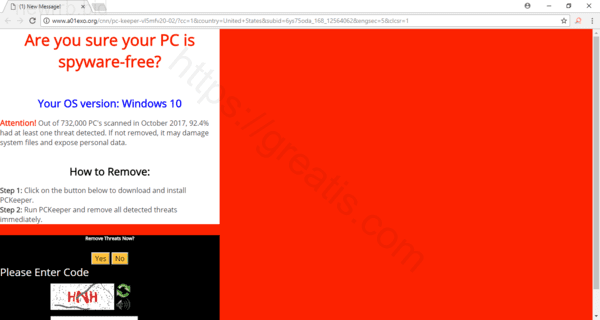
Данный вирус меняет настройки ваших браузеров, будь то Chrome, Firefox, Internet Explorer или Edge. Также он любит создавать задания в расписании, и дописывать в свойства ярлыков браузеров дополнительные параметры.
Что делать, если на вас обрушилась реклама NEWRRB.BID?
Как только вы обнаружили проявления данного вируса на вашей машине, следует немедленно заняться лечением. Пока вы этого не сделали, любой клик в браузере потенциально может выводить вас на рекламу. А уж дальше вы можете случайно подцепить и что то более зловредное
Конечно бабушкин комп я излечил. Помогу и вам. Ниже я набросал пару несложных инструкций, чтобы вам было легче устранить проблему.
Инструкция по ручному удалению рекламного вируса NEWRRB.BID
Для того, чтобы самостоятельно избавиться от рекламы NEWRRB.BID, вам необходимо последовательно выполнить все шаги, которые я привожу ниже:
-
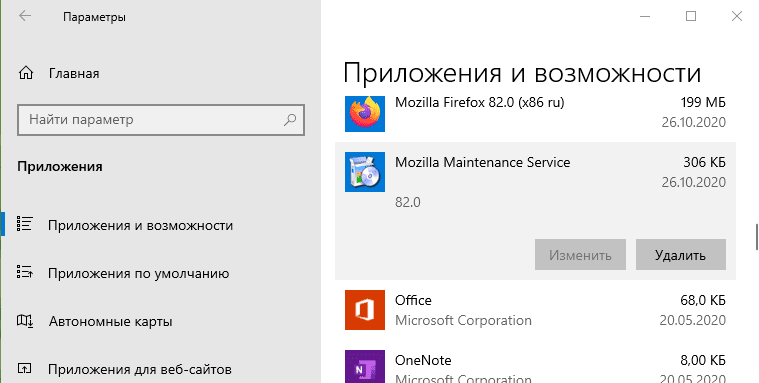
Проверить недавно установленные программы и удалить все неизвестные, а также те, в которых не полностью уверены. Чтобы попасть в управление приложениями, достаточно нажать Win + I.
И все же автоматика лучше!
Если ручной метод — не для вас, и хочется более легкий путь, существует множество специализированного ПО, которое сделает всю работу за вас. Я рекомендую воспользоваться UnHackMe от Greatis Software, выполнив все по пошаговой инструкции.
Шаг 1. Установите UnHackMe. (1 минута)
Шаг 2. Запустите поиск вредоносных программ в UnHackMe. (1 минута)
Шаг 3. Удалите вредоносные программы. (3 минуты)
UnHackMe выполнит все указанные шаги, проверяя по своей базе, всего за одну минуту.
При этом UnHackMe скорее всего найдет и другие вредоносные программы, а не только редиректор на NEWRRB.BID.
При ручном удалении могут возникнуть проблемы с удалением открытых файлов. Закрываемые процессы могут немедленно запускаться вновь, либо могут сделать это после перезагрузки. Часто возникают ситуации, когда недостаточно прав для удалении ключа реестра или файла.
UnHackMe легко со всем справится и выполнит всю трудную работу во время перезагрузки.
И это еще не все. Если после удаления редиректа на NEWRRB.BID какие то проблемы остались, то в UnHackMe есть ручной режим, в котором можно самостоятельно определять вредоносные программы в списке всех программ.
Итак, приступим:
Шаг 1. Установите UnHackMe (1 минута).
- Скачали софт, желательно последней версии. И не надо искать на всяких развалах, вполне возможно там вы нарветесь на пиратскую версию с вшитым очередным мусором. Оно вам надо? Идите на сайт производителя, тем более там есть бесплатный триал. Запустите установку программы.
Шаг 2. Запустите поиск вредоносных программ в UnHackMe (1 минута).
- Итак, запускаем UnHackMe, и сразу стартуем тестирование, можно использовать быстрое, за 1 минуту. Но если время есть — рекомендую расширенное онлайн тестирование с использованием VirusTotal — это повысит вероятность обнаружения не только вируса NEWRRB.BID, но и остальной нечисти.
Шаг 3. Удалите вредоносные программы (3 минуты).
- Обнаруживаем что-то на очередном этапе. UnHackMe отличается тем, что показывает вообще все, и очень плохое, и подозрительное, и даже хорошее. Не будьте обезьяной с гранатой! Не уверены в объектах из разряда ‘подозрительный’ или ‘нейтральный’ — не трогайте их. А вот в опасное лучше поверить. Итак, нашли опасный элемент, он будет подсвечен красным. Что делаем, как думаете? Правильно — убить! Ну или в английской версии — Remove Checked. В общем, жмем красную кнопку.
Итак, как вы наверное заметили, автоматизированное лечение значительно быстрее и проще! Лично у меня избавление от вируса NEWRRB.BID заняло 5 минут! Поэтому я настоятельно рекомендую использовать UnHackMe для лечения вашего компьютера от любых нежелательных программ!
Андрей «Вирусолог»
Об авторе
Андрей — обычный парень, который обожает компьютеры и пользуется ими каждый день. Он ненавидит, если в его размеренную жизнь врываются неприятности. Еще он очень любит петь. Но не переживайте, он не будет доставать вас своим пением. Только текстом.
Свежие записи
- Как УДАЛИТЬ вирус «ONEMAUNDSLLC.COM» (PUP.Adware.ONEMAUNDSLLC)?
- «PROTECTYOUR-NOTIF.XYZ»! Как удалить «PROTECTYOUR-NOTIF.XYZ» вирус (PUP.Notification.PROTECTYOUR-NOTIF) из браузеров
- Как ЛЕЧИТЬ «DITYLESHITS.COM» вирус (PUP.Adware.DITYLESHITS) в браузерах: пошаговая инструкция
- (ВЫЛЕЧЕНО) PSAUGNOA.TOP! Инструкция по удалению вируса «PSAUGNOA.TOP» (PUP.Adware.PSAUGNOA) из Chrome
- «TOTALTOPWORDS.COM» — как убрать TOTALTOPWORDS.COM вирус (PUP.Notification.TOTALTOPWORDS) навсегда из моего браузера? (РЕКОМЕНДАЦИИ)
- (РЕШЕНО) «PADSHUB.COM» — как удалить PADSHUB.COM вирус из браузеров: пошаговая ИНСТРУКЦИЯ
- ОБНОВЛЕНО: «MASTASON.COM» — как удалить «MASTASON.COM» вирус (PUP.Notification.MASTASON) из Chrome
- (ИНСТРУКЦИЯ) «UHRICEBEL.LIVE» (PUP.Notification.UHRICEBEL) — что это? Как лечить «UHRICEBEL.LIVE» вирус?
- Как удалить NEWS-GACIVE.CC рекламу (PUP.Notification.NEWS-GACIVE) в браузерах (ИНСТРУКЦИЯ)
- «SECURESCANVNOW-RP.COM» — что это? Как удалить SECURESCANVNOW-RP.COM вирус (PUP.Notification.SECURESCANVNOW-RP)? Пошаговая инструкция
- Как УДАЛИТЬ вирус «SEARCHGATE.ORG» (PUP.Notification.SEARCHGATE)?
- «TOTALTOPWORDS.COM»! Как удалить «TOTALTOPWORDS.COM» вирус (PUP.Notification.TOTALTOPWORDS) из браузеров
- Как ЛЕЧИТЬ «DEFF.NELREPORTS.NET» вирус (PUP.Adware.NELREPORTS) в браузерах: пошаговая инструкция
- (ВЫЛЕЧЕНО) NEEGLASHSURVEY.TOP! Инструкция по удалению вируса «NEEGLASHSURVEY.TOP» (PUP.Notification.NEEGLASHSURVEY) из Chrome
- «STARLLER.COM» — как убрать STARLLER.COM вирус (PUP.Notification.STARLLER) навсегда из моего браузера? (РЕКОМЕНДАЦИИ)
- (РЕШЕНО) «PSAUGNOA.TOP» — как удалить PSAUGNOA.TOP вирус из браузеров: пошаговая ИНСТРУКЦИЯ
- ОБНОВЛЕНО: «PLACUGCEOFRES.INFO» — как удалить «PLACUGCEOFRES.INFO» вирус (PUP.Notification.PLACUGCEOFRES) из Chrome
- (ИНСТРУКЦИЯ) «SAILFISHS.COM» (PUP.Notification.SAILFISHS) — что это? Как лечить «SAILFISHS.COM» вирус?
- Как удалить GATE65.XYZ рекламу (PUP.Notification.GATE65) в браузерах (ИНСТРУКЦИЯ)
- «SOWHEARPASS.LIVE» — что это? Как удалить SOWHEARPASS.LIVE вирус (PUP.Notification.SOWHEARPASS)? Пошаговая инструкция
- Как УДАЛИТЬ вирус «NEWS-SASEMI.CC» (PUP.Notification.NEWS-SASEMI)?
- «BEAST-WAKE.COM»! Как удалить «BEAST-WAKE.COM» вирус (PUP.Adware.BEAST-WAKE) из браузеров
- Как ЛЕЧИТЬ «GAMESSEED4.XYZ» вирус (PUP.Notification.GAMESSEED4) в браузерах: пошаговая инструкция
- (ВЫЛЕЧЕНО) OVAWUSHU.TOP! Инструкция по удалению вируса «OVAWUSHU.TOP» (PUP.Adware.OVAWUSHU) из Chrome
- «ABYSSALFORGE.TOP» — как убрать ABYSSALFORGE.TOP вирус (PUP.Notification.ABYSSALFORGE) навсегда из моего браузера? (РЕКОМЕНДАЦИИ)
Популярные
- Как УДАЛИТЬ вирус «CADRCTLNK.COM» (PUP.Notification.CADRCTLNK)? 142 views
- Как УДАЛИТЬ вирус «TASKHOSTW» (PUP.Coinminer.TASKHOSTW)? 92 views
- Как УДАЛИТЬ вирус «EXINARIUMINIX.INFO» (PUP.Adware.EXINARIUMINIX)? 89 views
- Как УДАЛИТЬ вирус «DINORAPTZOR.ORG» (PUP.Notification.DINORAPTZOR)? 89 views
- Как ЛЕЧИТЬ «FIND-IT.PRO» вирус (PUP.Adware.FIND-IT) в браузерах: пошаговая инструкция 82 views
- (ИНСТРУКЦИЯ) «SMARTLINK.NAME» (PUP.Notification.SMARTLINK) — что это? Как лечить «SMARTLINK.NAME» вирус? 78 views
- (РЕШЕНО) «DINORAPTZOR.ORG» — как удалить DINORAPTZOR.ORG вирус из браузеров: пошаговая ИНСТРУКЦИЯ 68 views
- «GJAGENT» — что это? Как удалить GJAGENT вирус? Пошаговая инструкция 39 views
- (РЕШЕНО) «STVKR.COM» — как удалить STVKR.COM вирус из браузеров: пошаговая ИНСТРУКЦИЯ 36 views
- Как Отключить Уведомления в Браузере. 36 views
- ОБНОВЛЕНО: «ME.FO» — как удалить «ME.FO» вирус (PUP.Adware.ME) из Chrome 34 views
- «SEARCHERBAR» — что это? Как удалить SEARCHERBAR вирус (PUP.Adware.SEARCHERBAR)? Пошаговая инструкция 31 views
- «OVGORSKIY.RU» — что это? Как удалить OVGORSKIY.RU вирус (PUP.Adware.OVGORSKIY)? Пошаговая инструкция 26 views
- Как удалить WWW.DINOKLAFBZOR.ORG рекламу (PUP.Notification.DINOKLAFBZOR) в браузерах (ИНСТРУКЦИЯ) 26 views
- «AK.HETAPUS.COM»! Как удалить «AK.HETAPUS.COM» вирус (PUP.Adware.HETAPUS) из браузеров 25 views
- Как ЛЕЧИТЬ «M.GSEARCH.CO» вирус (PUP.Notification.GSEARCH) в браузерах: пошаговая инструкция 21 views
- (ВЫЛЕЧЕНО) MEET-BUDDY.COM! Инструкция по удалению вируса «MEET-BUDDY.COM» (PUP.Notification.MEET-BUDDY) из Chrome 20 views
- «INTERNET-START.NET» — что это? Как удалить INTERNET-START.NET вирус (PUP.Adware.INTERNET-START)? Пошаговая инструкция 19 views
- Как УДАЛИТЬ вирус «DELIKATSOV.COM» (PUP.Notification.DELIKATSOV)? 18 views
- Как удалить M.GSEARCH.CO рекламу (PUP.Adware.GSEARCH) в браузерах (ИНСТРУКЦИЯ) 16 views
- Как УДАЛИТЬ вирус «SEARCH-CDN.NET» (PUP.Adware.SEARCH-CDN)? 14 views
- Пошаговая инструкция по удалению рекламного вируса “MYSTARTING123.COM” из браузеров Chrome, Firefox, IE, Edge. 14 views
- XHAMSTER.COM — как убрать вирус навсегда из моего браузера? 13 views
- (РЕШЕНО) «FINDCLICK.BIZ» — как удалить FINDCLICK.BIZ вирус из браузеров: пошаговая ИНСТРУКЦИЯ 12 views
- (ВЫЛЕЧЕНО) BNGTRAK.COM! Инструкция по удалению вируса «BNGTRAK.COM» (PUP.Notification.BNGTRAK) из Chrome 10 views