отключить проверку подлинности сертификата при отправке ajax запроса
Добрый день. Есть АПИ, которая принимает json объект методом post, но доступна она только на https, который, в свою очередь, имеет самоподписанный сертификат. При попытке отправить запрос — в консоли браузера (Chrome, Opera) пишет: OPTIONS https://example.com/api net::ERR_INSECURE_RESPONSE. Вот код ajax’а
$.ajax(< async: true, cache: false, type: "POST", url: 'https://example.com/api', headers: < "Content-Type":"application/json", "Accept":"application/json", "sid":"777" >, contentType: 'application/json', data: $.toJSON(dataToSend), beforeSend: befFunc, success: sucFunc >) Есть ли возможность отключить проверку подлинности сертификата при отправке ajax запроса?
Отслеживать
16.6k 8 8 золотых знаков 26 26 серебряных знаков 56 56 бронзовых знаков
задан 14 сен 2017 в 8:34
88 9 9 бронзовых знаков
Получите бесплатный сертификат от Let’s Encrypt и проблема решена. Или платный, $5 в год. Всё остальное — костыли.
14 сен 2017 в 8:38
так бы и сделал, но ресурс — не мой.
14 сен 2017 в 8:39
Сделайте на своем сервере прокси или воспользуйтесь каким-нибудь платным прокси для ajax.
14 сен 2017 в 8:44
2 ответа 2
Сортировка: Сброс на вариант по умолчанию
Нужно открыть этот сайт отдельно, добавить сертификат в исключения. Затем все запросы будут у вас работать будто сертификат настоящий.
Если в вашем браузере нет возможности добавить постоянное исключение, то есть способы вообще отключить такие проверки. Например, если запустить хром с этим ключом, то он будет пропускать все проверки:
--allow-running-insecure-content Если нужно чтобы не только вы имели доступ к этому сайту, то остаётся только проксировать запросы через свой сервер.
Обходим проверку сертификата SSL
В этом кратком обзоре я хотел бы поделиться своим опытом, как отключить проверку SSL для тестовых сайтов, иначе говоря, как сделать HTTPS сайты доступными для тестирования на локальных машинах.
В современное время https протокол становится все популярней, у него масса плюсов и достоинств, что хорошо. Правда для разработчиков он может вызывать легкий дискомфорт в процессе тестирования.
Всем известно, что при посещении сайта у которого “временно” что-то случилось c сертификатом вы обнаружите предупреждение, которое показывается, если сертификат безопасности не является доверенным net::ERR_CERT_AUTHORITY_INVALID?
Привет онлайн-кинотеатрам
Все современные браузеры показывают сообщение об ошибке HSTS
Что такое HSTS
HSTS (HTTP Strict Transport Security) — это механизм защиты от даунгрейд-атак на TLS, указывающий браузеру всегда использовать TLS для сайтов с соответствующими политиками.
Самый простой способ обхода данного запрета — это, разумеется, нажатие на вкладку “Дополнительные” и согласиться с Небезопасным режимом.
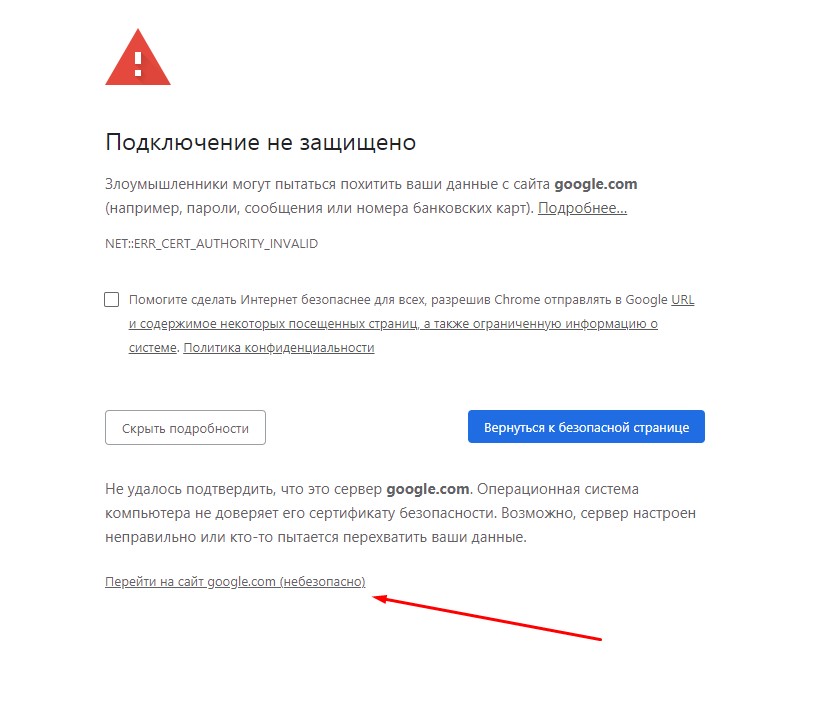
Но не во всех браузерах как оказывается, есть данная возможность. Так я столкнулся с данной проблемой в Chrome на Mac OS
Разработчики данной операционной системы настолько обеспокоены безопасностью пользователей, что даже убрали доступ в «Небезопасном режиме» к сайту, несмотря на то, что это сайт владельца устройства.
Ну что ж, поскольку, вести разработку в других, более сговорчивых браузерах было не комфортно, вот способы как обойти эту проблему:
— Все хромоподобные браузеры (Chrome, Opera, Edge …) могут открыть небезопасную веб страницу, если на английской раскладке клавиатуры набрать фразу:
thisisunsafe
прямо на данной веб странице. Это даст возможность работать с сайтом без оповещение об ошибке на момент текущей сессии браузера, пока вы не закроете вкладку Chrome.
— Если же вам предстоит более длительная работа с сайтом, то рекомендую для этих нужд создать отдельного тестового пользователя на рабочем столе и указать ему необходимы флаги.
Для Windows
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe» —ignore-certificate-errors
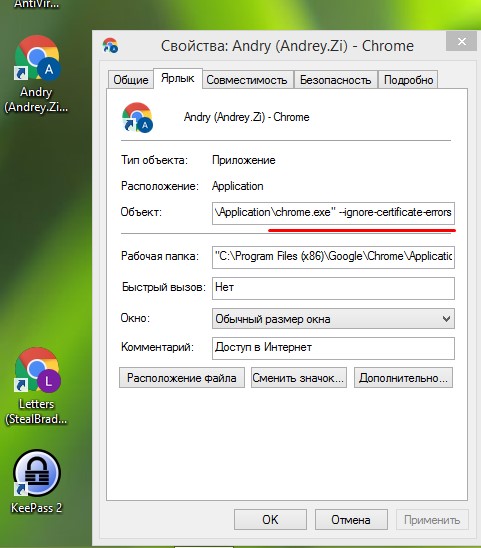
/Applications/Google\ Chrome.app/Contents/MacOS/Google\ Chrome —ignore-certificate-errors —ignore-urlfetcher-cert-requests &> /dev/null
Achtung! Данные манипуляции необходимо выполнять с выключенным Chrome приложением, иначе чуда не произойдет.
Если вы оставите сертификат ненадежным, то некоторые вещи не будут работать. Например, кэширование полностью игнорируется для ненадежных сертификатов.
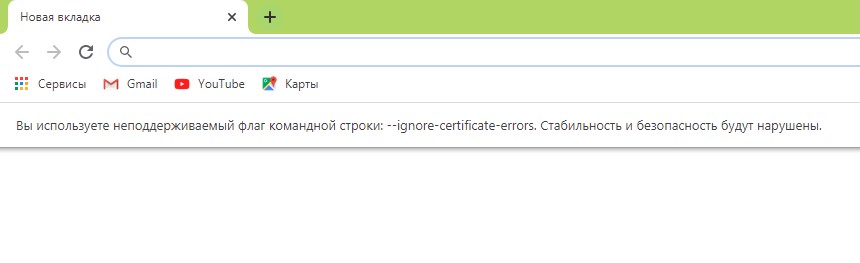
Браузер напомнит, что вы находитесь в небезопасном режиме. Поэтому крайне не рекомендуется шастать по злачным сайтам Интернета с такими правами доступами.
*Так же есть метод с добавлением сертификатов тестируемого сайта в конфиги браузера Настройки->Безопасность->Настроить сертификаты->Импорт… но мне он показался не продуктивным и очень муторным, поэтому не привожу
Надеюсь моя краткая статья кому-то пригодится при разработке и тестировании сайтов =)
- ssl сертификаты
- ssl
- web-разработка
- безопасность сайтов
- https
- тестирование сайтов
- security
- google chrome
- Веб-разработка
- Google Chrome
- Браузеры
- Тестирование веб-сервисов
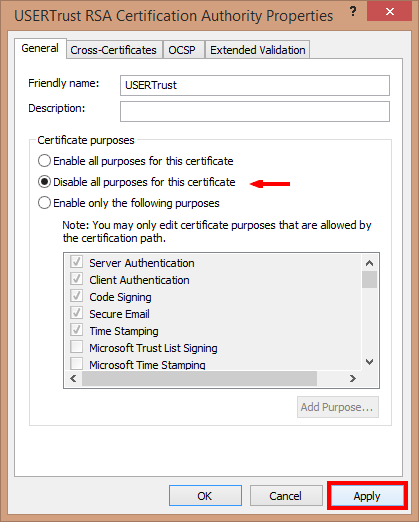
Отключить корневой сертификат в Windows MMC
SSL.com хочет, чтобы вы могли управлять своей собственной архитектурой безопасности, когда это возможно, и поэтому представляет здесь метод отключения корневого сертификата в Windows с помощью консоли управления Microsoft (или MMC). Обратите внимание, что вам может потребоваться запустить MMC с правами администратора, чтобы следовать приведенным ниже инструкциям.
ПРЕДУПРЕЖДЕНИЕ! Вручную возиться с корневыми сертификатами серьезный джиу и может вызвать серьезные и неприятные проблемы. Запомни всегда делайте резервную копию вашего компьютера перед тем, как перейти к любому из следующих шагов. Мы полностью уверены, что ваш компьютер должен быть вашим, чтобы его исправить или сломать, однако SSL.com не может гарантировать действия, указанные ниже. не вызовет других серьезных проблем, и является не несет ответственности за любые вопросы, которые возникают следуя этим инструкциям.
Чтобы отключить корневой сертификат с помощью MMC:
Вот как отключить корневой сертификат в консоли управления Microsoft.
- Откройте MMC, нажав клавишу Windows на клавиатуре и затем набрав «MMC»…
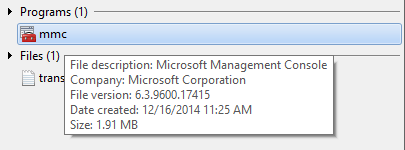
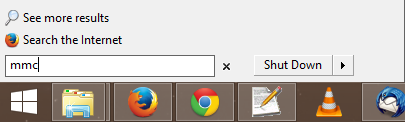 … Затем нажмите Enter или дважды щелкните значок, чтобы запустить приложение.
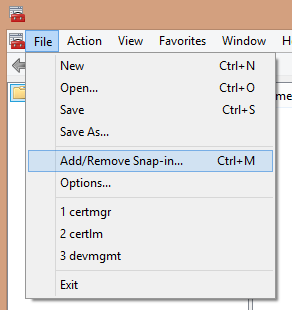
- В MMC выберите Файл> Добавить / удалить оснастку (или типа control-M).
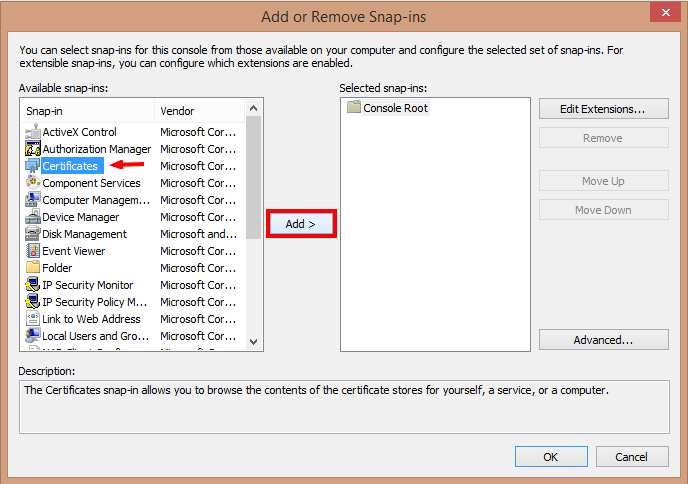
- Добавьте оснастку «Сертификаты».
- Выберите «Учетная запись компьютера» и нажмите Следующая кнопка…
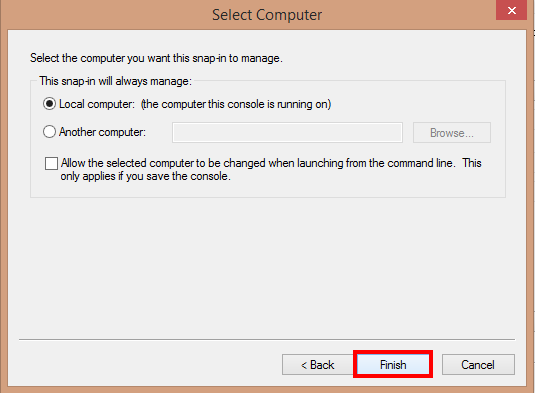
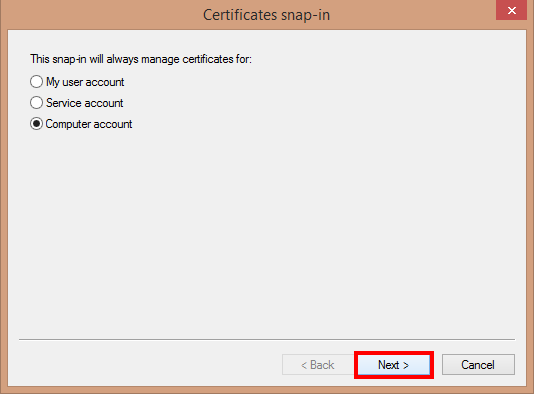 … Затем выберите «Локальный компьютер», затем Завершить кнопку.
- Нажмите OK закрыть мастер добавления / удаления оснастки.
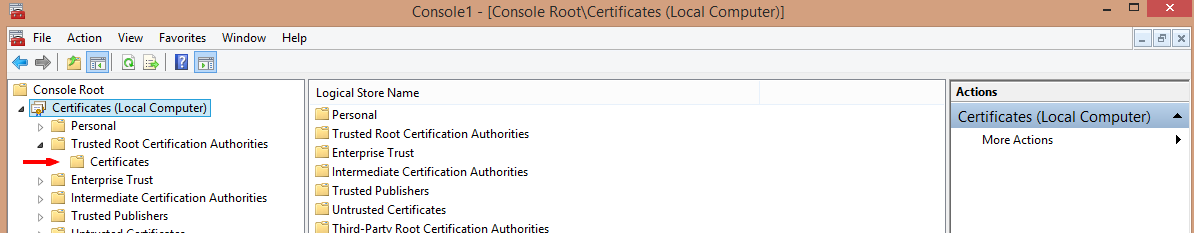
- В MMC щелкните стрелку рядом с «Сертификатами (локальный компьютер)», чтобы открыть различные хранилища сертификатов, затем щелкните стрелку рядом с целевым сертификатом и, наконец, щелкните папку «Сертификаты».
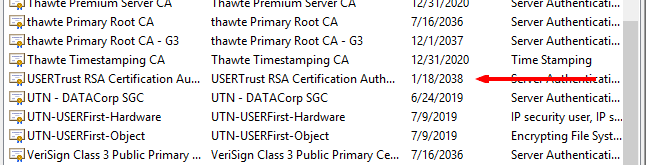
ПРИМЕЧАНИЕ: В этом примере мы отключаем самозаверяющий сертификат с именем «USERTrust RSA Certification Authority» в корневом хранилище, но те же шаги можно использовать для отключения сертификата Superfish — ищите «Superfish» или «VisualDiscovery» в целевом сертификате. .
Спасибо, что выбрали SSL.com! Если у вас возникнут вопросы, свяжитесь с нами по электронной почте по адресу Support@SSL.com, вызов 1-877-SSL-SECURE, или просто нажмите ссылку чата в правом нижнем углу этой страницы. Вы также можете найти ответы на многие распространенные вопросы поддержки в нашем база знаний.
SSL/TLS
ESET Endpoint Antivirus может проверять обмен данных посредством протокола SSL на наличие угроз. Можно использовать различные режимы сканирования для защищенных SSL-соединений, для которых используются доверенные сертификаты, неизвестные сертификаты или сертификаты, исключенные из проверки защищенных SSL-соединений.
Включить фильтрацию протокола SSL/TLS . Фильтрация протокола включена по умолчанию. Ее можно отключить в разделе Расширенные параметры > Интернет и электронная почта > SSL/TLS или с помощью политики. Если фильтрация протоколов отключена, программа не сканирует обмен данными по протоколу SSL.
Режим фильтрации протоколов SSL/TLS доступен со следующими параметрами.
Автоматический режим: используемый по умолчанию режим, в котором сканируются только соответствующие приложения, такие как веб-браузеры и почтовые клиенты.
При выполнении входа на новый защищенный SSL-сайт (с неизвестным сертификатом) на экран выводится диалоговое окно выбора действия. Этот режим позволяет создавать список сертификатов SSL и приложений, исключаемых из сканирования.
Режим политики: выберите этот вариант, чтобы сканировать все защищенные SSL -соединения, кроме тех, которые защищены исключенными из проверки сертификатами. Если устанавливается новое соединение, использующее неизвестный заверенный сертификат, пользователь не получит уведомления, а само соединение автоматически будет фильтроваться. При доступе к серверу с ненадежным сертификатом, который помечен пользователем как доверенный (добавлен в список доверенных сертификатов), соединение с этим сервером разрешается, а содержимое канала связи фильтруется.
Список приложений, отфильтрованных с помощью SSL/TLS : может использоваться для настройки поведения ESET Endpoint Antivirus для заданных приложений.
Список известных сертификатов позволяет настроить поведение ESET Endpoint Antivirus в отношении конкретных сертификатов SSL.
Исключить соединение с доверенными доменами : когда этот параметр включен, соединение с доверенными доменами будет исключено из проверки. Уровень доверенности домена определяется встроенным «белым» списком.
Блокировать шифрованные подключения, использующие устаревший протокол SSL версии 2 : соединения, использующие более раннюю версию протокола SSL, будут автоматически блокироваться.
Адреса не будут отфильтрованы, если включен параметр Исключить соединение с доверенными доменами и домен считается надежным.
Корневой сертификат
Корневой сертификат : для нормальной работы SSL-подключений в браузерах и почтовых клиентах необходимо добавить корневой сертификат ESET в список известных корневых сертификатов (издателей). Параметр Добавить корневой сертификат к известным браузерам должен быть активирован. Выберите этот параметр, чтобы автоматически добавить корневой сертификат ESET в известные браузеры (например, Opera и Firefox). Для браузеров, использующих системное хранилище сертификатов (например, Internet Explorer), сертификат добавляется автоматически.
Для установки сертификата в неподдерживаемые браузеры выберите Просмотреть сертификат > Дополнительно > Копировать в файл. , а затем вручную импортируйте его в браузер.
Срок действия сертификата
Если проверить сертификат с помощью хранилища сертификатов TRCA не удается : в некоторых случаях сертификат невозможно проверить с помощью хранилища сертификатов доверенных корневых центров сертификации (TRCA). Это значит, что у сертификата существует собственная подпись какого-либо другого субъекта (например, администратора веб-сервера или небольшой компании) и принятие решения о выборе такого сертификата как доверенного не всегда представляет опасность. Большинство крупных компаний (например, банки) используют сертификаты, подписанные TRCA. Если установлен флажок Запрашивать действительность сертификата (по умолчанию), пользователю будет предложено выбрать действие, которое следует предпринять во время установки зашифрованного соединения. Можно выбрать вариант Блокировать соединения, использующие сертификат , чтобы всегда разрывать зашифрованные соединения с сайтом, использующим непроверенный сертификат.
Если сертификат недействителен или поврежден : это значит, что истек срок действия сертификата или же используется неправильное собственное заверение. В этом случае рекомендуется выбрать Блокировать соединения, использующие сертификат .
Примеры с иллюстрациями
Следующие статьи из базы знаний ESET могут быть доступны только на английском языке: