CER vs CRT: The Technical Difference & How to Convert Them
Feeling confused about the differences between CER and CRT files? We can help
CER, CRT, DER, PEM, P7B, P7S, PFX, and P12. Do you feel like pulling your hair when you see so many SSL/TLS certificate formats and extensions? Well, you’re not the only one. In our experience, a person dealing with SSL certificates passes through this stage at least once in their life. So, don’t worry as many have been there (and many are yet to arrive). In the meantime, we want to help by making this phase as short as possible for you. And that’s why we’ve come up with this article — to help you clear up any confusion regarding CER vs CRT files.
CER vs CRT: What Is the Difference?
Fundamentally, there is no difference between CER and CRT… and yet there is a difference between the two. No, we’re not trying to refer to Schrödinger’s cat here, so relax. What we mean is that both are the same SSL certificate format — that is Base64 (ASCII) format — they both are different filename extensions. This is important because a server might require your certificate filename extension to be in either of the two extensions. Feeling even more confused? Yeah, we thought so. Essentially, these extensions are used for certificates, and they’re encoded in binary DER or as ASCII PEM formats. CER & CRT extensions are most commonly used by the Unix family of operating systems.
X.509 Certificate Filename Extensions
- .pem — This is a (Privacy-enhanced Electronic Mail) Base64 encoded DER certificate, enclosed between “—–BEGIN CERTIFICATE—–” and “—–END CERTIFICATE—–“
- .cer, .crt, and .der — Although usually in binary DER form, Base64-encoded certificates are also common (see .pem above).
- .p7b and .p7c — PKCS#7 SignedData structure without data, just certificate(s) or CRL(s).
- .p12 — PKCS#12 files may contain certificate(s) (public) and private keys (password protected).
- .pfx — PFX is the predecessor of PKCS#12. This type of file usually contains data in PKCS#12 format (e.g., with PFX files generated in IIS).
Different Servers Require Different Formats & Extensions
As you likely know, there are tons of servers out there. And the (bad) thing about them is that they accept certificate files that are encoded and formatted in a certain manner. So, if you want to install an SSL certificate on your server, you must be aware of the format and extension requirements of your specific server. The good news? Some servers accept multiple certificate file formats.
If they don’t, though, you may find yourself needing to convert a certificate to a different file type. Lucky for you, we know how to do that.
How to Convert Files from CRT to CER
Because CER and CRT files are basically synonymous, they can be used interchangeably by simply changing the extension. So, in case your server requires you to use the .CER file extension, you can convert to .CRT extension easily by implementing the following steps:
- Double-click on the yourwebsite.crt file to open it into the certificate display.
- Click on the Details tab, and then select the Copy to file button.
- Click Next in the certificate wizard.
- Choose Base-64 encoded X.509 (.CER), and then click on Next.
- Now, browse to store your file and type in the filename that you want to keep
- Finally, save the file.
Congratulations! You’ve successfully converted your certificate from CRT to CER.
Save Up to 75% On
Comodo SSL Certificates
Tip : You can typically save a significant amount by buying your SSL certificate direct instead of through your web hosting company. We sell all Comodo SSL certificates at up to 75% off.
Do I need to convert .CER to .CRT for Apache SSL certificates? If so, how?
I need to setup an Apache 2 server with SSL. I have my *.key file, but all the documentation I’ve found online, *.crt files are specified, and my CA only provided me with a *.cer file. Are *.cer files the same as *.crt? If not, how can I convert CER to CRT format?
20.8k 68 68 gold badges 77 77 silver badges 102 102 bronze badges
asked Mar 13, 2009 at 11:40
11k 13 13 gold badges 48 48 silver badges 49 49 bronze badges
CER and CRT extensions mean nothing. Different PKI vendors use different extensions for the same thing. If the file is binary, then its probably ASN.1/DER encoded. If the file is human readable with ——BEGIN CERTIFICATE—— , then its PEM encoded. What do you have (DER or PEM), and what do you need (DER or PEM)?
Aug 9, 2014 at 4:29
11 Answers 11
File extensions for cryptographic certificates aren’t really as standardized as you’d expect. Windows by default treats double-clicking a .crt file as a request to import the certificate into the Windows Root Certificate store, but treats a .cer file as a request just to view the certificate. So, they’re different in the sense that Windows has some inherent different meaning for what happens when you double click each type of file.
But the way that Windows handles them when you double-click them is about the only difference between the two. Both extensions just represent that it contains a public certificate. You can rename a certificate file to use one extension in place of the other in any system or configuration file that I’ve seen. And on non-Windows platforms (and even on Windows), people aren’t particularly careful about which extension they use, and treat them both interchangeably, as there’s no difference between them as long as the contents of the file are correct.
Making things more confusing is that there are two standard ways of storing certificate data in a file: One is a «binary» X.509 encoding, and the other is a «text» base64 encoding that usually starts with » ——BEGIN CERTIFICATE—— «. These encode the same data but in different ways. Most systems accept both formats, but, if you need to, you can convert one to the other via openssl or other tools. The encoding within a certificate file is really independent of which extension somebody gave the file.
Как конвертировать SSL-сертификат в нужный формат
Чтобы вы могли без проблем пользоваться SSL-сертификатом на разных платформах и устройствах, иногда требуется изменить его формат. Дело в том, что некоторые форматы лучше подходят для работы с различными видами программного обеспечения. Далее мы расскажем о том, какие форматы бывают, в каких случаях используются и какими способами можно конвертировать один формат сертификата в другой.
Форматы сертификатов
Существует четыре основных формата сертификатов:
PEM — популярный формат используемый Центрами Сертификации для выписки SSL-сертификатов.
Основные расширения этого типа .pem, .crt, .cer, .key. В файлах содержатся строки вида
-----BEGIN CERTIFICATE----- -----END CERTIFICATE----- -----BEGIN PRIVATE KEY----- -----END PRIVATE KEY ------
Сертификаты PEM подходят для установки на веб-серверы nginx, apache2.
DER — это бинарная форма сертификата PEM.
Основные расширения этого типа сертификата .der .cer
Сертификаты DER подходят для установки на серверы Java.
P7B. Файлы P7B кодируются в формате Base64 и имеют расширение .p7b или .p7c.
В файлах содержатся строки вида
-----BEGIN PKCS7----- -----END PKCS7-----
Сертификаты P7B подходят для установки на серверы MS Windows, Java Tomcat
PFX — это сертификат в бинарном формате, выданный для домена, включающий в себя сертификат, цепочку сертификатов (корневые сертификаты) и приватный ключ. Имеют расширение .pfx или .p12.
Сертификаты PFX подходят для установки на серверы Windows, в частности Internet Information Services(IIS).
Способы конвертации
Существует несколько способов конвертации сертификатов, которые отличаются между собой только простотой конвертирования и уровнем безопасности. Мы расскажем о трех из них.
Конвертация SSl сертификатов посредством OpenSSL
OpenSSL — это надежный, коммерческий и полнофункциональный инструментарий для протоколов Transport Layer Security (TLS) и Secure Sockets Layer (SSL). А также библиотека криптографии общего назначения. Конвертация с использованием библиотеки OpenSSL считается одним из самых безопасных способов: все данные будет сохранены непосредственно на устройстве, на котором будут выполняться операции по конвертированию.
Для того чтобы воспользоваться им, вам необходимо перейти в командную строку и выполнить команды.
Предоставленные ниже примеры команд OpenSSL позволяют конвертировать сертификаты и ключи в нужный формат.
Конвертировать PEM в DER можно посредством команды:
openssl x509 -outform der -in site.crt -out site.der
Аналогично, для других типов:
PEM в P7B
openssl crl2pkcs7 -nocrl -certfile site.crt -out site.p7b -certfile site.ca-bundle
PEM в PFX
openssl pkcs12 -export -out site.pfx -inkey site.key -in site.crt -certfile site.ca-bundle
Обращаем ваше внимание, что после выполнения команды, будет запрошена установка пароля ключа.
DER в PEM
openssl x509 -inform der -in site.der -out site.crt
P7B в PEM
openssl pkcs7 -print_certs -in site.p7b -out site.cer
P7B в PFX
openssl pkcs7 -print_certs -in site.p7b -out certificate.ceropenssl pkcs12 -export -in site.cer -inkey site.key -out site.pfx -certfile site.ca-bundle
PFX в PEM
openssl pkcs12 -in site.pfx -out site.crt -nodes
Конвертация при помощи онлайн-сервисов
Для конвертации сертификатов самый удобный способ — использование специальных сайтов, например, https://ssl4less.ru/ssl-tools/convert-certificate.html
Этот способ считается наименее безопасным методом: никогда не знаешь, сохраняет ли автор сайта ваш приватный ключ при конвертации.
Чтобы воспользоваться этим способом, вы просто переходите по ссылке на нужный сайт, выбираете нужные вам форматы и прикрепляете файл или файлы сертификата.
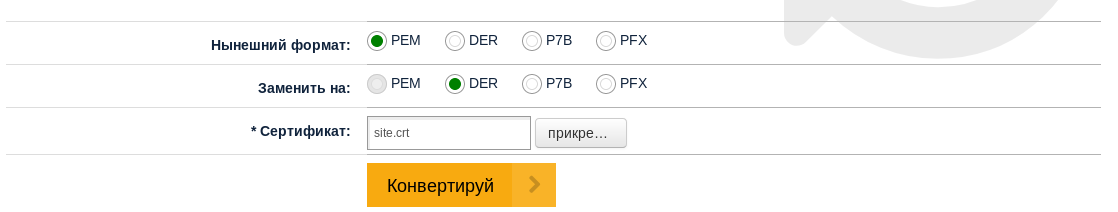
Конвертация с PEM в DER
Для конвертации необходим только файл сертификата .crt, .pem
Конвертация с PEM в P7B
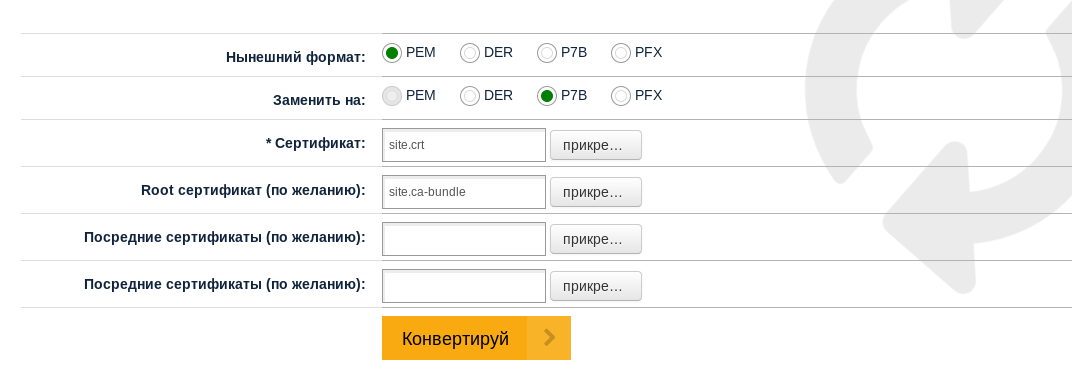
В этом случае существует возможность добавить также цепочку сертификатов.
Что такое цепочка сертификатов и для чего она нужна, можно узнать в статье «Что такое корневой сертификат»
Конвертация с PEM в PFX
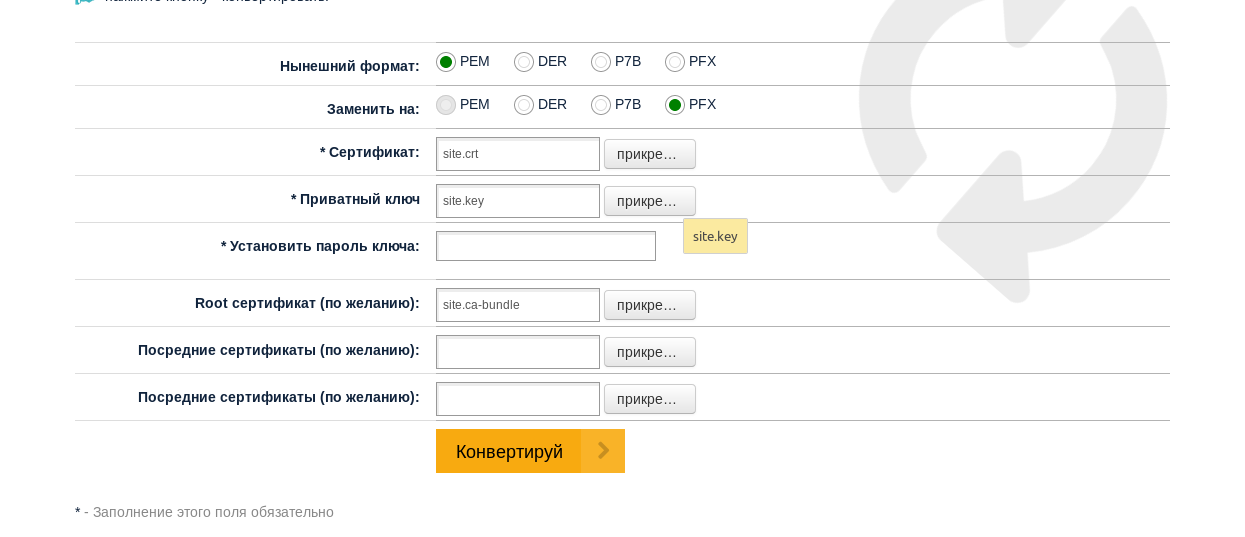
В этом случае необходимо обратить внимание на то, что обязателен ключ сертификата, а также необходимо установить пароль ключа.
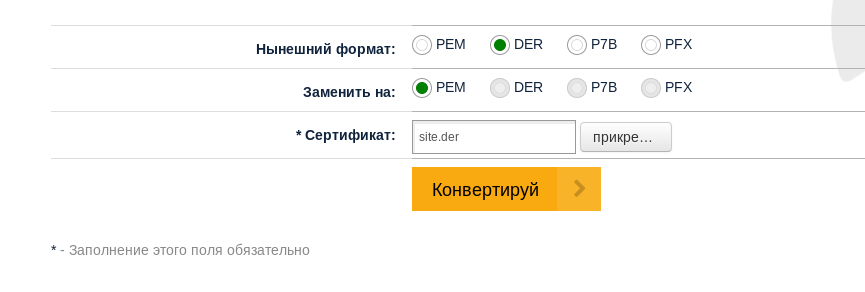
Конвертация из DER в PEM
Конвертация из P7B в PEM
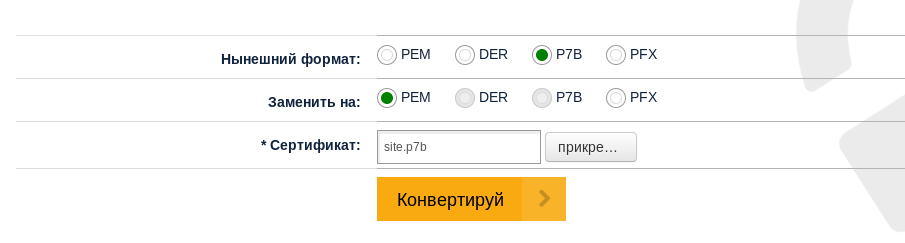
Конвертация из P7B в PFX
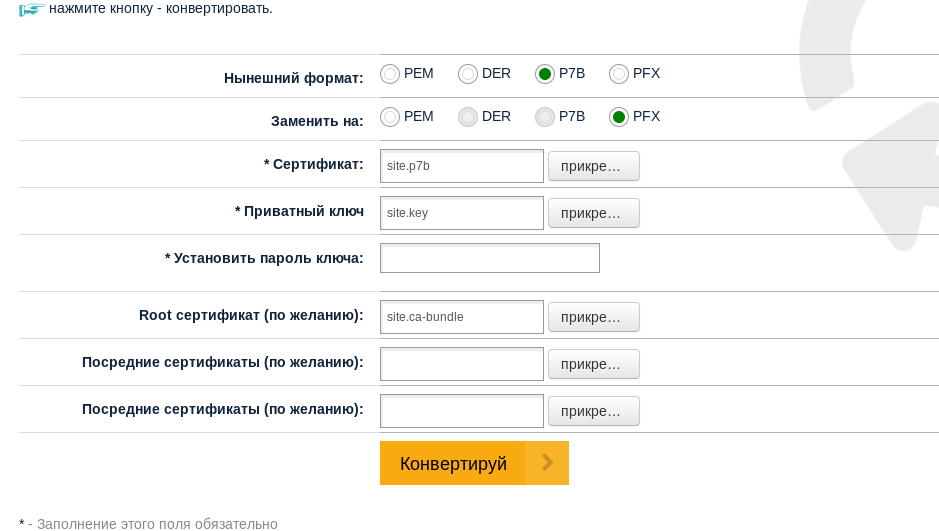
Конвертация из PFX в PEM
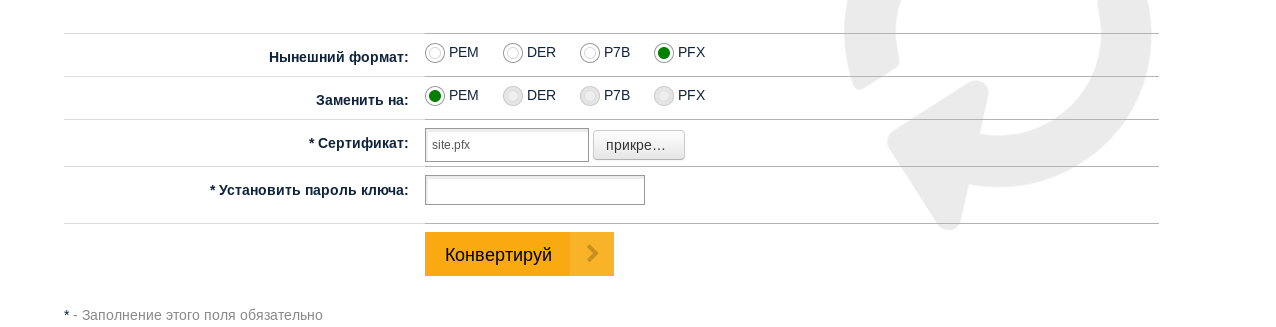
Конвертация скриптом openssl-ToolKit
OpenSSL ToolKit — скрипт, который облегчает работу с библиотекой OpenSSL. Работа со скриптом является безопасным решением, т.к сертификаты и ключи сертификата никуда не передаются, а используются непосредственно на вашем сервере.
Для начала работы скрипт необходимо скачать и запустить. Сделать это можно одной командой:
echo https://github.com/tdharris/openssl-toolkit/releases/download/1.1.0/openssl-toolkit-1.1.0.zip \ | xargs wget -qO- -O tmp.zip && unzip -o tmp.zip && rm tmp.zip && ./openssl-toolkit/openssl-toolkit.sh
После выполнения команды откроется следующее окно:

Нас интересует пункт 2. Convert certificates
После перехода в пункт 2. появится следующее меню, с выбором нужного типа конвертирования
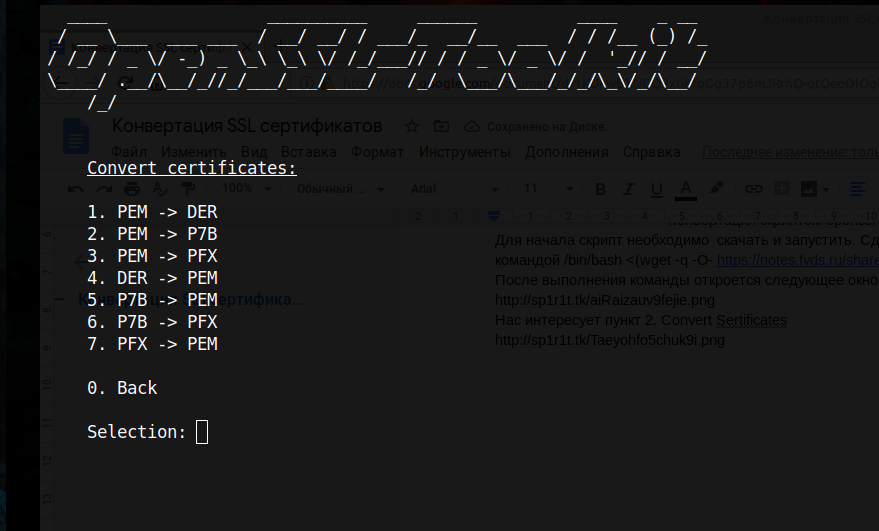
После выбора преобразования, в данном случае PEM to FPX, скрипт предложит выбрать директорию с сертификатами на том устройстве, где запускается скрипт.
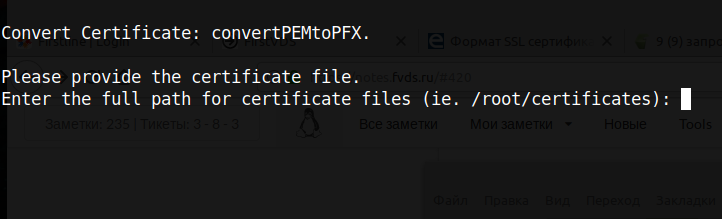
В нашем случае мы их скачали в директорию /home/ivan/crt/
После корректного ввода директории, скрипт отобразит все файлы в этой директории.
Далее нужно ввести имя сертификата, который будем конвертировать, в нашем случае это site.pem

Обращаю ваше внимание, что для корректной конвертации, с PEM в PFX, необходимо вручную объединить файл сертификата, цепочки и ключа в один файл, иначе будет возникать ошибка конвертации.
Сделать это можно простой командой
cat site.crt site.ca-bundle site.key > site.pem
Данное действие необходимо только для конвертации из PEM в PFX.
Мы рассмотрели пример конвертации PEM в PFX. Этим же путем можно конвертировать сертификаты в другие форматы. Единственное, что вам уже не понадобится шаг с объединением файлов.
Пример конвертации PEM В DER.
Cer crt в чем разница
What’s on this Page
.CER вариант №
Файл с расширением .cer отвечает за хранение некоторой информации о сертификате владельца и конкретном открытом ключе. Этот формат файлов не может хранить закрытые ключи и может хранить только один сертификат x509. Специально защищенные центры сертификации — это те, которые принадлежат HTTPS, доверенному и защищенному протоколу для просмотра. CER — это сертификат вашего сервера. Обычно его получает центр сертификации домена. CER в основном считается таким же, как CRT, хотя оба они имеют один и тот же формат SSL-сертификата, но имеют разные расширения имен файлов. Их можно использовать в операционных системах, просто открыв браузер и проверив безопасность используемого браузера или веб-сайта.
Краткая история
В 1995 году Thawte стал первым органом по сертификации, решившим проблему общедоступных сертификатов SSL (защищенная ссылка на сокет) за пределами США. После этого следует ряд таких органов, которые были основаны с 1995 по 2020 год.
Формат файла CER
Эти файлы можно просто
- PKC S#7 включает кодировку Base64 ASCII.
- Файлы имеют расширения p7b или p7cZ.
- Для двоичного содержимого сертификат будет DER или pkcs12/pfx. Существует много типов файлов сертификатов с некоторыми уникальными характеристиками:
- .pem, Когда организация usThawteificate связывает этот формат в цепочку, это хорошо известно для создания сертификатов
- .arm, если требуется метод извлечения сертификата, поддерживающего самозаверяющую подпись, указанный формат для этой цели — .arm. Он представлен в кодировке base-64 ASCII.
- .der, Он состоит из бинарных данных. Это означает, что его можно использовать только для одного сертификата. *.pfx (PKC512), состоит из закрытого ключа, соответствующего сертификату, выданному CA, или самозаверяющему сертификату. Этот формат хорошо известен для преобразования одной реализации SSL в другую.
See Also
- Формат XVID-файла
- VID-файл — видеофайл Bethesda
- Формат файла РА
- Формат FLV-файла
- Формат VOB-файла