Проверка подлинности
В этой записи мы кратко описали процесс проверки подлинности для популярных моделей аппаратных кошельков.
Проверка комплектации и коробки
В подлинности устройства можно убедится после проверки:
- Комплектации. Периодически производители её меняют, но если основного элемента комплекта не достает (провода, карточки для записи сида) лучше обратиться в техподдержку или задать вопрос в экспертном чате;
- Упаковки. На ней не должно быть следов вскрытия. Иногда она также меняется, например, в этом документе Trezor можно увидеть варианты упаковок за разные годы;
- Корпуса кошелька. На нём не должно быть следов использования.
Ledger
Подтверждается оригинальность кошелька, когда мы подключаем устройство к приложению Ledger Live. В этот момент устройства выполняет челлендж (математическую задачу), полученный с интерфейса Ledger Live – только оригинальный кошелек сможет выполнить ее. Не оригинальный кошелек Ledger работать с Ledger Live не будет. Об этом подробнее написано в статье Ledger .
Trezor
Модели Trezor T и Trezor One имеют специальные голографические защитные пломбы. Важно убедиться, что бы они не были повреждены. Все устройства Trezor продаются без установленной прошивки. Пользователь устанавливает её сам во время настройки кошелька. Оригинальность прошивки проверяется каждый раз, во время подключения Trezor к компьютеру.
OneKey
Кошельки OneKey проверяются на оригинальность через специальную программу«Bootloader», установленную на устройстве, которая подтверждает целостность и подлинность прошивки.
Проверка происходит каждый раз при подключении кошелька к приложениям OneKey. А также кошелек OneKey Touch поставляется с пломбой защищающей от вскрытия.
Tangem
Внести изменения в прошивку карт Tangem нельзя. Во время первого подключения карты к приложению Tangem, происходит проверка оригинальности прошивки. Прошивку на картах Tangem невозможно обновить. Если карта предлагает вам создать новый кошелек, значит устройство никем ранее не использовалось и является подлинным.
Keystone
В чипе каждого кошелька Keystone сохранен приватный-ключ, который подтверждает оригинальность устройства после прохождения процедуры веб аутентификации.
Ellipal
Кошельки Ellipal сделаны в цельнометаллическом корпусе, который защищает устройство от вскрытия во время транспортировки. Обновление прошивки Ellipal происходит через sd-карту и она проверяется кошельком на оригинальность.
SafePal
Коробка кошелька имеет специальную пломбу, защищающую от вскрытия, а во время первого включения девайса, необходимо пройти процедуру аутентификации. С помощью алгоритмов шифрования мы подтверждаем, введя шестизначный код, что кошелек подлинный. После прохождения проверки, на кошельке отобразится информация об активации устройства.
CoolWallet
На упаковке кошелька есть пломба защищающая от вскрытия. Во время первого подключения к мобильному приложению мы идентифицируем устройство по его серийному номеру и вводим код синхронизации Bluetooth, подтверждая подлинность устройства.
Secux
Каждая модель SecuX имеет защитную пломбу, которая закрывает разъем подключения кабеля. Проверяя её целостность мы можем быть уверены в том, что устройство никогда не использовалось. Также в моделях w20 и v20 подлинность проверяется кодами сопряжения Bluetooth соединения.
BitBox
Во время первого подключения BitBox к компьютеру мы должны подтвердить код синхронизации, сохраненный в чипе устройства. Это позволит убедиться в подлинности кошелька.Также установленная в девайсе программа Bootloader, проверяет подлинность прошивки.
D’CENT
Подлинность кошелька проверяется во время подключения к интерфейсу D’CENT. Также на коробке, в которой поставляется устройство, есть пломбы защищающее от вскрытия.
Foundation
Во время первого включения устройства нужно пройти верификацию подлинности девайса. По QR-коду на устройстве мы переходим на страницу верификации и вводим четыре слова, которые отображаются на экране кошелька. Результат проверки отобразится на веб странице. В модели Passport Batch 2 проверка осуществляется через мобильный клиент.
CoinKite
Важно проверять пакет в котором поставляется кошелек. Он защищен от вскрытия и попадания воды. В упаковке также есть листок с номером пакета, номера мы можем сравнить, чтобы убедится в подлинности упаковки. В момент включения кошелька, появляется номер пакета, который нам нужно сверить с данными на упаковке.
Мошенники продают фейковые Trezor One. Как отличить подделку от оригинала?
Свежая запись в официальном блоге Trezor посвящена подделкам. Как пишут сотрудники, за годы деятельности компании в их руки попадали поддельные девайсы и похожие аналоги. Но накануне случилось удивительное – идеально точная копия Trezor One. Другими словами, фальшивый Trezor, изготовленный неизвестным продавцом. В этот раз подделку практически невозможно отличить от оригинала, но зацепки всё же есть.

Как проверить подлинность Trezor
При входе на сайт wallet.trezor.io разработчики прежде всего упоминают о голограмме.

Голограмма на оригинальном Trezor One (сверху) в сравнении с голограммой поддельного девайса (снизу). Источник: blog.trezor.io
Голограмма очень похожа на оригинальную на старых упаковках (хроника изменений). Если вы приобретали устройство в официальном магазине Trezor или у одного из авторизованных реселлеров в 2016 и 2017 годах, то скорее всего вам не о чем беспокоиться, а ваше устройство является подлинным.

Упаковка поддельного Trezor (слева) в сравнении с упаковкой оригинального кошелька (справа). Источник: blog.trezor.io
Как и в случае с остальными подделками, фейковый Trezor One продаётся с существенной скидкой. Уже это должно вызывать сомнения.
Помните, что главная проблема не столько в неизвестном производителе, сколько в безопасности ваших криптоактивов. Вряд ли эти устройства можно назвать безопасными. Не стоит доверять им свои деньги. Этот производитель уже обманул вас, когда попытался выдать свой товар за чужой. Кто знает, чего ещё можно ожидать.
На сайте Trezor также попросили всех пользователей сообщать о фактах нахождения подделки. Если после покупки возникают подозрения, ни в коем случае не пользуйтесь новым устройством и сразу сообщите о ситуации в поддержку Trezor.
Как приобрести подлинный Trezor One
Самый простой способ купить настоящий Trezor One — купить его в официальном магазине Trezor. Из прочих вариантов есть официальный магазин Amazon или официальные реселлеры.
Не рекомендуем приобретать Trezor на eBay, Taobao, AliExpress или у неизвестных продавцов на Amazon. Более подробную информацию об элементах безопасности Trezor One и Trezor Model T можно найти на официальной вики-странице компании.
Поддельные аппаратные кошельки Trezor
Хранения биткоина с помощью аппаратного кошелька — это самое эффективное, что вы можете сделать для повышения безопасности. Поскольку биржи начинают лишать клиентов прав на их средства, самое время взять свои ключи под контроль.
Если вы хотите приобрести аппаратный кошелёк, убедитесь, что вы покупаете его непосредственно в Trezor Shop. Вы также можете проверить список официальных реселлеров. Никогда не покупайте Trezor у неавторизованных третьих лиц, поскольку вы никогда не сможете сказать, кто мог иметь к нему доступ до вас.

На что следует обратить внимание и как обнаружить фальсификацию
Чтобы сохранить свой биткоин в безопасности, необходимо знать, откуда он взялся, чтобы быть уверенным, что только вы владеете своим закрытым ключом. Именно поэтому аппаратные кошельки всегда следует покупать у официального продавца.
Существуют способы определить, было ли устройство подделано, но лучше избегать неопределенности, когда речь идет о защите вашего Биткойна. Остерегайтесь нелегальных продавцов и фишинговых сайтов, имитирующих официальные каналы.
Недавно команда обнаружила небольшую партию поддельных устройств, продававшихся на популярном российском рынке, несмотря на то, что сайт не является авторизованным реселлером. Поскольку в настоящее время мы не можем осуществлять поставки в Россию из — за военных действий, этот инцидент, по — видимому, воспользовался спросом на аппаратные кошельки и использует неофициальные каналы для продажи устройств, в которых были заменены компоненты, чтобы обмануть покупателей и заставить их хранить свои средства там, где они могут быть украдены.
При исследовании некоторых устройств было обнаружено, что они не функционируют так, как было задумано, и что корпус был вскрыт для доступа к внутренним компонентам, оставляя слабые следы вмешательства. Хотя за пределами России о подобных инцидентах не сообщалось, подобные схемы, нацеленные на пользователей Биткойна, в прошлом были замечены.
Никогда не покупайте аппаратные кошельки из непроверенных источников, это не стоит риска. Официальный магазин Trezor — самый безопасный способ купить аппаратный кошелёк Trezor.
Если у вас возникли сомнения, проверьте подлинность вашего устройства с помощью методов, описанных ниже.

Проверка прошивки
Для предотвращения атак на цепочку поставок существует несколько уровней безопасности. Легитимное устройство всегда будет поставляться без установленной прошивки.
Микропрограмма — это то, что обеспечивает работу устройства, и устанавливается пользователем при первой настройке Trezor.
Загрузчик, который управляет аппаратным обеспечением, устанавливается на заводе и проверяет установленную вами прошивку, чтобы убедиться, что она подписана SatoshiLabs, а не кем — то другим.
Используя Trezor Suite, вы можете проверить, какая версия прошивки установлена на вашем устройстве, перейдя в «Настройки устройства» и прокрутив страницу до заголовка «Версия прошивки». Или же переключите устройство в режим загрузчика, чтобы увидеть на экране Trezor версию прошивки и загрузчика.
Загрузчик может подтвердить, что прошивка правильно подписана, что является хорошим признаком того, что можно безопасно использовать устройство для генерации ключей. Однако в приведенном ниже примере внутренние компоненты были заменены, что сделало эту процедуру излишней, но были и другие признаки компрометации.

Непроницаемые пломбы
Обе модели Trezor используют голографические наклейки для подтверждения подлинности, а коробка Model One заклеена, то есть ее необходимо разбить, чтобы получить доступ к устройству. Эти меры могут показать, использовалась ли упаковка или устройство с момента выхода с завода.
Хотя повреждение упаковки при транспортировке не означает, что устройство было скомпрометировано, оно является быстрым и простым предупреждением о необходимости обратить дополнительное внимание на другие элементы безопасности, такие как подпись прошивки или любые нарушения пластикового корпуса устройства, которые могут указывать на атаку.
Корпус аппаратного кошелька Trezor
На фотографиях ниже показано боковое сравнение корпусов подлинного устройства, купленного у официального продавца, и взломанного устройства. Устройство Trezor в верхней части подлинное, а устройство в нижней части было разобрано и модифицировано.
Если присмотреться, то можно заметить разницу в сварке: на подлинном устройстве шов ровный, а на поддельном — со следами вскрытия и повторного заклеивания. Обратите внимание на более широкий зазор в сварке на поддельном устройстве, так как они уже не подходят друг к другу должным образом.
Простой тест для проверки того, было ли устройство вскрыто, заключается в том, чтобы слегка сжать его. Швы устройств из этой скомпрометированной партии заметно сомкнутся, в то время как Trezor в заводском состоянии не должен двигаться.
Улучшения в системе безопасности для предотвращения фальсификации
Команда разработчиков хочет чтобы клиенты были абсолютно уверены в подлинности своих устройств при их распаковке, поэтому они вводят новые меры безопасности, которые должны еще больше снизить вероятность подделки. Они также разработаны для того, чтобы чётко предупреждать пользователей о любом вмешательстве, которое могло иметь место после выхода с производственной линии.
Улучшение упаковки
Они исследуют новые инновационные способы защиты устройств и упаковки, чтобы обеспечить еще более высокий уровень гарантии для клиентов. В настоящее время используется голографические пломбы для закрытия USB — порта устройства на Model T, но это не защищает от взлома корпуса, поэтому разработчики начали работу над новым типом упаковки, которая позволит пользователям легче заметить, было ли устройство подделано во время доставки.

Совершенствование программного обеспечения
Внедряется решение, которое позволит команде проверять, какая прошивка установлена на устройстве. Прошивка Trezor и Trezor Suite получат обновление, которое позволит им автоматически вычислять хэши прошивок, установленных на подключенных устройствах. Затем эти хэши будут сравниваться с подлинными версиями прошивок, доступными от Trezor. Это будет дополнительная проверка поверх процесса загрузчика, который проверяет правильность подписи прошивки.
Склеивание аппаратных компонентов
Чтобы злоумышленникам было ещё сложнее обмениваться внутренними компонентами, команда внедряет ещё более жесткое скрепление между затронутыми компонентами и платой. В процессе производства, отдельные микросхемы будут приклеиваться к плате, а значит, у злоумышленника будет больше шансов повредить устройство, если он попытается его подделать. Хотя это не может полностью предотвратить попытку злоумышленников подделать устройство, это сделает её более сложной и дорогостоящей, увеличив их шансы на неудачу.
Стоит ли беспокоиться о поддельных устройствах?
Если вы купили устройство в официальном магазине, то очень маловероятно, что с вашим устройством что — то не так. Если при получении вашего заказа есть признаки фальсификации, или вы купили его у неавторизованного реселлера в России, просто обратитесь в службу поддержки Trezor или начните обсуждение на форуме Trezor, и вам расскажут, как проверить устройство на компрометацию.
Пример из практики
За последний месяц было зафиксировано несколько случаев продажи модифицированных аппаратных кошельков Trezor на российских торговых площадках. На устройствах использовалась версия загрузчика, которая не была выпущена.
Чтобы проверить устройство, купленное у неофициального продавца, версии прошивки и загрузчика можно сравнить с официальными версиями на GitHub.
В ходе расследования было обнаружено:
- Попытка обновить прошивку завершилась успешно, но вредоносная прошивка осталась.
- Некоторые функции, такие как резервное копирование Shamir, не работали на исследованных устройствах.
- Seed — фразы, генерируемые поддельными устройствами, были предсказуемы или, в некоторых случаях, предопределены и не менялись при повторной настройке устройства. Функция парольной фразы также была изменена.
- Все устройства были получены от продавцов на российском рынке.
- Проблема в основном присутствовала на устройствах Trezor Model T.
- Некоторые внутренние компоненты были заменены, что позволило злоумышленникам подделать поведение устройства и сделать его функции безопасности излишними.
Пользователи со взломанными устройствами испытывали аналогичные проблемы при использовании различных криптовалют, включая, помимо прочего
Некоторые из проблем, особенно невозможность доступа к кошелькам, защищенным парольной фразой, также возникали при использовании сторонних кошельков и импорте seed — фраз.

Это был редкий и довольно сложный случай, показывающий, что злоумышленники потренировались на многих устройствах, прежде чем создать те, которые были отправлены жертвам.
К сожалению, они смогли продать некоторые из своих поддельных устройств из — за отсутствия альтернатив на рынке в России в настоящее время. Подобное может произойти и в других странах, хотя мы не слышали ни об одном таком случае, поэтому лучше всего обращать внимание на такие «красные флажки», как места, где продаются кошельки, не доступные у официальных поставщиков, кошельки по подозрительно низким ценам или из неизвестных источников.
Случай из практики: фальшивый аппаратный криптокошелек
Полный разбор инцидента с поддельным криптокошельком: выглядит и работает, как Trezor, но отдает все криптоинвестиции преступникам.

Stanislav Golovanov
Криптовалюта — один из самых привлекательных для злоумышленников цифровых активов, его несложно красть и удобно обналичивать. Для защиты своей криптовалюты серьезные инвесторы часто применяют аппаратные криптокошельки. В таком кошельке приватные ключи хранятся вне уязвимых к атакам компьютеров и смартфонов, и подписывать транзакции гораздо безопасней. К сожалению, покупка аппаратного кошелька тоже не гарантирует сохранности средств, как узнал на своем печальном опыте один наш клиент.
Симптомы взлома
Кража криптовалюты произошла незаметно: в один ужасный день в истории транзакций криптокошелька появилась операция по переводу крупной суммы средств на сторону. Самое интересное, что в тот день жертвой никаких транзакций не проводилось, более того — криптокошелек к компьютеру не подключался!

Изучаем кошелек
Герой нашего печального рассказа приобрел довольно распространенный аппаратный кошелек Trezor Model T. Эта модель с открытыми и полностью доступными исходниками как программной, так и аппаратной частей, основанная на популярном микроконтроллере STM32F427.
Производители Trezor Model T реализовали широкий спектр мер, которые в теории должны надежно защищать устройство от злоумышленников. Коробка и сам корпус устройства опечатаны голографическими наклейками, микроконтроллер переведен в режим защиты от чтения памяти (RDP 2), а загрузчик прошивки проверяет ее цифровую подпись и в случае любых аномалий выводит сообщение о неоригинальности прошивки и удаляет все данные из кошелька. Для доступа к устройству и подтверждения транзакций используется PIN-код, который хоть и не защищает мастер-ключ (master access key, на основе которого генерируется мнемоническая сид-фраза — seed phrase), но используется для шифрования хранилища, где он лежит. Опционально, в дополнение к PIN-коду, можно установить защищающий мастер-ключ пароль, использование которого предусмотрено стандартом BIP-39.

Не используй меня, я небезопасен! (Источник)
Изученный нами экземпляр кошелька на первый — поверхностный — взгляд выглядел точь-в-точь как оригинальный, без признаков вскрытия. Кошелек покупался на популярном маркетплейсе у проверенного продавца, голографические наклейки на коробке и самом кошельке присутствовали и не были повреждены. При загрузке кошелька в режиме обновления отображались версия прошивки 2.4.3 и версия загрузчика 2.0.4

Экран режима обновления фальшивого кошелька
При использовании кошелька тоже не возникало никаких подозрений — все функции работали как положено, никаких отличий в интерфейсе от оригинала не наблюдалось. Однако с учетом уже состоявшейся кражи крипты мы не удовлетворились поверхностным осмотром и полезли глубже. Тут-то и начались интересные открытия.
Сразу выяснилось, что загрузчика с версией 2.0.4 производителем никогда не выпускалось. В истории изменений на GitHub проекта лаконично указано, что этот номер версии «пропущен из-за подделок». После такого интригующего объявления, конечно, пришлось перейти к вскрытию.
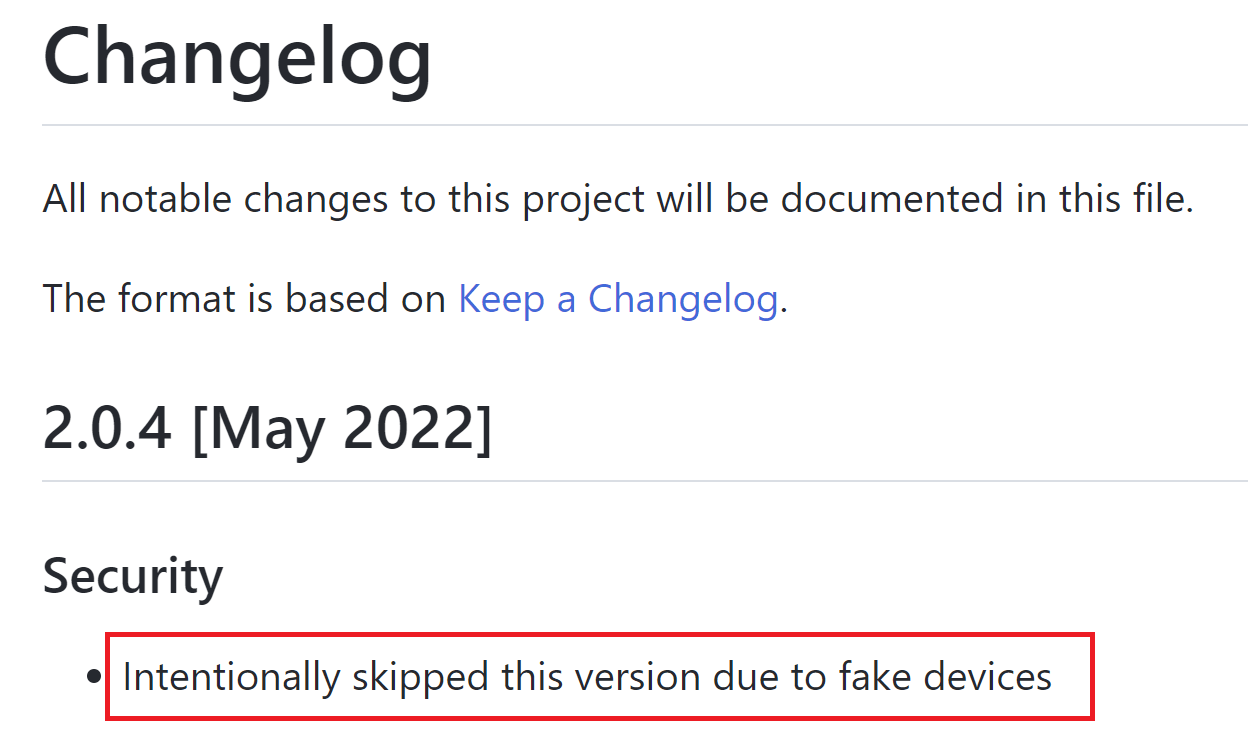
Какая такая версия 2.0.4?
Открыть корпус удалось с трудом — его половинки были щедро залиты клеем и проклеены двусторонним скотчем вместо «родной» ультразвуковой сварки заводских Trezor. Но самое интересное — внутри оказался совершенно другой микроконтроллер с заметными следами пайки! В подопытном экземпляре вместо оригинального STM32F427 был впаян STM32F429 с полностью отключенными механизмами защиты микроконтроллера от чтения данных и флеш-памяти (RDP 0 вместо RDP 2 в оригинальных кошельках).

А с виду был совсем как настоящий… (слева — оригинал, справа — подделка)
Версия о поддельном криптокошельке оказалась доказанной — перед нами была классическая атака на цепочку поставок, когда ни о чем не подозревающая жертва приобретает уже взломанное устройство, — но сам механизм хищения криптовалюты был еще не ясен.
Троянская прошивка
Мы не станем повторять азбучные истины о работе криптокошельков, о которых писали раньше, напомним лишь одно: криптокошелек хранит приватный ключ и, зная его, можно подписать любую транзакцию и потратить деньги. Если злоумышленники смогли провести операцию, пока отключенный криптокошелек спокойно лежал в сейфе владельца, значит, они либо скопировали приватный ключ после его генерации, либо же… знали его заранее!
Благодаря отключенной защите флеш-памяти от чтения, которую наши злоумышленники после впайки нового микроконтроллера решили не активировать, мы с легкостью извлекли из криптокошелька его прошивку и, реконструировав ее код, обнаружили, что верна вторая версия. Мошенники внесли всего три изменения в оригинальные прошивки загрузчика и самого кошелька.
Во-первых, полностью убрали контроль защитных механизмов и цифровых подписей в загрузчике, избавившись от проблемы «красного экрана» при проверке оригинальности прошивки в момент запуска.
Во-вторых, на этапе инициализации или при сбросе кошелька случайно сгенерированная сид-фраза заменялась на одну из 20 заранее созданных и сохраненных в мошеннической прошивке. Владелец начинал ее использовать, считая совершенно новой и уникальной.
В-третьих, если владелец устанавливал дополнительный пароль для защиты мастер-ключа, использовался лишь его первый символ (a…z, A…Z, 0…9 или ! для любого спецсимвола), что вместе с вариантом вообще без пароля давало 64 возможных комбинации. Таким образом, чтобы подобрать ключ к конкретному фальшивому кошельку, злоумышленникам нужно было перебрать всего 64*20=1280 вариантов.
На вид фальшивый криптокошелек работал как обычно, но с самого начала мошенники имели над ним полный контроль. Как видно из истории транзакций, они не торопились и выждали целый месяц после первого пополнения кошелька, прежде чем вывести с него деньги. Но защиты у владельца денег не было никакой — игра была проиграна уже в тот момент, когда на троянский кошелек впервые поступили средства.
Ответ от производителя
После выхода статьи в своем официальном Twitter-аккаунте производитель данной модели криптокошельков Trezor отметил, что данная проблема действительно имела место в 2022 году, когда несколько фальшивых криптокошельков от неавторизованного российского реселлера попали на рынок, отдельно подчеркнув, что после того случая подобных инцидентов не было отмечено.
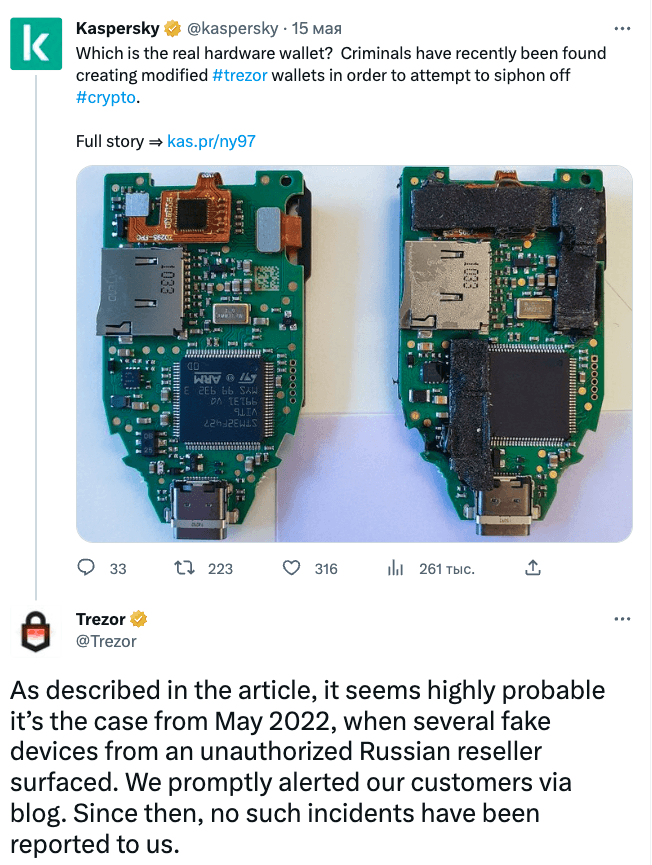
Ответ Trezor на наше исследование о взломе криптокошелька. (Источник)
Как предотвратить угрозу фальшивок
Без специальных знаний и опыта отличить фальшивый криптокошелек от настоящего довольно сложно. Основная защита — покупать кошелек напрямую у официального производителя и выбирать модели со специальными версиями защищенных микроконтроллеров (даже оригинальный Trezor в этом смысле не идеален, есть модели с более защищенными чипами и дополнительными механизмами защиты).
И стоит помнить, что даже не подделанный и не модифицированный кошелек может быть уязвим к целому ряду атак, от которых требуется защита. Среди приоритетных мер — использование пароля, если он поддерживается кошельком, и, разумеется, защита всех компьютеров и смартфонов.
- Bitcoin
- Ethereum
- supply-chain attack
- аппаратные кошельки
- криптовалюты
- криптокошельки
- мошенничество
- угрозы
- цепочка поставок