Настройки КриптоПро DSS
Криптопровайдер КриптоПро DSS позволяет подписывать документы в ELMA4 без установки на рабочие места пользователей ПО КриптоПро CSP, плагинов и сертификатов. Подписание возможно в любом поддерживаемом ELMA4 браузере (Google Chrome или Mozilla Firefox).
Чтобы подписывать документы в ELMA4 с помощью КриптоПро DSS, требуется ПО КриптоПро DSS одного из двух форматов:
- КриптоПро DSS 2.0 версии 2.0.3210 или выше. Описание продукта: www.cryptopro.ru/products/dss. Это ПО устанавливается на собственный сервер компании.
- Сервис электронной подписи ООО «КРИПТО-ПРО» на базе ПАК «КриптоПро DSS» (далее — облачный DSS).
Функциональные возможности облачного DSS абсолютно аналогичны тем, что вы можете получить при внедрении ПАК «КриптоПро DSS» на своей площадке, но при этом вашей организации не придётся самостоятельно устанавливать ПО и поддерживать его работу, так как вы получаете доступ к облачному сервису, развёрнутому на сервере компании КриптоПро.
Настройки на стороне DSS
Выполните следующие действия:
- Настройте центр идентификации (сервис идентификации) согласно руководству Администратора DSS: dss.cryptopro.ru/docs/adminguide/sts/intro.html.
- Настройте сервис подписи (сервис подписания) согласно руководству Администратора DSS: dss.cryptopro.ru/docs/adminguide/SignServer/intro.html.
Если у вас нет прав администратора, эти настройки облачного DSS выполняет служба технической поддержки облачного DSS.
- Для работы с ELMA4 на сервере КриптоПро DSS нужно зарегистрировать сервисный OAuth-клиент. Он позволяет выполнять авторизацию из ELMA4 на сервере КриптоПро DSS по идентификатору и паролю OAuth-клиента, а пользователи авторизуются только по логину, который указывается в профиле пользователя ELMA4.
Чтобы зарегистрировать клиент, в режиме командлета администрирования нужно выполнить следующие команды.
Add-DssClient -Identifier clientName -Name clientName -AllowedFlow ResourceOwner , RefreshToken -GenerateSecret -SuppressAuthForIssue 1
Вместо clientName нужно задать свой идентификатор OAuth-клиента .
Add-DssClientSecret -ClientId clientName -Type SharedSecret -Value 12345 , где:
- clientName — идентификатор OAuth-клиента, заданный при выполнении предыдущей команды Add-DssClient ;
- 12345 — пароль OAuth-клиента: указать свой пароль.
Enable-DssClient (включить OAuth-клиент). О ней можно прочитать, перейдя по этой ссылке: dss.cryptopro.ru/docs/adminguide/sts/cmdlets/Enable-DssClient.html.
Для облачного DSS нужно направить запрос в службу технической поддержки облачного DSS на выполнение команд создания OAuth-клиента.
- Для каждого пользователя ELMA4, которому доступно подписание документов с использованием криптопровайдера КриптоПро DSS, в интерфейсе оператора DSS создать учётную запись пользователя DSS и сертификат согласно руководству оператора сервиса электронной подписи (СЭП).
Настройки на сервере ELMA4
Скачайте и установите КриптоПро CSP и КриптоПро .NET с официального сайта КриптоПро .
Настройки в системе
Настройки в профиле пользователя
Настроить подписание в профиле пользователя может администратор системы или сам пользователь.
Выполните следующие действия:
- Вверху страницы профиля наведите курсор на кнопку панели инструментов Еще и выберите Подписание — Выбор криптопровайдера для подписания .
- В появившемся окне укажите данные и нажмите Сохранить .
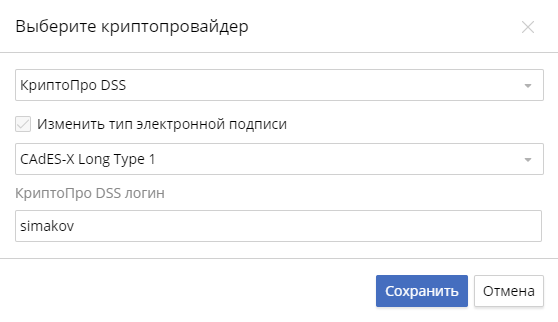
В первом поле выберите криптопровайдер КриптоПро DSS.
Во втором поле вы можете выбрать тип подписи. Подробнее о типах читайте в статье «Настройки ЭП в системе».
В поле КриптоПро DSS логин введите логин пользователя DSS, созданного в интерфейсе оператора DSS для пользователя ELMA4.
- После этого привяжите сертификат для подписания. Для этого вверху страницы профиля наведите курсор на кнопку панели инструментов Еще и выберите Подписание — Привязать сертификат для подписания . В появившемся окне выберите сертификат пользователя DSS, логин которого вы указали в окне выбора криптопровайдера, введите PIN-код сертификата и нажмите кнопку Привязать .
Порядок подписания документов с использованием КриптоПро DSS аналогичен подписанию с использованием КриптоПро CSP. Подробнее об этом читайте в статье «Подписание документа с использованием ЭП».
Нашли опечатку? Выделите текст, нажмите ctrl + enter и оповестите нас
PCI DSS: стандарт pci dss, сертификат, требования и область применения
PCI DSS (Payment Card Industry Data Security Standard) — набор стандартов безопасности в индустрии платежных карт, принятый в 2004 году ассоциацией крупнейших платежных операторов, включая Visa, MasterCard и др. В 2006 году его действие распространили на страны Восточной Европы.
Стандарт обеспечивает безопасность финансовых транзакций, поэтому применим ко всем организациям, которые имеют отношение к обработке платежных карт:
- торговые предприятия любого размера;
- финансовые учреждения;
- разработчики ПО и аппаратного обеспечения для этой области;
- сервис-провайдеры.
То есть ко всем организациям, которые хранят, обрабатывают или передают данные платежных карт. В таблице указано, что конкретно считается «данными платежных карт».
| Данные держателя карты | Хранение разрешено | Привести в нечитаемый вид |
| Основной номер держателя банковской карты (PAN) | Да | Да |
| Имя держателя карты | Да | Нет |
| Сервисный код | Да | Нет |
| Дата истечения срока действия карты | Да | Нет |
| Критические аутентификационные данные | ||
| Полные данные дорожки | Нет | Хранение запрещено |
| CAV2/CVC2/CVV2/CID | Нет | Хранение запрещено |
| ПИН/ПИН-блок | Нет | Хранение запрещено |
Зачем нужен сертификат PCI DSS?
В первую очередь сертификация важна для самой компании, которая защищает свой бизнес и минимизирует ущерб от взлома. Она важна и для клиентов, которые могут рассчитывать на безопасность своих данных. Сертификат помогает строить долгосрочные отношения с клиентами, улучшает имидж.
Сертификация PCI DSS дает конкретные права, без которых электронная коммерция в интернете в крупном масштабе практически невозможна:
- Возможность принимать платежи через банковские карты.
- Возможность работать с банками напрямую через платежные интерфейсы банка и самого интернет-предприятия.
Примечание. Чтобы избежать сертификации, некоторые компании прибегают к помощи платежных шлюзов, но это не избавляет от необходимости защищать информацию клиентов. Также важно, чтобы сервисные партнеры — операторы, провайдеры, хостеры — тоже соответствовали PCI DSS.
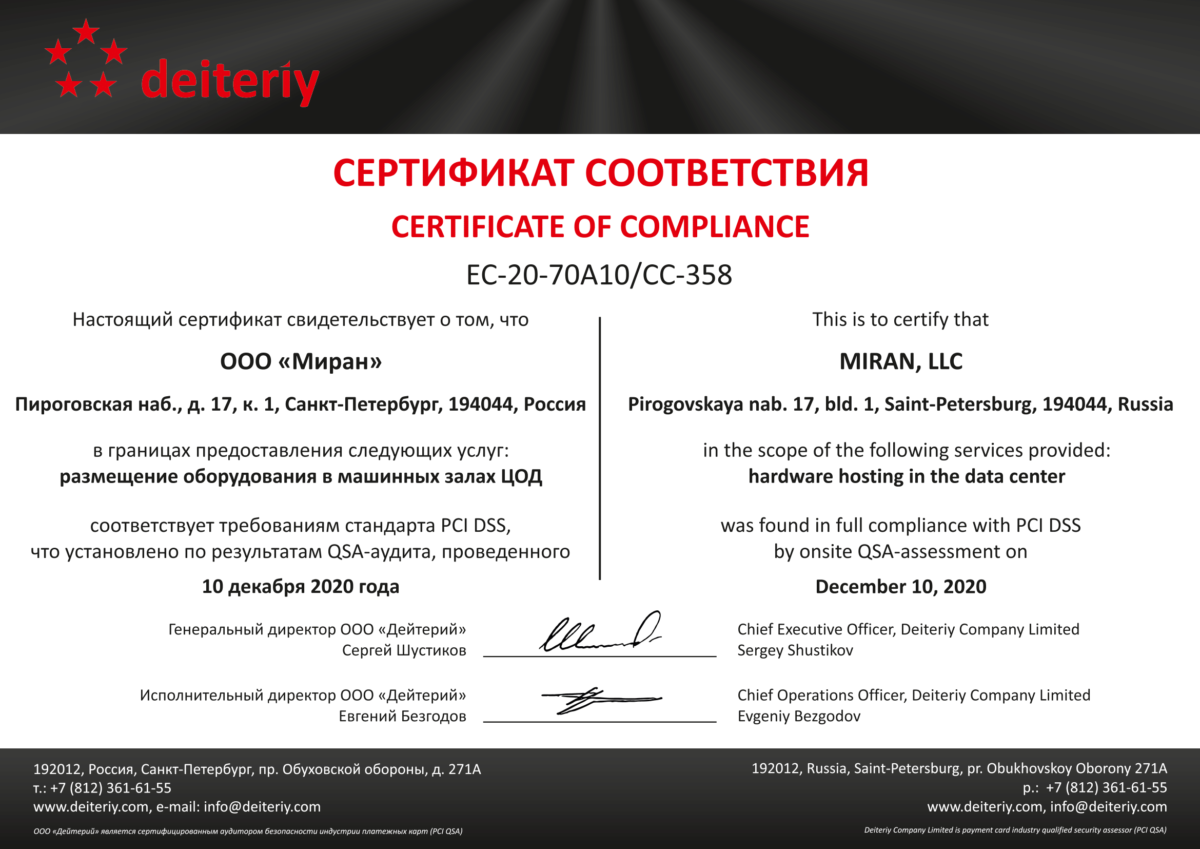
Область применения стандарта PCI DSS
Стандарт применяется ко всем системным компонентам, которые так или иначе связаны со средой данных платежных карт. Эта среда включает в себя людей, процессы и технологии, которые хранят, обрабатывают или передают их. Вот примеры системных компонентов:
- Системы, обеспечивающие стандарты безопасность (например, серверы аутентификации), соответствующие сегментации (например, внутренние файрволы) или влияющие на безопасность.
- Компоненты виртуализации, такие как виртуальные машины, виртуальные коммутаторы и маршрутизаторы, виртуальные устройства, виртуальные приложения/рабочие столы и гипервизоры.
- Сетевые компоненты, в том числе файрволы, коммутаторы, маршрутизаторы, беспроводные точки доступа, устройства сетевой безопасности и иные устройства безопасности.
- Типы серверов, включая веб-серверы, серверы приложений, серверы баз данных, серверы аутентификации, почтовые серверы, прокси-серверы, серверы NTP (протокол сетевого времени) и серверы DNS.
- Приложения, включая все приобретенные или заказанные приложения, в том числе внутренние и внешние (например, веб-приложения).
- Любой иной компонент или устройство, расположенное в среде данных держателей карт или подключенное к ней.
На первом этапе оценки соответствия производится точная оценка области аудита. Минимум раз в год перед каждой проверкой оцениваемая организация должна проверять корректность этой области.
Чтобы уменьшить область применения стандарта PCI DSS, можно выполнить сегментацию и изолировать системы, которые хранят, обрабатывают или передают данные держателей карт.
Соответствие означает соблюдение технических и операционных стандартов. Стандарты соответствия PCI DSS разрабатываются и публикуются Советом по стандартам безопасности PCI.
В документе 168 страниц с подробным техническим описанием двенадцати групп требований.
12 требований стандарта PCI DSS
Создание и поддержка защищенной сети и систем
- Установить и поддерживать конфигурацию межсетевых экранов для защиты данных держателей карт.
- Не использовать пароли и другие системные параметры безопасности, заданные производителем по умолчанию.
Защита данных держателей карт
- Защищать хранимые данные держателей карт.
- Шифровать их при передаче в открытых общедоступных сетях.
Ведение программы по управлению зависимостями
- Защищать все системы от вредоносного ПО и регулярно обновлять антивирусное ПО или программы.
- Разрабатывать и поддерживать безопасные системы и приложения.
Внедрение строгих мер контроля доступа
- Ограничить доступ к данным держателей карт в соответствии со служебной необходимостью.
- Определять и подтверждать доступ к системным компонентам.
- Ограничить физический доступ к данным держателей карт.
Регулярный мониторинг и тестирование сети
- Контролировать и отслеживать весь доступ к сетевым ресурсам и данным держателей карт.
- Регулярно выполнять тестирование систем и процессов обеспечения стандартов
Поддержание политики информационной безопасности
- Разработать и поддерживать политику обеспечения информационной безопасности для всех сотрудников организации.
Регламент PCI DSS v3.2.1 содержит подробное техническое описание, какие именно меры должна принять организация для соответствия каждому из этих требований.
Уровни соответствия
По классификации Visa, торгово-сервисные предприятия подразделяются на четыре уровня соответствия PCI, в зависимости от количества операций с платежными картами.
Уровень 1
Более 6 млн операций по платежным картам в год. Такие компании раз в год должны проходить внутренний аудит с уполномоченным аудитором. Раз в квартал они должны проходить процедуру сканирования на уязвимости с уполномоченным вендором (Approved Scanning Vendor, ASV). Процедура сертификации включает обследование информационной инфраструктуры компании, разработку рекомендаций и нормативных документов, необходимых для соответствия стандарту.
Уровень 2
От 1 млн до 6 млн транзакций. Ежегодное самостоятельное заполнение анкеты SAQ (Self-Assessment Questionnaire). Рекомендовано ежеквартальное сканирование. В уровнях 3 и 4 требования те же, кроме объема транзакций.
Уровень 3
От 20 тыс до 1 млн транзакций.
Уровень 4
Менее 20 тыс. операций в год.
Кроме того, определено два уровня поставщиков услуг, в зависимости по количеству данных, которые они обрабатывают, хранят или передают (более или менее 300 тыс. транзакций в год).
Лучшие практики
Чтобы гарантировать оптимальный уровень, стандарт PCI DSS рекомендуется внедрить в традиционные рабочие процессы в рамках общей стратегии безопасности предприятия. Пример лучших практик из официальной документации PCI DSS:
- Мониторинг мер безопасности.
- Своевременное обнаружение и реагирование на любые отказы с целью определения причин, решения проблем, принятия мер и возобновления мониторинга.
- Оценка изменений среды до окончательного внесения изменений в нее, включая определение потенциального влияния на область действия и внедрение необходимых средств контроля.
- Внесение изменений в организационную структуру предприятия должно приводить к официальному пересмотру области применения PCI DSS и применения требований.
- Выполнение регулярной оценки и проведение опросов с целью подтверждения, что стандарт PCI DSS соблюдаются, а сотрудники следуют процессам обеспечения безопасности.
- Выполнение проверки аппаратных и программных технологий не реже одного раза в год для подтверждения наличия их поддержки производителем и способности соблюдать требования организации по безопасности, включая PCI DSS.
Кроме этого, компаниям предлагается разделить обязанности сотрудников так, чтобы это функции и/или оценки были отделены от функций оперативного управления. Идея в том, чтобы никакой сотрудник не обладал полным контролем над процессом.
Модернизация требований
С момента своего создания PCI DSS пережил несколько итераций, чтобы соответствовать изменениям в современном ландшафте онлайновых угроз. Хотя основные правила соответствия остаются неизменными, периодически добавляются новые.
Одним из наиболее значительных дополнений стало требование 6.6, введенное в 2008 году. Это требование защиты данных от некоторых наиболее распространенных векторов атак на веб-приложения, включая SQL-инъекции, RFI (remote file inclusion) и другие методы. Его выполнение требует аудита кода или установки файрвола веб-приложений (WAF).
В 2010 году приняли вторую версию с ранжированием уязвимостей по уровню риска и новым требованием идентификации в процессе разработки приложений всех уязвимостей с «высоким» риском.
Ответственность за нарушение
От уровня компании зависит размер штрафов, которые накладывают на компанию платежные системы Visa и MasterCard в случае несоответствия правилам:
Штрафные санкции за нарушение требований по защите данных платежных систем
| Платежная система | Нарушение | Участник | Торговое-сервисное предприятие | Поставщики услуг | |
| 1, 2 уровень | 3 уровень | ||||
| Visa | Первое | $50 000 | — | — | — |
| Второе | $100 000 | — | — | — | |
| Третье и последующие | $200 000 | — | — | — | |
| MasterCard | Первое | $25 000 | $25 000 | $10 000 | $25 000 |
| Второе | $50 000 | $50 000 | $20 000 | $50 000 | |
| Третье | $75 000 | $100 000 | $40 000 | $100 000 | |
| Четвертое и последующие | $100 000 | $200 000 | $80 000 | $200 000 |
Кроме того, многие требования PCI DSS совпадают с национальным законодательством. Таким образом, нарушение PCI DSS может быть нарушением европейского закона GDPR, в России — 152-ФЗ «О персональных данных» и пункта 6 статьи 13.12 КоАП РФ «Нарушение правил защиты информации».
Примечание. Международный стандарт PCI DSS во многом совпадает с Положением № 382-П Банка России «О требованиях к обеспечению защиты информации при осуществлении переводов денежных средств и о порядке осуществления Банком России контроля за соблюдением требований к обеспечению защиты информации при осуществлении переводов денежных средств».
Что такое dss сертификат

Для выполнения импорта сертификата из DSS в хранилище можно воспользоваться кнопкой добавления сертификата . В открывшемся окне нужно выбрать операцию Установить сертификаты из DSS.

Далее откроется раздел для работы со списком подключений к DSS. Для добавления нового подключения необходимо нажать на кнопку добавления . После нажатия открывается окно для ввода адресов серверов авторизации и DSS, логина для аутентификации. В качестве примера использованы адреса тестового сервиса КриптоПро DSS.

Если у пользователя в личном кабинете стоит аутентификация по паролю, то в следующем появившемся окне необходимо ввести пароль.

Если у пользователя в личном кабинете DSS в настройках стоит подтверждение аутентификации по SMS, электронной почте или с помощью мобильного приложения, то при нажатии Готово появляется сообщение, что операцию нужно подтвердить. Если нет, то данный шаг пропускается.


При успешной аутентификации на следующем шаге сертификаты DSS автоматически помещаются в хранилище Личных сертификатов.

Сертификаты DSS отличаются от сертификатов, хранящихся локально, индикатором «облако» .

Также списком сервисов DSS можно управлять. Для этого необходимо выделить подключение и нажать на контекстное меню.

Подключение к DSS можно:
- Обновить – обновление списка.
- Установить – переподключиться к сервису DSS (например, в результате каких-либо изменений в личном кабинете пользователя).
- Удалить – удалить подключение к сервису, сертификаты при этом не удаляются.
Что такое dss сертификат
Облачная электронная подпись – это электронная подпись (ЭП), основные сведения которой хранятся не на токенах или смарт-картах, а в облачном хранилище – в “DSS”. Все вычисления в процессе операций с облачной ЭП происходят на внешнем сервере, а пользователю нужно лишь подтвердить свою личность с помощью ввода пароля.
Плюсы облачного хранения ключей:
- Нет физического носителя, который можно потерять или сломать;
- Доступна в любое время;
- Простота в использовании: нужны Интернет, браузер и наше приложение КриптоАРМ на любом устройстве.
- Нужен подключенный Интернет;
- Иногда нужен телефон для подтверждения операций через SMS-сообщения;
Чтобы установить облачную подпись в КриптоАРМ ГОСТ:
- Откройте КриптоАРМ ГОСТ.
- В контекстном меню программы зайдите на вкладку “Сертификаты”.

Нажмите на кнопку “+”, чтобы добавить сертификат, и выберите пункт “Импорт из DSS”.

Введите адреса “Сервера авторизации” и “Сервера DSS”, а затем логин и пароль для авторизации на сервере.

Нажмите на кнопку “Готово”. На телефоне нужно будет ввести пин-код, подтверждающий добавление облачной подписи.

Облачный сертификат успешно установлен. В программе КриптоАРМ ГОСТ его можно найти во вкладке “Сертификаты”, в разделе “Личное хранилище сертификатов”. Теперь можно подписывать файлы облачной подписью для любых сервисов.