Что такое Рутокен, для чего он нужен?
Один из видов ключевых носителей (токен), персональное средство аутентификации. Выглядит как флешка красного/синего цвета. Как и обычная флешка, при использовании вставляется в USB-порт. Является одним из самых безопасных ключевых носителей. Разработан и производится в России. Рекомендован в регламентах торговых площадок для хранения ЭЦП. Для того, чтобы данные носители работали с СКЗИ, необходимо после их установки отдельно устанавливать драйвера RuToken. Обязательно необходимы при выпуске ТП «Госзаказ» и ТП «Универсальный».
Пн – Пт: с 8:00 до 17:00 MSK
443076, г. Самара, ул. Авроры, д. 63, офис 700 (7 этаж)
© 2011-2022 ИП Сулейманов Радик Ривхатович ИНН: 631108331291 ОГРНИП: 320631300043937 © Все права защищены
Размещенные на сайте предложения не являются публичной офертой. Находясь на данном сайте, Вы даете свое согласие на использование файлов Cookie. В противном случае покиньте этот сайт.
Рутокен ЭЦП 2.0
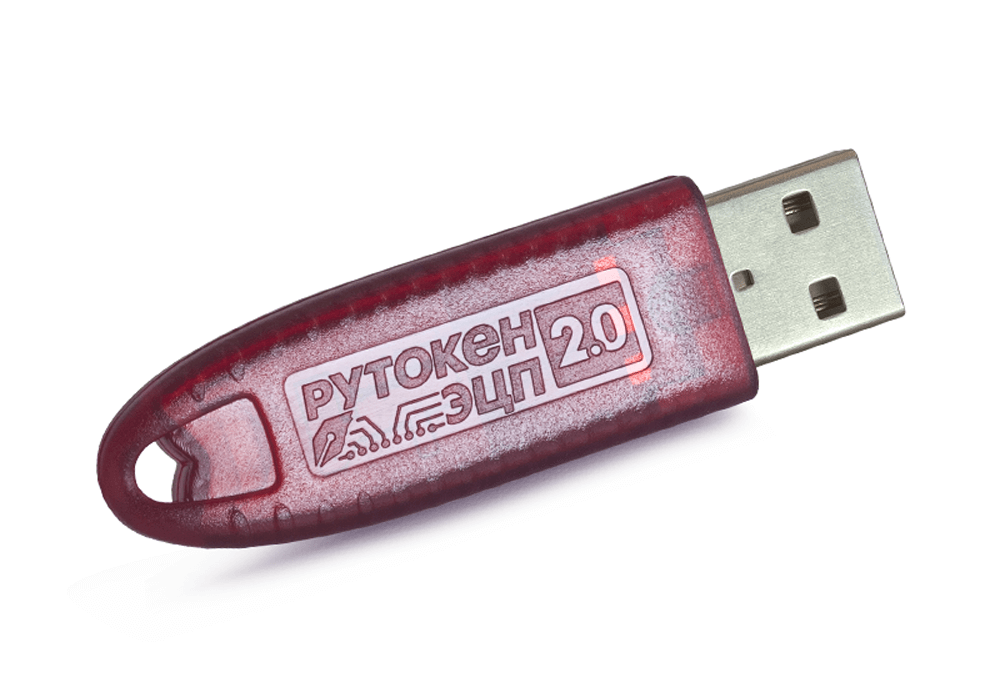
Рутокен ЭЦП 2.0 cнимаются с производства в связи с выходом новой продуктовой линейки. Преемником данных моделей являются устройства Рутокен ЭЦП 3.0 , обратно совместимые со всеми моделями Рутокен ЭЦП 2.0.
Рутокен ЭЦП 2.0 — это линейка устройств для практически любых приложений электронной подписи и строгой двухфакторной аутентификации. Форм-факторы: USB, Type-C, смарт-карты. Это полнофункциональные СКЗИ и средства электронной подписи с аппаратной реализацией ГОСТ Р 34.10-2012 с длиной ключа 256/512 бит и ГОСТ Р 34.11-2012 . Операции выполняются без извлечения ключа в память компьютера. Срок действия неизвлекаемых ключей электронной подписи — до 3 лет.
Применяются со всеми популярными отечественными продуктами информационной безопасности, где требуется двухфакторная аутентификация и электронная подпись. Устройства сертифицированы ФСТЭК и ФСБ. Применяются в информационных системах с высокими требованиями к безопасности в финансовом, корпоративном и государственном секторах (ЕГАИС, МАРКИРОВКА и др.).
ПО Рутокен работает на современных десктопных и мобильных операционных системах. SDK позволяет встраивать поддержку Рутокен ЭЦП 2.0 в классические, мобильные и веб-приложения.
Миллионы устройств работают в тысячах проектов по всей стране — качество и надежность подтверждены временем.
Рутокен ЭЦП 2.0 2100
Устройства Рутокен ЭЦП 2.0 2100 поддерживают все возможности базового семейства Рутокен ЭЦП 2.0 [2000] и построены на защищенном смарт-карточном микроконтроллере. Быстрая реализация международных алгоритмов электронной подписи и разнообразие вариантов исполнения. Сертификаты ФСТЭК и ФСБ России.
-
Рутокен ЭЦП 2.0 2100
- Рутокен ЭЦП 2.0 2100, серт. ФСБ
- Рутокен ЭЦП 2.0 2100, серт. ФСТЭКРутокен ЭЦП 2.0 2100 micro
- Рутокен ЭЦП 2.0 2100 micro, серт. ФСБ
- Рутокен ЭЦП 2.0 2100 micro, серт. ФСТЭКРутокен ЭЦП 2.0 2100 Type-CРутокен ЭЦП 2.0 2100 Type-C, серт. ФСБРутокен ЭЦП 2.0 2100 metal, серт. ФСБРутокен ЭЦП 2.0 2200 64КБ экспортный, серт. ФСБ
Смарт-карты Рутокен ЭЦП 2.0 2100
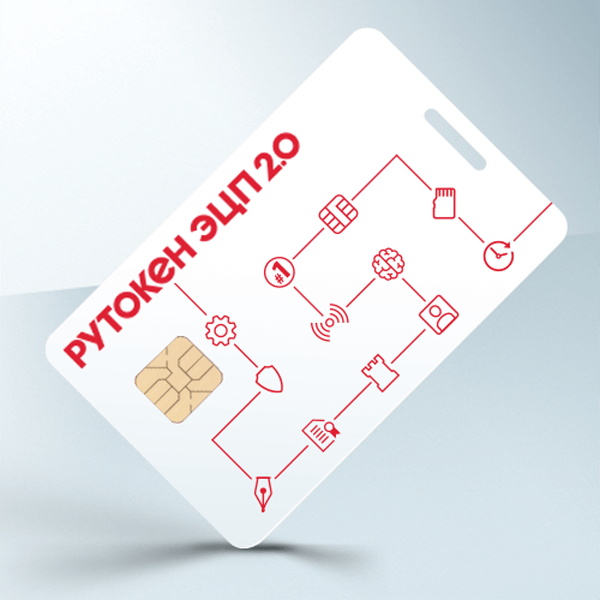
Модели Рутокен ЭЦП 2.0 в форм-факторе смарт-карты. Сертификаты ФСТЭК и ФСБ. Совместимость со всем программным обеспечением, которое поддерживает USB-токены Рутокен ЭЦП 2.0. Индивидуальное исполнение, персонализация, изготовление на собственном производстве.
- Смарт-карта Рутокен ЭЦП 2.0 2100
- Смарт-карта Рутокен ЭЦП 2.0 2100, серт. ФСБ
- Смарт-карта Рутокен ЭЦП 2.0 2100, серт. ФСТЭК
Рутокен ЭЦП 2.0 3000
Новое поколение, которое имеет наиболее широкие возможности, но сохраняет все преимущества базовых моделей. В семейство Рутокен ЭЦП 2.0 3000 добавлена поддержка протокола SESPAKE (ФКН2). Устройства доступны в форм-факторах классического USB, micro, USB Type-C и сертифицированы ФСБ России.
-
Рутокен ЭЦП 2.0 3000, серт. ФСБ
- Рутокен ЭЦП 2.0 3000 micro, серт. ФСБ
- Рутокен ЭЦП 2.0 3000 Type-C, серт. ФСБРутокен ЭЦП 2.0 3000, серт. ФСБРутокен ЭЦП 2.0 3000 micro, серт. ФСБРутокен ЭЦП 2.0 3000 Type-C, серт. ФСБРутокен ЭЦП 2.0 3000 128КБ экспортный, серт. ФСБ
Рутокен ЭЦП 2.0 Touch
Снято с производства Предназначен для строгой двухфакторной аутентификации и работы с электронной подписью. Оснащен сенсорной кнопкой для подтверждения пользователем операций ЭП. Применяется в системах с высокими требованиями к информационной безопасности: в дистанционном банковском обслуживании и электронном документообороте в государственном секторе и др. Имеет сертификат ФСБ России.
Рутокен ЭЦП 2.0
Снято с производства Семейство Рутокен ЭЦП 2.0 [2000] является базовым в линейке Рутокен ЭЦП. Устройства предназначены для строгой двухфакторной аутентификации и работы с электронной подписью. Совместимость с подавляющим большинством российских средств электронной подписи и систем защиты от НСД. Сертификаты ФСТЭК и ФСБ России.
Рутокен ЭЦП 2.0 с RFID-метками
Все модели Рутокен ЭЦП 2.0 в полноразмерном корпусе могут поставляться с интегрированными в корпус RFID-метками. Такие комбинированные устройства позволяют решить задачу как разграничения доступа к информационным ресурсам, так физического доступа в охраняемые помещения. RFID-метки стандартов EM-Marine, Mifare или HID.
Для чего нужен Рутокен ЭЦП 2.0
Рутокен ЭЦП 2.0 предназначен для безопасной двухфакторной аутентификации пользователей, генерации и защищенного хранения ключей шифрования, ключей электронной подписи, цифровых сертификатов и других данных, а так же для выполнения шифрования и электронной подписи «на борту» устройства.
Аппаратная реализация национальных стандартов электронной подписи, шифрования и хэширования позволяет использовать Рутокен ЭЦП 2.0 в качестве интеллектуального ключевого носителя и средства электронной подписи в российских системах PKI, в системах юридически значимого электронного документооборота и в других информационных системах, использующих технологии электронной подписи.
Рутокен ЭЦП 2.0 позволяет выполнять криптографические операции таким образом, что закрытая ключевая информация никогда не покидает пределы токена. Таким образом, исключается возможность компрометации ключа и увеличивается общая безопасность информационной системы.
Как работает Рутокен ЭЦП 2.0
Рутокен ЭЦП 2.0 обеспечивает двухфакторную аутентификацию в компьютерных системах. Для успешной аутентификации требуется выполнение двух условий: знание пользователем PIN-кода и физическое наличие самого идентификатора. Это обеспечивает гораздо более высокий уровень безопасности по сравнению с традиционным доступом по паролю.
Основу Рутокен ЭЦП 2.0 составляет современный защищенный микроконтроллер и встроенная защищенная память, в которой безопасно хранятся данные пользователя: пароли, ключи шифрования и подписи, сертификаты и другие данные.
Электронный идентификатор Рутокен ЭЦП 2.0 поддерживает основные российские и международные стандарты в области информационной безопасности. Это позволяет легко, без дополнительных усилий, встраивать его поддержку в существующие информационные системы.
- Замена парольной аутентификации при доступе к БД, Web-серверам, VPN-сетям и security-ориентированным приложениям на двухфакторную программно-аппаратную аутентификацию.
- Аутентификация при доступе к почтовым серверам, серверам баз данных, Web-серверам, файл-серверам.
- Надежная аутентификация при удаленном администрировании и т. п.
- Аппаратная реализация электронной подписи.
- Использование ключевой информации для выполнения криптографических операций на самом устройстве без возможности выдачи наружу закрытой ключевой информации.
- Сгенерированные на токене ключи не могут быть скопированы.
- При утере или краже токена безопасность не нарушается: для доступа к информации требуется PIN-код.
- Защита электронной переписки: шифрование почты, электронная подпись почтовых отправлений.
- Защита доступа к компьютеру и в домен локальной сети.
- Возможность шифрования данных на дисках.
- Использование в качестве интеллектуального ключевого носителя в разнообразных информационных системах, использующих технологии электронной подписи.
- Использование в качестве полноценного устройства шифрования и электронной подписи в криптографических сервис-провайдерах, системах защищенного документооборота, в ПО для шифрования логических дисков и т. д.
- Использование в корпоративных системах для надежного хранения служебной информации, персональной информации пользователей, паролей, ключей шифрования, цифровых сертификатов и любой другой конфиденциальной информации.
- Использование в качестве единого идентификационного устройства для доступа пользователя к разным элементам корпоративной системы.
- Поддержка алгоритмов ГОСТ Р 34.10-2001 и ГОСТ Р 34.10-2012 (256 и 512 бит): генерация ключевых пар с проверкой качества, формирование и проверка электронной подписи, срок действия закрытых ключей до 3-х лет.
- Поддержка алгоритмов ГОСТ Р 34.11-94 и ГОСТ Р 34.11-2012 (256 и 512 бит): вычисление значения хэш-функции данных, в том числе с возможностью последующего формирования ЭЦП.
- Поддержка алгоритма ГОСТ 28147-89: генерация ключей шифрования, шифрование данных в режимах простой замены, гаммирования и гаммирования с обратной связью, вычисление и проверка криптографической контрольной суммы данных (имитовставки ГОСТ).
- Выработка сессионных ключей (ключей парной связи): по схеме VKO GOST R 34.10-2001 (RFC 4357) и VKO GOST R 34.10-2012 (RFC 7836), расшифрование по схеме EC El-Gamal.
- Поддержка алгоритма RSA: поддержка ключей размером до 2048 бит, генерация ключевых пар с настраиваемой проверкой качества, импорт ключевых пар, формирование электронной подписи.
- Генерация последовательности случайных чисел требуемой длины.
- Электронная подпись ГОСТ 34.10-2012 (256): 0,3 сек.
- Электронная подпись ГОСТ 34.10-2012 (512): 1,2 сек.
- Электронная подпись ГОСТ Р 34.10-2001: 0,3 сек.
- Скорость хеширования ГОСТ Р 34.11-2012 (256 и 512): до 22 КБ/сек.
- Скорость хеширования ГОСТ Р 34.11-94: до 81 КБ/сек.
- Скорость шифрования ГОСТ 28147-89: до 109 КБ/сек.
- Возможность создания специальной неудаляемой ключевой пары устройства.
- Ведение неубывающего счетчика операций электронной подписи.
- Доверенное считывание значения неубывающего счетчика, подтвержденное электронной подписью.
- Журналирование операций электронной подписи, фиксация критических параметров электронной подписи и окружения.
- Доверенное получение журнала операций, подтвержденное электронной подписью.
- Двухфакторная аутентификация: по предъявлению самого идентификатора и по предъявлению уникального PIN-кода.
- Поддержка 3 категорий владельцев: Администратор, Пользователь, Гость.
- Поддержка 2-х Глобальных PIN-кодов: Администратора и Пользователя.
- Поддержка Локальных PIN-кодов для защиты конкретных объектов (например, контейнеров сертификатов) в памяти устройства.
- Настраиваемый минимальный размер PIN-кода (для любого PIN-кода настраивается независимо).
- Поддержка комбинированной аутентификации: по схеме «Администратор или Пользователь» и аутентификация по Глобальным PIN-кодам в сочетании с аутентификацией по Локальным PIN-кодам.
- Создание локальных PIN-кодов для дополнительной защиты части ключевой информации, хранящейся на токене. Возможность одновременной работы с несколькими локальными PIN-кодами (до 7 шт.).
- Ограничение числа попыток ввода PIN-кода.
- Индикация факта смены Глобальных PIN-кодов с PIN кодов по-умолчанию на оригинальные.
- Встроенная файловая структура по ISO/IEC 7816-4.
- Число файловых объектов внутри папки – до 255 включительно.
- Использование File Allocation Table (FAT) для оптимального размещения файловых объектов в памяти.
- Уровень вложенности папок ограничен объемом свободной памяти для файловой системы.
- Хранение закрытых и симметричных ключей без возможности их экспорта из устройства.
- Использование Security Environment для удобной настройки параметров криптографических операций.
- Использование файлов Rutoken Special File (RSF-файлов) для хранения ключевой информации: ключей шифрования, сертификатов и т. п.
- Использование предопределенных папок для хранения разных видов ключевой информации с автоматическим выбором нужной папки при создании и использовании RSF-файлов.
- Возможность изменения политики смены PIN-кода пользователя. Смена может быть доступна Пользователю, Администратору или обеим ролям одновременно.
- Протокол обмена по ISO 7816-12.
- Поддержка USB CCID: работа без установки драйверов устройства в современных версиях ОС.
- Поддержка PC/SC.
- Microsoft Crypto API.
- Microsoft SmartCard API.
- PKCS#11 (включая российский профиль).
- Контроль целостности микропрограммы (прошивки) Рутокен ЭЦП.
- Контроль целостности системных областей памяти.
- Проверка целостности RSF-файлов перед любым их использованием.
- Счетчики изменений в файловой структуре и изменений любых PIN-кодов для контроля несанкционированных изменений.
- Проверка правильности функционирования криптографических алгоритмов.
- Светодиодный индикатор с режимами работы: готовность к работе, выполнение операции, нарушения в системной области памяти.
- Современный защищенный микроконтроллер.
- Идентификация с помощью 32-битного уникального серийного номера.
- Поддержка операционных систем:
- Microsoft Windows 11/10/8.1/2019/2022/11/10/8.1/2019/2016/2012R2/8/2012/7/2008R2/Vista/2008/XP/2003
- GNU/Linux
- Apple macOS/OSX
- Собственный CSP со стандартным набором интерфейсов и функций API.
- Возможность интеграции в smartcard-ориентированные программные продукты.
- Библиотека minidriver для интеграции с Microsoft Base SmartCard Cryptoprovider.
- Подробная информация о продукте
- Поддержка алгоритмов ГОСТ Р 34.10-2001 и ГОСТ Р 34.10-2012(256 и 512 бит): генерация ключевых пар с проверкой качества, формирование и проверка электронной подписи, срок действия закрытых ключей до 3-х лет.
- Поддержка алгоритмов ГОСТ Р 34.11-94 и ГОСТ Р 34.11-2012: вычисление значения хэш-функции данных, в том числе с возможностью последующего формирования ЭЦП.
- Поддержка алгоритма ГОСТ 28147-89: генерация ключей шифрования, шифрование данных в режимах простой замены, гаммирования и гаммирования с обратной связью, вычисление и проверка криптографической контрольной суммы данных (имитовставки ГОСТ).
- Выработка сессионных ключей (ключей парной связи): по схеме VKO GOST R 34.10-2001 (RFC 4357) и VKO GOST R 34.10-2012 (RFC 7836), расшифрование по схеме EC El-Gamal.
- Поддержка алгоритма RSA: поддержка ключей размером до 2048 бит, генерация ключевых пар с настраиваемой проверкой качества, импорт ключевых пар, формирование электронной подписи.
- Генерация последовательности случайных чисел требуемой длины.
- Двухфакторная аутентификация: по предъявлению самого идентификатора и по предъявлению уникального PIN-кода.
- Поддержка 3 категорий владельцев: Администратор, Пользователь, Гость.
- Поддержка 2-х Глобальных PIN-кодов: Администратора и Пользователя.
- Поддержка Локальных PIN-кодов для защиты конкретных объектов (например, контейнеров сертификатов) в памяти устройства.
- Настраиваемый минимальный размер PIN-кода (для любого PIN-кода настраивается независимо).
- Поддержка комбинированной аутентификации: по схеме «Администратор или Пользователь» и аутентификация по Глобальным PIN-кодам в сочетании с аутентификацией по Локальным PIN-кодам.
- Создание локальных PIN-кодов для дополнительной защиты части ключевой информации, хранящейся на токене. Возможность одновременной работы с несколькими локальными PIN-кодами (до 7 шт.).
- Ограничение числа попыток ввода PIN-кода.
- Индикация факта смены Глобальных PIN-кодов с умалчиваемых на оригинальные.
- Встроенная файловая структура по ISO/IEC 7816-4.
- Число файловых объектов внутри папки – до 255 включительно.
- Использование File Allocation Table (FAT) для оптимального размещения файловых объектов в памяти.
- Уровень вложенности папок ограничен объемом свободной памяти для файловой системы.
- Хранение закрытых и симметричных ключей без возможности их экспорта из устройства.
- Использование Security Environment для удобной настройки параметров криптографических операций.
- Использование файлов Rutoken Special File (RSF-файлов) для хранения ключевой информации: ключей шифрования, сертификатов и т. п.
- Использование предопределенных папок для хранения разных видов ключевой информации с автоматическим выбором нужной папки при создании и использовании RSF-файлов.
- Возможность изменения политики смены PIN-кода пользователя. Смена может быть доступна Пользователю, Администратору или обеим ролям одновременно.
- Физический интерфейс ISO/IEC 7816-3, протокол T=0.
- Поддержка PC/SC.
- Microsoft Crypto API.
- Microsoft SmartCard API.
- PKCS#11 (включая российский профиль).
- Контроль целостности микропрограммы (прошивки) Рутокен ЭЦП.
- Контроль целостности системных областей памяти.
- Проверка целостности RSF-файлов перед любым их использованием.
- Счетчики изменений в файловой структуре и изменений любых PIN-кодов для контроля несанкционированных изменений.
- Проверка правильности функционирования криптографических алгоритмов.
- Светодиодный индикатор с режимами работы: готовность к работе, выполнение операции, нарушения в системной области памяти.
- Современный защищенный микроконтроллер.
- Идентификация с помощью 32-битного уникального серийного номера.
- Поддержка операционных систем:
- Microsoft Windows 2022/11/10/8.1/2019/2016/2012R2/8/2012/7/2008R2/Vista/2008/XP/2003
- GNU/Linux
- Apple macOS/OSX
- Собственный CSP со стандартным набором интерфейсов и функций API.
- Возможность интеграции в smartcard-ориентированные программные продукты.
- Библиотека minidriver для интеграции с Microsoft Base SmartCard Cryptoprovider.
- Подробная информация о продукте
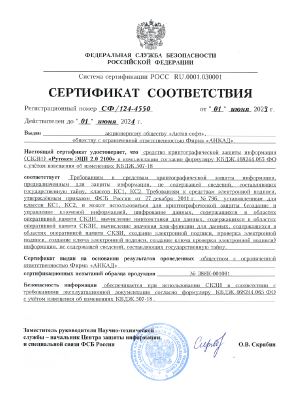
Сертификат на СКЗИ Рутокен ЭЦП 2.0 2100 №СФ/124-4550
Удостоверяет, что СКЗИ Рутокен ЭЦП 2.0 2100 соответствует требованиям ГОСТ 28147-89, ГОСТ Р 34.10-2012, ГОСТ Р 34.11-2012, требованиям к СКЗИ и средствам электронной подписи классов КС1, КС2 и может использоваться для генерации и управления ключевой информацией, шифрования, хеширования и реализации функций электронной подписи (создание электронной подписи, проверка электронной подписи, создание ключа электронной подписи, создание ключа проверки электронной подписи) в соответствии с Федеральным законом от 6 апреля 2011 г. № 63-ФЗ «Об электронной подписи».
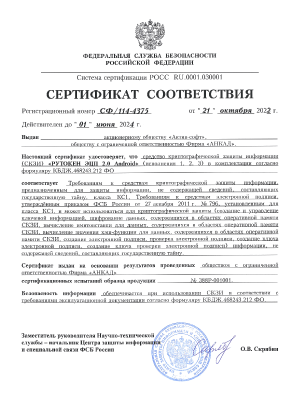
Сертификат на СКЗИ Рутокен ЭЦП 2.0 Android №СФ/114-4375
Удостоверяет, что СКЗИ Рутокен ЭЦП 2.0 Android соответствует требованиям к средствам криптографической защиты информации, предназначенным для защиты информации, не содержащей сведений, составляющих государственную тайну, классов КС1, КС2 и удовлетворяет требованиям к средствам электронной подписи, утвержденным приказом ФСБ России от 27 декабря 2001г. №796, установленным для класса КС1 и может использоваться для криптографической защиты информации, не содержащей сведений, составляющих государственную тайну.
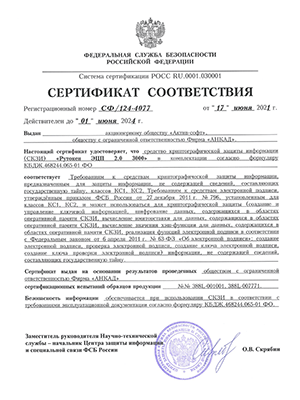
Сертификат на СКЗИ Рутокен ЭЦП 2.0 3000 №СФ/124-4077
Удостоверяет, что СКЗИ Рутокен ЭЦП 2.0 3000 соответствует требованиям к средствам криптографической защиты информации, предназначенным для защиты информации, не содержащей сведений, составляющих государственную тайну, классов КС1, КС2 и удовлетворяет требованиям к средствам электронной подписи, утвержденным приказом ФСБ России от 27 декабря 2001г. №796, установленным для класса КС1, КС2 и может использоваться для криптографической защиты информации, не содержащей сведений, составляющих государственную тайну.
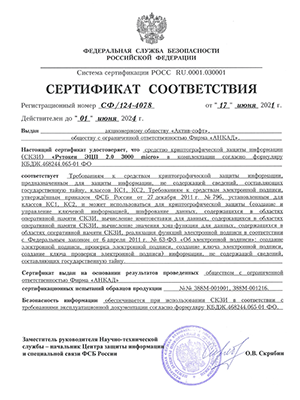
Сертификат на СКЗИ Рутокен ЭЦП 2.0 3000 micro №СФ/124-4078
Удостоверяет, что СКЗИ Рутокен ЭЦП 2.0 3000 micro соответствует требованиям к средствам криптографической защиты информации, предназначенным для защиты информации, не содержащей сведений, составляющих государственную тайну, классов КС1, КС2 и удовлетворяет требованиям к средствам электронной подписи, утвержденным приказом ФСБ России от 27 декабря 2001г. №796, установленным для класса КС1, КС2 и может использоваться для криптографической защиты информации, не содержащей сведений, составляющих государственную тайну.
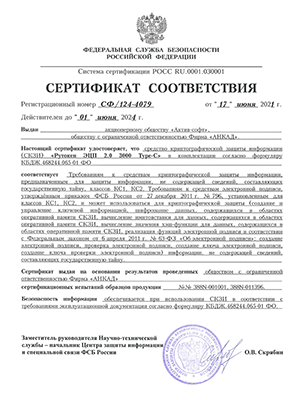
Сертификат на СКЗИ Рутокен ЭЦП 2.0 3000 Type-C №СФ/124-4079
Удостоверяет, что СКЗИ Рутокен ЭЦП 2.0 3000 Type-C соответствует требованиям к средствам криптографической защиты информации, предназначенным для защиты информации, не содержащей сведений, составляющих государственную тайну, классов КС1, КС2 и удовлетворяет требованиям к средствам электронной подписи, утвержденным приказом ФСБ России от 27 декабря 2001г. №796, установленным для класса КС1, КС2 и может использоваться для криптографической защиты информации, не содержащей сведений, составляющих государственную тайну.
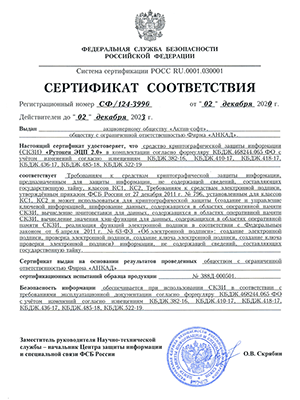
Сертификат на СКЗИ Рутокен ЭЦП 2.0 №СФ/124-3990
Удостоверяет, что СКЗИ Рутокен ЭЦП 2.0 соответствует требованиям ГОСТ 28147-89, ГОСТ Р 34.10-2012, ГОСТ Р 34.11-2012, требованиям к СКЗИ и средствам электронной подписи классов КС1, КС2 и может использоваться для генерации и управления ключевой информацией, шифрования, хеширования и реализации функций электронной подписи (создание электронной подписи, проверка электронной подписи, создание ключа электронной подписи, создание ключа проверки электронной подписи) в соответствии с Федеральным законом от 6 апреля 2011 г. № 63-ФЗ «Об электронной подписи».
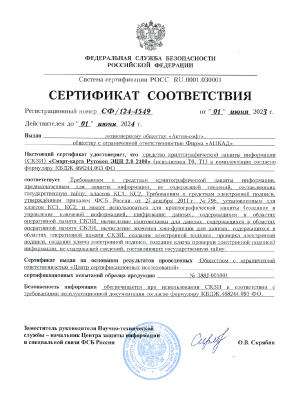
Сертификат на СКЗИ Смарт-карта Рутокен ЭЦП 2.0 №СФ/124-4549
Удостоверяет, что СКЗИ Смарт-карта Рутокен ЭЦП 2.0 2100 реализует алгоритмы ГОСТ Р 28147-89, ГОСТ Р 34.10-2012, ГОСТ Р 34.11-2012 и удовлетворяет требованиям ФСБ России к средствам криптографической защиты информации класса КС1, КС2, требованиям к средствам электронной подписи, утвержденным приказом ФСБ России от 27 декабря 2001г. №796, установленным для класса КС1, КС2, и может использоваться для криптографической защиты информации.
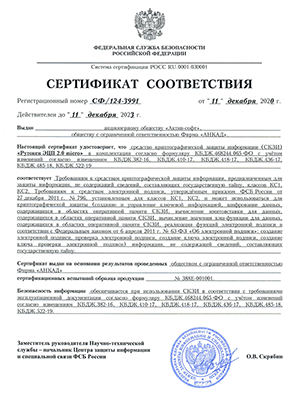
Сертификат на СКЗИ Рутокен ЭЦП 2.0 micro №СФ/124-3991
Удостоверяет, что СКЗИ Рутокен ЭЦП 2.0 micro реализует алгоритмы ГОСТ Р 34.11-94, ГОСТ Р 34.11-2012, ГОСТ Р 34.10-2001, ГОСТ Р 34.10-2012, ГОСТ 28147-89 и удовлетворяет требованиям ФСБ России к шифровальным (криптографическим) средствам класса КС1, КС2, требованиям к средствам электронной подписи, утвержденным приказом ФСБ России от 27.12.2001г. №796, установленным для класса КС1, КС2, а также может использоваться для реализации функций электронной подписи (создание электронной подписи, проверка электронной подписи, создание ключа электронной подписи, создание ключа проверки электронной подписи) в соответствии с Федеральным законом от 6.04.2011 г. № 63-ФЗ «Об электронной подписи».
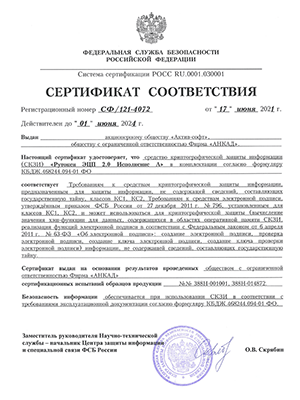
Сертификат на СКЗИ Рутокен ЭЦП 2.0 исп.А №СФ/121-4072
Удостоверяет, что новое исполнение СКЗИ «Рутокен ЭЦП 2.0 исполнение А» реализует алгоритмы ГОСТ Р 34.11-94, ГОСТ Р 34.10-2001, ГОСТ Р 34.10-2012, ГОСТ Р 34.11-2012 и удовлетворяет требованиям ФСБ России к средствам криптографической защиты информации класса КС1, КС2, требованиям к средствам электронной подписи, утвержденным приказом ФСБ России от 27 декабря 2001г. №796, установленным для класса КС1, КС2.
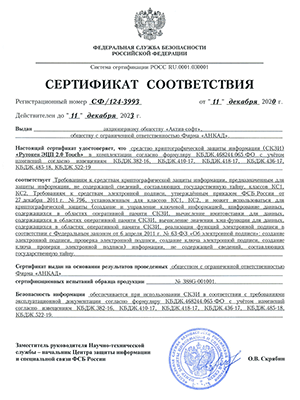
Сертификат на СКЗИ Рутокен ЭЦП 2.0 Touch №СФ/124-3993
Удостоверяет, что СКЗИ Рутокен ЭЦП 2.0 Touch реализует алгоритмы ГОСТ Р 34.11-94, ГОСТ Р 34.11-2012, ГОСТ Р 34.10-2001, ГОСТ Р 34.10-2012, ГОСТ 28147-89 и удовлетворяет требованиям ФСБ России к шифровальным (криптографическим) средствам класса КС1, КС2, требованиям к средствам электронной подписи, утвержденным приказом ФСБ России от 27.12.2001г. №796, установленным для класса КС1, КС2, а также может использоваться для реализации функций электронной подписи (создание электронной подписи, проверка электронной подписи, создание ключа электронной подписи, создание ключа проверки электронной подписи) в соответствии с Федеральным законом от 6.04.2011 г. № 63-ФЗ «Об электронной подписи».
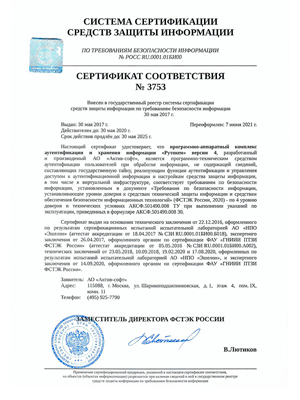
Сертификат на ПАК «Рутокен» №3753 ФСТЭК РФ
Подтверждает, что программно-аппаратный комплекс «Рутокен» является программно-техническим средством аутентификации пользователей при обработке информации, не содержащей сведений, составляющих государственную тайну. ПАК «Рутокен» реализует функции аутентификации и управления доступом к аутентификационной информации и настройкам СЗИ, в том числе в виртуальной инфраструктуре, и соответствует требованиям технических условий и руководящих документов по четвертому уровню доверия, согласно «Требованиям по безопасности информации, устанавливающим уровни доверия к средствам технической защиты информации и средствам обеспечения безопасности информационных технологий».
Все, что надо знать о рутокене
Поможем с выпуском ЭЦП для любых задач на защищенных носителях рутокен.
Все, что надо знать о рутокене
Сегодня для использования разнообразных информационных систем необходима квалифицированная электронная подпись. Она открывает новые двери в мир автоматизации и позволяет в значительной мере оптимизировать процессы, которые раньше отнимали немало времени и ресурсов. Кроме взаимодействия с государственными ЕИС электронная подпись понадобится любому хозяйствующему субъекту ввиду требования сдачи отчетности исключительно в цифровом виде через телекоммуникационные каналы связи.
Для хранения ЭЦП требуются рутокены – специальные электронные идентификаторы, которые, помимо прочего, также позволяют безопасно проводить двухфакторную аутентификацию. На нашем сайте в разделе «Центр ЭЦП» вы можете купить рутокен ЭЦП, который необходим вашему бизнесу. Но сначала вам потребуется изучить Каталог электронных подписей, чтобы выбрать, какая именно подпись подходит для решения ваших задач, и только потом вы сможете подобрать оптимальный рутокен.
О том, что из себя представляют эти приборы, каковы принципы их работы, для чего они используются и как помогают бизнесу мы поговорим далее в настоящей статье.
Что из себя представляет рутокен?
В первую очередь, предлагаем вам разобраться в терминологии: рутокен – это специальное устройство, которое внешне напоминает флешку, но имеет совсем иную функциональность. Основная цель использования таких устройств – это обеспечение сохранности электронной квалифицированной подписи, которая хранится на устройстве.
Одной из наиболее значимых и первостепенных характеристик является объем памяти. Сегодня в продаже можно найти модели со встроенными 32, 64 и 128 килобайтами абсолютно защищенного пространства. У каждого размера своя вместимость. К примеру, 32 Кб достаточно, чтобы хранить около 5-7 ЭЦП. Следовательно, если у вас не больше семи подписей, то данного объема памяти вам будет вполне достаточно. Соответственно, на моделях с 64 Кб этот параметр в два раза больше и т.д. Оцените, сколько «места» необходимо вам, чтобы обеспечить безопасное хранение всех ЭЦП? Тут также важно подумать, как вам удобнее это делать. Некоторые загружают все подписи на один носитель, а другие – на разные, чтобы обеспечить удобство их использования.
Почему рутокен для ЭЦП абсолютно безопасен?
Дело в том, что все данные, которые вы загрузите на носитель, будут надежно защищены благодаря шифрованию. Другими словами, все данные зашифровываются и помещаются в защищенную память. Более того, в случае потери носителя никто не сможет воспользоваться им, потому что доступ к нему осуществляется по пин-коду. При неправильном вводе пин-кода несколько раз устройство блокируется, лишая мошенников возможности получить доступ к вашим конфиденциальным данным.
«Продвинутые» рутокены с сертификатами ФСБ и ФСТЭК, с RFID
Некоторые модели рутокенов имеют сертификацию в таких органах, как ФСТЭК и ФСБ. В целом, особых именно функциональных различий с остальными моделями у них нет кроме того, что они прошли все проверки и испытания, а потому полностью соответствуют требованиям этих государственных органов. Обычно это удостоверяется на бумажном сертификате, который содержит голограмму и печать ведомства.
Более продвинутые модели также имеют встроенную метку RFID, благодаря чему их используют также в качестве одного из элементов систем контроля доступа. Особенно этот функционал важен для режимных объектов, где важно предотвратить попадание неавторизованных лиц в секретные помещения. Некоторые также используют рутокены с RFID для обеспечения авторизации при входе в операционную систему (например, Windows). Если вам необходима модель, оснащенная функционалом RFID, тогда ищите устройства, название которых содержит буквы RF.
Принципы работы рутокена ЭЦП
Как уже говорилось выше, основная задача использования рутокена – это обеспечение двухфакторной аутентификации там, где она востребована. Прежде всего, это относится к современным компьютерным системам. Аутентификацию называют именно двухфакторной, потому что, чтобы получить доступ к содержимому носителя, необходимо одновременно выполнить два различных условия:
- Ввести пин-код;
- Иметь на руках носитель (физически).
Как показывает практика, именно двухфакторная авторизация значительно увеличивает защищенность объектов и данных там, где одного только пароля недостаточно.
В основе рутокенов лежат специальные микроконтроллеры и защищенная память для хранения конфиденциальных данных. Поддержка основных российских и международных стандартов в области ИБ – еще одна особенность устройств, благодаря чему они легко интегрируются и встраиваются в разнообразные ИТ-системы.
Разнообразие рутокенов
Прежде всего, стоит отметить, что рутокены необходимо различать по назначению. Существуют рутокены, которые используются исключительно для авторизации, но есть модели (например, рутокен Web), используемые только для посещения защищенных сайтов в сети Интернет. О памяти мы говорили выше, также как и о дополнительном опционале (RFID). Также в продаже можно найти модели с Bluetooth и flash.
Для установки требуется предварительная установка драйверов, которые можно скачать на сайте производителя устройств. Просто выберите тип операционной системы, скачайте и запустите установщик. В этой задачей вы сможете справиться самостоятельно.
Мы предлагаем защищенный сертифицированный носитель Рутокен ЭЦП 64 КБ (сертификат ФСТЭК) – оптимальная модель для электронных подписей любого назначения.
Если у вас остались вопросы, которые касаются покупки рутокена, вы можете задать их нашим специалистам, и мы оперативно ответим вам!
Оставьте заявку на сайте и мы вам перезвоним!
Рутокен: что это и как использовать
Рутокен — это вид ключевого носителя (токена). Он хранит электронную подпись и цифровой сертификат. В отличие от флешки, на токенах данные защищены паролем и дополнительными средствами безопасности. Рутокены имеют сертификацию ФСТЭК/ФСБ, что соответствует требованиям 63-ФЗ.
Что вы узнаете
- Популярные варианты
- Как настроить
- Где купить
Популярные варианты
Рутокен Lite
Это базовый и самый бюджетный вариант.
В нем нет встроенного средства криптозащиты, поэтому для использования ЭЦП нужно установить ПО на компьютер. Информация на токене защищена ПИН-кодом владельца — без него получить доступ к ЭЦП нельзя.
Если владелец 10 раз неправильно введет ПИН, устройство заблокируется. Чтобы его разблокировать, нужно скачать драйверы Рутокена и ввести ПИН под учетной записью «Администратор» (стандартно — 87654321). Либо обратиться в удостоверяющий центр.
Рутокен не подходит для работы с алкоголем в ЕГАИС.
Рутокен ЭЦП 2.0
Носитель с более высоким уровнем безопасности — сертифицирован ФСТЭК и ФСБ. Это означает, что токен может работать с усиленной квалифицированной ЭЦП.
Модель содержит встроенное СКЗИ: для использования подписи не нужно устанавливать дополнительные программы.
Токен защищен двухфакторной аутентификацией — для его использования нужен ПИН-код.
Единственная модель Рутокена, которая подходит для работы с ЕГАИС.
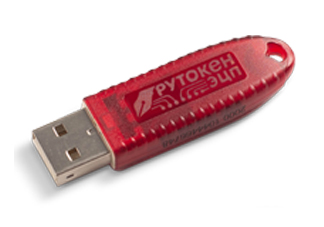
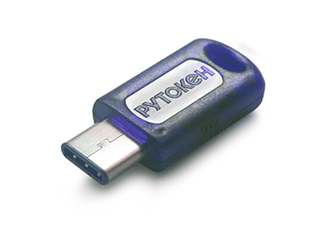
Рутокен ЭЦП 2.0 Type-c
Тот же вариант, но с другим разъемом: подходит для ноутбуков с портом USB Type-C или Thunderbolt 3 (кроме Apple iPad Pro 2018 года).
Подходит для работы с алкоголем в ЕГАИС.
Сравнение моделей
Для наглядности мы подготовили таблицу.
Как настроить
Для работы с носителями без встроенного СКЗИ нужно устанавливать ПО на компьютер. Самая распространенная программа — это КриптоПро CSP. Установить программу и драйверы можно самостоятельно либо обратиться в удостоверяющий центр.
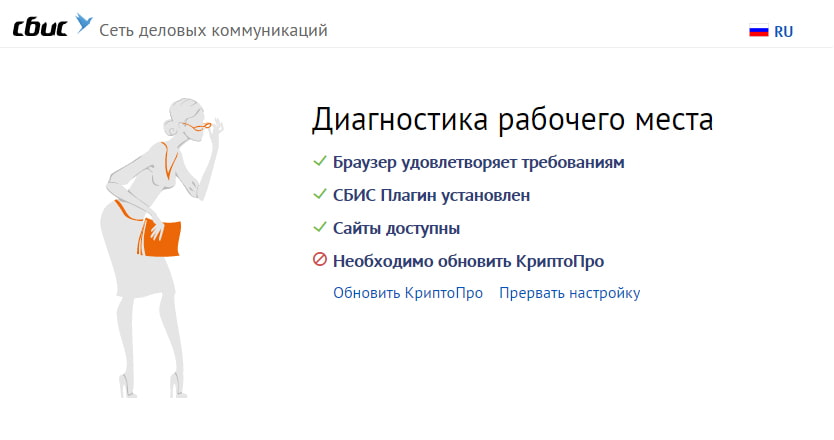
Мы предлагаем упрощенное решение — запустить мастер настройки рабочего места. Он установит не только драйвер, но и другое ПО, которое требуется для работы с электронной подписью. С мастером не нужно устанавливать драйверы вручную.
- Запустите мастер настройки ПК.
- Мастер проверит, есть ли на вашем компьютере приложения для работы с ЭП. Выполняя рекомендации, установите или обновите ПО — напротив всех пунктов должна появиться зеленая галочка.
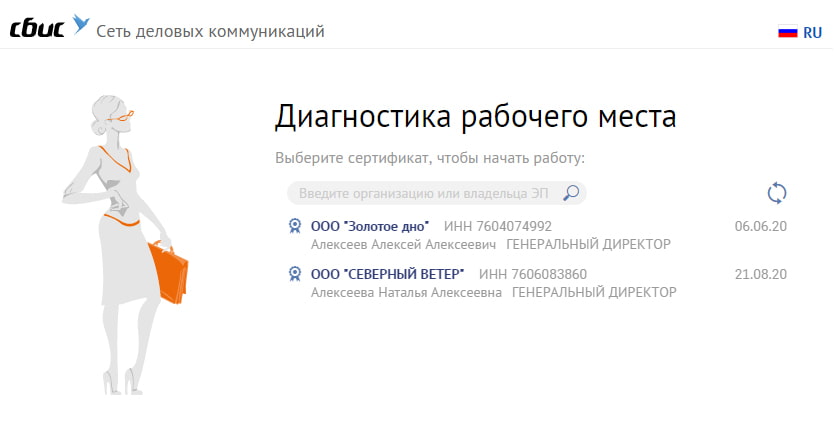
- Выберите вашу электронную подпись.
- Когда все работы будут завершены, появится кнопка «Начать работу». Нажмите ее, чтобы перейти в личный кабинет и отправить первый отчет или утвердить отгрузочные документы на приобретенную ЭП.
Ваш компьютер будет готов к работе с ЭП.
В состав драйверов Рутокен входит специальное приложение — «Панель управления Рутокен». В ней можно:
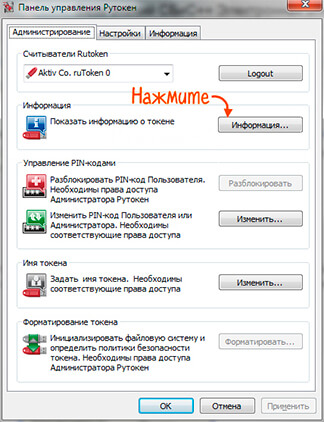
- Посмотреть информацию о носителе (имя, свободная память, информация о том, кто может менять ПИН-код);
- Сменить ПИН-код, установить права на него;
- Разблокировать Рутокен;
- Отформатировать устройство.
Срок действия электронной подписи — 12 месяцев.
Где купить
- В удостоверяющих центрах, которые аккредитованы по новым правилам, например в УЦ «Тензор».
- На сайте производителя.