Генерация запроса CSR в Microsoft OWA (Outlook Web Access)
- Используйте диспетчер служб Интернета.
- Щелкните правой кнопкой мыши сайт, на котором размещается ваш компонент OWA (по умолчанию это «Веб-сайт по умолчанию») и откройте его свойства.
- Выберите вкладку «Безопасность каталога» и нажмите «Сертификаты сервера». Вы увидите «Мастер сертификатов веб-серверов», нажмите «Далее».
- В диалоговом окне «Сертификат сервера» (ниже) выбирите «Создать новый сертификат», нажмите «Далее».
- В диалоговом окне «Задержка или немедленный запрос» выберите «Подготовьте запрос сейчас, но отправьте его позже», нажмите «Далее».
- Вам откроется диалоговое окно «Имя и безопасность». Дайте вашему новому сертификату имя, а также выберите уровень безопасности 2048, нажмите «Далее».
- В диалоговом окне «Информация о организации» (ниже) введите имя своей организации. Это должно быть юридическое название подтвержденное в документах, так как это имя, которое будет отображаться в вашем сертификате. Организационным подразделением может быть подразделение, подразделение или подразделение в вашей компании.
- В диалоговом окне «Общее имя» (ниже) вы должны ввести полное доменное имя нашего веб-сервера.
Вы создали «запрос подписи сертификата», который понадобится при подаче заявления на получение сертификата.
Чтобы сохранить закрытый ключ перейдите к привязке сертификатов в MMC
- Выберите Запросы
- Выбрать Все задачи
- Выберите Экспорт

Copyright © 1997-2023 adgrafics
Ms organization access сертификат что это
Сертификат SSL генерируется на основе CSR (Certificate Signing Request) . CSR это запрос на сертификат который генерируется на вашем сервере, это некий зашифрованый набор символов, который содержит информацию о доменном и имени и компании.
State/Province (Регион, область)
Organization (Организация или Фамилия Имя Отчество предпринимателя)
Organizational Unit (Отдел (например IT), который отвечает за приобретение сертификата)
Common Name (Доменное имя, для которого приобретается сертификат SSL)
Обратите внимание:
Информацию при создании CSR необходимо вводить на латинице. При генерации запроса на сертификат для субдоменов Wild Card SSL домен укзывается с символом звёздочки (например *.sslmagazin.com) В поле страна вводится двухсимвольный код страны ( например UA) — коды стран
Процедура создания CSR зависит от типа, версии и состава программного обеспечения на сервере.
Наиболее популярные серверы:
Microsoft Exchange Server
Apache
cPanel
Больше о генерации Certificate Signing Request для сертификата SSL в разделе CSR
- SSL сертифікати Digicert
- SSL сертифікати GeoTrust
- SSL сертифікати Thawte
- SSL сертифікати RapidSSL
- SSL сертифікати Sectigo|Comodo
- SSL сертифікати GlobalSign
What is «ms-organization-access» certificate why is it showing up in thycotic
I have been trying to fix an issue with our Thycotic Server for months now and can’t seem to find the help we have contacted both Microsoft and Thycotic support and both blame one another and me the customer never gets the problem solved. So I come to you Spiceheads before I just suggest we move to another password vault site.
Every time I connect to our Thycotic server I get a security prompt asking me to «Select a certificate to authenticate yourself to (site name)» and the certificate listed has a long alphanumeric string and the issuer is «ms-organization-access».
What is this certificate and how can I stop this from happening.

- local_offer Tagged Items
- Jordan (Thycotic)
SOLVED: What is MS-Organization-P2P-Access [2021] Certificate?
One of client had Logic Monitor kick off the following ticket:
Eventsource: Windows Exchange EventsWindows
Event ID: 25
Message: The Exchange certificate [Subject] CN=11f90176-4bca-4cec-90fa-2a7bdc7b5181
DC=88467e97-b67a-4906-983f-c201d2100bc8
[Issuer] CN=MS-Organization-P2P-Access [2021]
[Serial Number] 128616464061E8F328FAE2380BB88E82
[Not Before] 7/1/2022 5:46:40 PM
[Not After] 7/2/2022 5:51:40 PM
[Thumbprint] 8E1AA568E95C7BAE26E1BCEB8728E2D43D54DD21 will expire very soon on 7/2/2022 5:51:40 PM.
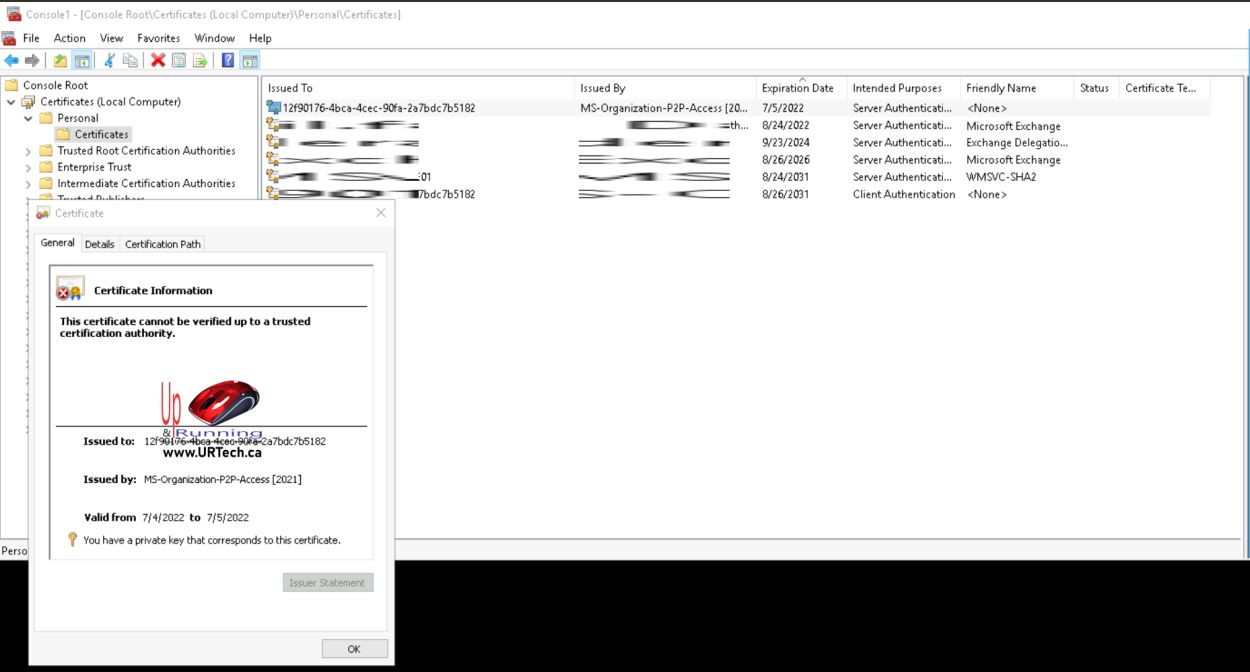
The certificate in question looks like:
What is a AD Service Principal “P2P Server” Certificate?
A MS-Organization-P2P-Access certificate is:
- valid for only 24 hours
- generated by Azure and issued to an on-premise server
- enables Azure AD credentials to be used in an RDP session
It only has a one day life because the MS-Organization-P2P-Access is not generally needed for longer. You will notice that is starts appearing in Windows logs after AD FS Device Registration has been enabled.
These MS-Organization-P2P-Access certificates are NOT automatically renewed when they expire; they are automatically replaced only when they are needed again.
You can safely ignore them and the fact that they are expiring.
Who Issues MS-Organization-P2P-Access Certificates?
Look in Local Computer\AAD Token Issuer\Certificates and you will see your own on-premise computer issues the MS-Organization-P2P-Access certificates.
The certs are issued to both the user and the computer so they are present in both:
- Local Computer\Personal\Certificates
- Current User\Personal\Certificates