Pki что это
Инфраструктура открытых ключей (ИОК, PKI — Public Key Infrastructure) — набор средств (технических, материальных, людских и т. д.), распределенных служб и компонентов, в совокупности используемых для поддержки криптозадач на основе закрытого и открытого ключей. Основная задача PKI — распространение ключей и управление их жизненным циклом.
Зачем нужно управлять ключами? Шифрование используется уже тысячи лет, и изначально для этих целей применялся симмметричный ключ. Это означает, что один и тот же ключ использовался как в процессе шифрования, так и в процессе расшифровки информации. Сразу возникла проблема доставки ключа до получателя. Ведь в процессе доставки ключ может быть перехвачен, и тогда зашифрованная информация будет с легкостью прочитана.
Проблема обмена ключами решается при помощи асимметричных алгоритмов шифрования. Каждый пользователь имеет два ключа — открытый и закрытый, которые связаны между собой математической зависимостью. При этом зависимость не имеет обратной функции, т.е., имея открытый ключ пользователя, невозможно по нему восстановить закрытый ключ. Информация шифруется открытым ключом пользователя, а расшифровывается закрытым ключом. Открытый ключ может распространяться неограниченно, тогда как закрытый ключ всегда находится непосредственно у пользователя. На этом принципе построена тенхология открытых ключей.
В основе PKI лежит использование нескольких основных принципов:
- Закрытый ключ известен только его владельцу;
- Удостоверяющий центр создает сертификат открытого ключа, таким образом удостоверяя этот ключ;
- Никто не доверяет друг другу, но все доверяют Удостоверяющему центру;
- Удостоверяющий центр подтверждает или опровергает принадлежность открытого ключа заданному лицу, которое владеет соответствующим закрытым ключом.
Фактически, PKI представляет собой систему, основными компонентами которой являются Удостоверяющий центр и пользователи, взаимодействующие между собой посредством Удостоверяющего центра.

Нужна ли предприятию собственная Инфраструктура Открытых Ключей? Альтернативой ей могут быть следующие решения:
- Приобретение сертификатов у коммерческого удостоверяющего центра;
- Использование самоподписанных сертификатов;
С ростом количества используемых сертификатов эти решения становятся неприемлемыми, в первом случае из-за чрезмерной стоимости, во втором — из за отсутствия единой точки доверия. Общий недостаток — невозможность централизованного управления. Поэтому, по мере развития, любая организация приходит к необходимости построения собственной Инфраструктуры Открытых Ключей.
Основой PKI на Windows Server является служба Active Directory Certificate Services (ADCS). Центр Сертификации (ЦС) на основе ADCS выпускает сертификаты, соответствующие промышленному стандарту X.509 v 3 (RFC 5280).
Главным преимуществом PKI на базе ADCS является интеграция со Службой Каталогов Active Directory, которая позволяет эффективно управлять компонентами PKI и автоматизировать многие операции.
Внедрение PKI позволяет решать множество задач по усилению информационной безопасности предприятия, таких как:
- Двухфакторная аутентификация
- Защита удаленного доступа
- Защита почтовых сообщений
- Защита трафика web-серверов
- Подписание программного обеспечения
- Аутентификация серверов и клиентов
Наши знания и опыт позволяют внедрять Инфраструктуру Открытых Ключей любой сложности, максимально отвечающую потребностям Заказчика. Работы могут быть проведены в короткие сроки с минимальными издержками. Мы также предоставляем комплект необходимой документации.
Active Directory Certificate Services (AD CS) – серверная роль, часть операционной системы Windows Server. Является основой Инфраструктуры Открытых Ключей.
ADCS включает в себя следующие компоненты:
Certification authority – непосредственно Центр Сертификации (ЦС). Выдает сертификаты, публикует информацию о статусе выданных сертификатов, также позволяет досрочно прекращать их действие.
Web enrollment – позволяет пользователям подключаться к Центру Сертификации при помощи браузера, чтобы запросить сертификат или скачать список отозванных сертификатов (СОС, CRL – Certificate Revocation List).
Online Responder – компонент, осуществляющий поддержку протокола OCSP (Online Certificate Status Protocol). Online Responder позволяет в режиме реального времени проверять статус определенного сертификата. Он принимает запрос клиента на проверку сертификата, проверяет его статус и посылает подписанный ответ, содержащий информацию по данному сертификату.
Network Device Enrollment Service – компонент, позволяющий сетевым устройствам запрашивать сертификаты при помощи протокола SCEP (Simple Certificate Enrollment Protocol). Также протокол SCEP используется во многих MDM (Mobile Device Management) решениях для установки сертификатов на мобильные устройства – телефоны и планшеты.
Certificate Enrollment Web Service – компонент, предоставляющий пользователям и компьютерам возможность запрашивать сертификаты по протоколу HTTPS. Кроме того, эта служба вместе со службой Certificate Enrollment Policy Web Service позволяет запрашивать сертификаты на основе политик в случае, если клиентский компьютер не является членом домена.
Certificate Enrollment Policy Web Service –компонент, который позволяет пользователям и компьютерам получать сведения о политике запроса сертификатов. Эта служба вместе с предыдущей службой позволяет запрашивать сертификаты на основе политик в случае, если клиентский компьютер не является членом домена. С помощью протокола LDAP данная служба получает политику сертификации из доменных служб Active Directory и кэширует сведения о политике для обслуживания клиентских запросов. С помощью протокола HTTPS передает сетевым компьютерам сведения о политике сертификации.
Правильное сочетание и настройка приведенных выше компонентов позволяет построить эффективную Инфраструктуру Открытых Ключей, отвечающую всем потребностям Заказчика.
Получить дополнительную информацию по описанной технологии и особенностям внедрения Вы можете здесь.
Что такое PKI? Главное об инфраструктуре открытых ключей
Представьте, что вы системный администратор в Home Depot. Уже собираясь домой, вы замечаете, что ваша сеть только что одобрила подключение нового кондиционера. Ничего особенного, верно? На следующее утро вы просыпаетесь и обнаруживаете, что терабайты данных, включая логины, пароли и информацию о кредитных картах клиентов, были переданы хакерам. Что ж, именно это и произошло в 2014 году, когда группа хакеров под видом безобидной системы отопления, вентиляции и кондиционирования осуществила атаку, которая обошлась Home Depot более чем в 17,5 миллионов долларов, и всё из-за неправильно настроенного PKI. В этой статье мы расскажем всё самое важное, что нужно знать о PKI.
Итак, что же такое PKI?
Инфраструктура открытых ключей (ИОК, англ. PKI — Public Key Infrastructure) — это термин, подразумевающий набор мер и политик, позволяющих развертывать и управлять одной из наиболее распространенных форм онлайн-шифрования — шифрованием с открытым ключом. Помимо того, что PKI является хранителем ключей для вашего браузера, он также обеспечивает защиту различных инфраструктур, включая внутреннюю коммуникацию внутри организаций, Интернета вещей (IoT), одноранговых соединений (P2P) и так далее. Существует два основных типа PKI:
• Веб-PKI, также известный как «Internet PKI», был определен RFC 5280 и дополнен CA/Browser Forum. По умолчанию он работает с браузерами и со всем остальным, что использует TLS (вы, вероятно, используете его каждый день).
• Внутренний (или локальный) PKI — это PKI, который вы используете для собственных нужд, а именно для зашифрованных локальных сетей, контейнеров данных, корпоративных ИТ-приложений или корпоративных конечных точек, таких как ноутбуки и телефоны. В общем-то, его можно использовать для всего, что вы хотите идентифицировать.
Внутри PKI имеется открытый криптографический ключ, который используется не для шифрования ваших данных, а, скорее, для аутентификации общающихся сторон. Это как вышибала возле элитного клуба: ты не попадешь туда, если тебя нет в списке. Однако без этого «вышибалы» концепция безопасного онлайн-общения будет невозможна.
Как именно это работает?
PKI выстраивается вокруг двух основных концепций – ключи и сертификаты. Как и в случае с машиной «Энигма», где настройки используются для шифрования сообщения (или установления безопасного протокола), ключом внутри PKI является длинная строка битов, используемая для шифрования или дешифрования закодированных данных. Основное различие между машиной Enigma и PKI заключается в том, что с последней вы должны каким-то образом сообщить получателю настройки, используемые для кодирования зашифрованного сообщения.
Инфраструктура открытых ключей называется именно так, потому что каждая сторона в защищенном соединении имеет два ключа: открытый и закрытый.
Открытый ключ известен всем и используется во всей сети для кодирования данных, но доступ к данным невозможен без закрытого ключа, который используется для декодирования. Эти два ключа связаны сложными математическими функциями, которые трудно перепроектировать или взломать грубой силой. Кстати, этот принцип является воплощением ассиметричной криптографии.
Так шифруются данные в инфраструктуре открытых ключей. Но давайте не будем забывать, что проверка личности не менее важна при работе с PKI, и именно здесь в игру вступают сертификаты.
Цифровая идентификация
Сертификаты PKI чаще всего рассматриваются как цифровые паспорта, содержащие множество присвоенных данных. Одна из наиболее важных частей информации в таком сертификате связана с открытым ключом: сертификат – это механизм, с помощью которого этот ключ передается. Точно так же, как, например, когда вы предоставляете кому-то своё удостоверение личности.
Но на самом деле это удостоверение недействительно, если оно не выдано каким-то легитимным органом. В нашем случае такой орган — это центр сертификации (ЦС). Здесь есть подтверждение надежного источника, что субъект является тем, за кого себя выдает.
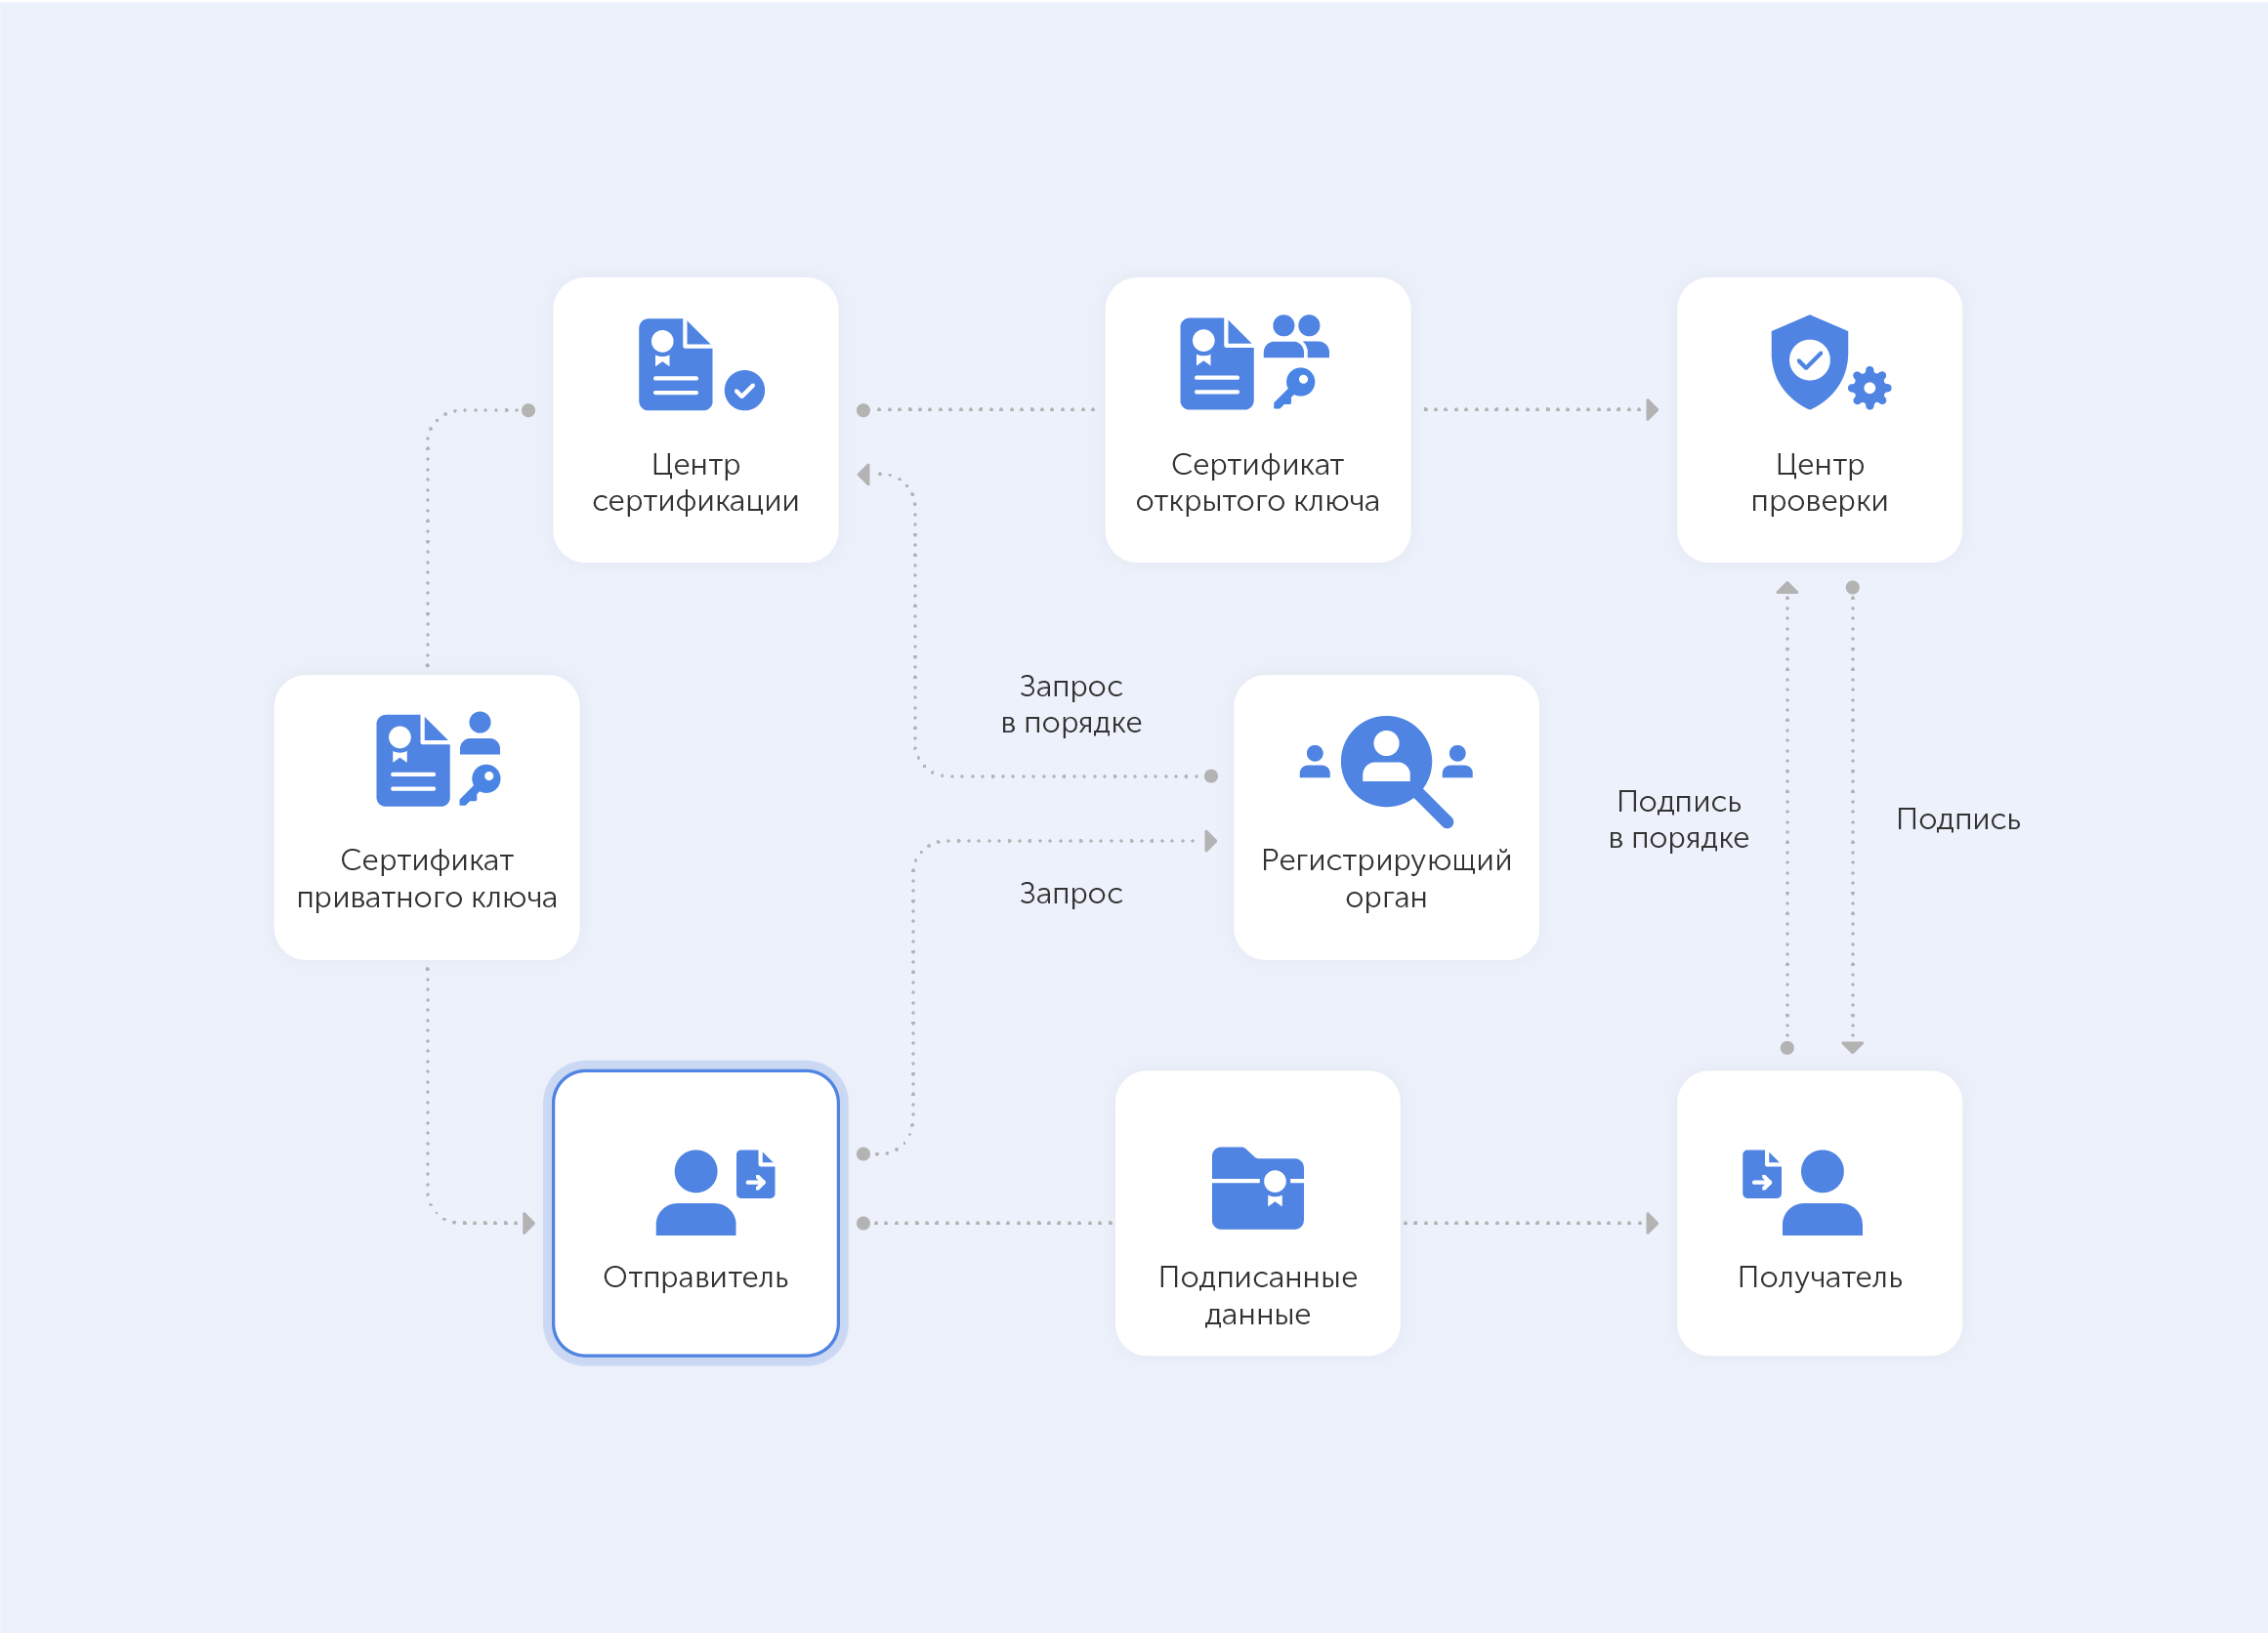
Имея это в виду, становится очень легко понять, из чего состоит PKI:
• Центр сертификации, который выдает цифровые сертификаты, подписывает их своим открытым ключом и хранит в репозитории для справки;
• Регистрирующий орган, который проверяет личность тех, кто запрашивает цифровые сертификаты. Центр сертификации может выступать в качестве своего регистрационного органа или использовать для этого третью сторону;
• База данных сертификатов, в ней хранятся как сами сертификаты, так и их метаданные и, самое главное, даты истечения срока действия;
• Политика сертификатов — описание процедур PKI (в основном это набор инструкций, который позволяет оценить, насколько надежен PKI).
Для чего используется PKI?
PKI отлично подходит для защиты веб-трафика: данные, проходящие через Интернет, могут быть легко перехвачены и прочитаны, если они не зашифрованы. Более того, может быть трудно доверять личности отправителя, если нет какой-то процедуры проверки.
Сертификаты SSL/TLS (защищающие действия в Интернете) демонстрируют наиболее распространенную реализацию PKI, но список на этом не заканчивается. PKI также может быть использован для:
• Цифровых подписей в программном обеспечении;
• Ограниченного доступа к корпоративным интранетам и VPN;
• Бесплатного доступа к Wi-Fi без пароля в зависимости от владельца устройства;
• Процедуры шифрования электронной почты и данных.
Использование PKI растет в геометрической прогрессии, в наши дни даже микроволновая печь может подключиться к Instagram. Этот развивающийся мир устройств Интернета вещей ставит перед нами новые задачи, и даже устройства, которые, казалось бы, существуют в закрытых средах, теперь требуют безопасности. Взять даже тот самый «злой кондиционер», о котором мы говорили во введении. Многие из наиболее убедительных примеров использования PKI сегодня сосредоточены вокруг Интернета вещей. Производители автомобилей и производители медицинских изделий — вот ещё два ярких примера отраслей, которые в настоящее время внедряют PKI для устройств Интернета вещей. Электронная система медицинского освидетельствования Эдисона также является прекрасным примером, но мы прибережем его для будущего более глубокого рассмотрения.
Является ли PKI панацеей?
Как и в любой технологии, правильное исполнение иногда важнее «умного» дизайна. В недавнем исследовании Института Понемона были опрошены почти 603 специалиста в области ИТ и безопасности в 14 отраслях промышленности, чтобы понять текущее состояние PKI и практики управления цифровыми сертификатами. Это исследование выявило широко распространенные пробелы и проблемы, например:
• 73% специалистов по безопасности признают, что цифровые сертификаты по-прежнему вызывают незапланированные простои и сбои в работе приложений;
• 71% специалистов утверждают, что миграция в облако требует значительных изменений в их практике применения PKI;
• 76% говорят, что неспособность защитить ключи и сертификаты подрывает доверие, на которое опирается их организация в своей работе.
Однако самая большая проблема заключается в том, что большинству организаций не хватает ресурсов для поддержания PKI. Более того, только 38% респондентов утверждают, что у них есть персонал для надлежащего поддержания PKI. Таким образом, для большинства организаций обслуживание PKI становится скорее бременем, чем панацеей от всех бед.
Подводя итог, можно сказать, что PKI — это бесшумный охранник, который обеспечивает конфиденциальность обычных потребителей онлайн-контента. Однако в руках настоящих профессионалов он становится мощным инструментом, создающим практически бесконечно масштабируемую инфраструктуру шифрования. Он живет в вашем браузере, вашем телефоне, вашей точке доступа Wi-Fi, во всем Интернете и за его пределами. Однако самое главное, что правильно настроенный PKI — это буфер между вашим бизнесом и самозваным кондиционером, который хочет заполучить ваши деньги.
Pki что это
Для того, чтобы обеспечить эти требования, все открытые ключи хранятся и передаются в виде сертификатов.
Сертификат — это набор данных специального формата, содержащий сам открытый ключ и всю информацию о нем: кто владелец, адрес электронной почты владельца, когда ключ создан, назначение ключа (подпись или обмен), для какого алгоритма предназначен ключ и т.д.
Сертификаты являются основным инструментом, которым пользуются различные приложения для криптографической защиты информации. В отличие от секретных ключей, криптопровайдеров и прочих составляющих системы криптографической защиты, которые «неочевидны» пользователю, с сертификатами пользователю непосредственно приходится иметь дело при любых операциях, связанных с защитой информации. Поэтому пользователю необходимо знать, как и для чего используются сертификаты, и уметь с ними работать.
Удостоверяющие центры
Создает (выпускает) сертификаты специальный административный центр, называемый удостоверяющим центром (УЦ) или центром сертификации (ЦС).
Удостоверяющий центр устанавливает определенные требования к работе пользователей. Например, удостоверяющий центр определяет максимальный срок действия сертификатов, совокупность необходимых данных запросе на сертификат, способы передачи запроса от пользователя в УЦ, способы проверки корректности запросов пользователей и т.д.
Совокупность требований удостоверяющего центра называется регламентом удостоверяющего центра.
Удостоверяющий центр имеет собственные ключи подписи и подписывает на них все электронные документы, которые он выпускает.
Удостоверяющий центр выпускает сертификат на собственный открытый ключ. Такой сертификат называется сертификатом удостоверяющего центра.
Таким образом, каждый пользователь в любой момент может, воспользовавшись сертификатом удостоверяющего центра, проверить корректность любого сертификата.
- Пользователь создает ключевую пару (открытый и закрытый ключи).
- Пользователь отправляет в удостоверяющий центр запрос на сертификат, в который включает открытый ключ и всю необходимую информацию о себе и о ключах. Набор необходимых сведений определяется регламентом удостоверяющего центра, но всегда необходимо указывать имя владельца, назначение ключей, дату создания.
- Удостоверяющий центр получает запрос и проверяет его подлинность и корректность. Как именно это делается, определяется регламентом удостоверяющего центра.
- Если результат проверки запроса положительный, удостоверяющий центр создает сертификат на открытый ключ, подписывает его, заносит в свою базу данных и отправляет пользователю.
- Пользователь получает сертификат и устанавливает его у себя в системе.
Удостоверяющий центр и пользователи, чьи сертификаты зарегистрированы в удостоверяющем центре, вместе составляют криптосеть.
Криптографические операции и цепочки доверия
Понятие «Проверка подписи» подразумевает проверку соответствия подписи документу, который подписан этой подписью. Если подпись соответствует документу, документ считается подлинным и корректным.
Для проверки подписи используется открытый ключ подписи автора подписи. Но для того, чтобы результат проверки можно было считать надежным, необходимо удостовериться, что сам открытый ключ подписи автора подписи, имеющийся у проверяющего, корректен.
Для этого проводится проверка сертификата на этот ключ. Понятие «проверка сертификата» означает проверку подписи под этим сертификатом. Подпись под сертификатом проверяется на открытом ключе того, кто создал и подписал сертификат — т.е. на открытом ключе удостоверяющего центра.
Т.е. для того, чтобы результат проверки подписи под документом можно было считать надежным, кроме собственно проверки подписи и проверки сертификата на ключ подписи необходимо удостовериться также и в корректности сертификата удостоверяющего центра.
Таким образом, в процессе проверки подписи возникает цепочка сертификатов, каждый из которых проверяется на следующем. Такая цепочка сертификатов называется цепочкой доверия.
То же самое происходит и при зашифровании: прежде чем зашифровать сообщение для владельца открытого ключа обмена, необходимо удостовериться, что данный открытый ключ обмена корректен и подлинен. Для этого необходимо проверить подпись под сертификатом на этот ключ, и возникает точно такая же цепочка доверия.
Корневые сертификаты удостоверяющих центров
В каждой цепочке доверия рано или поздно встречается сертификат, на котором цепочка заканчивается. Т.е. для этого сертификата нет сертификата, на котором его можно было бы проверить.
Такие сертификаты называются корневыми.
Очевидно, что корневым сертификатом в цепочке доверия всегда является сертификат удостоверяющего центра (хотя необязательно каждый сертификат удостоверяющего центра будет корневым—могут, например, существовать сертификаты удостоверяющего центра, подписанные на корневом и т.д.)
Проверить такой сертификат электронными средствами невозможно. Для проверки этих сертификатов используются бумажные распечатки, содержащие определенную информацию: как правило, так называемые цифровые отпечатки, либо сами открытые ключи. Какая именно информация используется для проверки, зависит от регламента удостоверяющего центра.
Цифровой отпечаток документа — это последовательность символов, соответствующая документу таким образом, что каждому документу соответствует свой отпечаток, и по изменению документа нельзя определить, как изменится цифровой отпечаток. Таким образом, можно быть уверенными, что если цифровой отпечаток документа соответствует документу, документ подлинный и корректный. (Эта идея заложена также в основе формирования ЭП).
Для проверки корневого сертификата удостоверяющего центра необходимо получить в удостоверяющем центре бумажную распечатку, содержащую цифровой отпечаток этого сертификата либо открытый ключ, и заверенную подписью администратора удостоверяющего центра и печатью удостоверяющего центра, и сравнить информацию из распечатки с соответствующей информацией, содержащейся в сертификате (увидеть эту информацию можно при просмотре и при установке сертификата).
Если цифровой отпечаток или открытый ключ в распечатке и в сертификате совпадает, корневой сертификат считается корректным. Если цифровой отпечаток или открытый ключ в распечатке и в сертификате не совпадают, значит, файл корневого сертификата искажен. О факте искажения файла сертификата следует немедленно сообщить в удостоверяющий центр—это может означать компрометацию ключей удостоверяющего центра.
Промежуточные сертификаты удостоверяющих центров
Промежуточные сертификаты удостоверяющих центров—это сертификаты на ключи удостоверяющих центров, не являющиеся корневыми. Т.е. это сертификаты удостоверяющих центров, подписанные на других сертификатах удостоверяющих центров.
- Если удостоверяющий центр по какой-то причине (например, окончание срока действия сертификата) создал новые ключи, выпустил сертификат на них и подписал его на старом сертификате;
- Если ключи удостоверяющего центра заверены на ключах какого-то другого удостоверяющего центра. Такая схема удобна, например, для небольших удостоверяющих центров, обслуживающих небольшое количество абонентов. Такие удостоверяющие центры могут заверить свои ключи на сертификате крупного, хорошо известного и пользующегося доверием удостоверяющего центра, корневой сертификат которого установлен у многих пользователей.
Если в цепочке доверия присутствует промежуточный сертификат удостоверяющего центра, она оказывается трехзвенной:
Корневой сертификат УЦ—промежуточный сертификат УЦ—сертификат пользователя.
Более длинные цепочки (с несколькими промежуточными сертификатами) возможны, но встречаются очень редко.
Запрос на сертификат на открытый ключ
Для того чтобы удостоверяющий центр выпустил сертификат на открытый ключ пользователя, пользователю необходимо отправить в удостоверяющий центр запрос на этот сертификат.
Точный набор данных, включаемых в запрос, определяется регламентом удостоверяющего центра. В запрос обязательно включается имя пользователя, назначение запрашиваемого сертификата (подпись или обмен), а также сам открытый ключ, на который создается сертификат. Таким образом, к моменту формирования запроса открытый ключ уже должен существовать.
- У пользователя еще нет ключей. В этой ситуации перед формированием запроса ему необходимо создать ключи.
- У пользователя есть ключи, но срок действия соответствующего сертификата истек. В этой ситуации можно:
- Создать запрос на новый сертификат на имеющиеся ключи. Новых ключей создавать не надо;
- Создать новые ключи и сформировать запрос на сертификат на эти ключи.
Конец срока действия сертификата
Каждый сертификат имеет ограниченный срок действия. Конкретный максимальный срок действия сертификата устанавливается регламентом УЦ, но обычно он не превышает одного года.
По истечении срока действия сертификат становится недействительным.
По истечении срока действия сертификата удостоверяющего центра необходимо получить и установить в системе новый.
По истечении срока действия сертификата на открытый ключ пользователя необходимо сформировать запрос на новый сертификат.
Это может быть запрос на сертификат на уже существующие ключи или на новые ключи. Можно ли получать новые сертификаты на уже существующие ключи или необходимо создавать новые ключи после окончания срока действия сертификата, определяется регламентом удостоверяющего центра.
Отзыв сертификата
Существует ряд причин, по которым действие сертификата бывает необходимо прекратить до окончания его срока действия.
- Компрометация соответствующего закрытого ключа. Если несанкционированный доступ к закрытому ключу все же имел место или обнаружена хотя бы возможность такого доступа, закрытый ключ, а также парный к нему открытый считаются скомпрометированными. Работать с такими ключами нельзя.
- Замена сертификата (например, в связи с изменением адреса электронной почты пользователя).
- Задержка действия сертификата.
В таких ситуациях удостоверяющий центр отзывает соответствующий сертификат.
Если владелец ключей считает нужным отзыв имеющегося у него сертификата, ему необходимо сообщить об этом в удостоверяющий центр. Особенно это важно при компрометации ключей. Если владельцу ключей становится известно о факте их компрометации, ему необходимо сообщить о факте компрометации в удостоверяющий центр как можно скорее.
Удостоверяющий центр отзывает соответствующий сертификат, т.е. заносит его в так называемый список отзыва сертификатов (CRL — Certificate Revocation List). Все сертификаты, числящиеся в списке отзыва сертификатов, недействительны. Список отзыва сертификатов доводится до сведения всех пользователей в соответствии с регламентом удостоверяющего центра.
Владелец отозванного сертификата отправляет в удостоверяющий центр запрос на новый сертификат. Необходимость создания новых ключей в этом случае определяется конкретной ситуацией: если старые ключи скомпрометированы, необходимо создать новые; если речь идет о замене сертификата вследствие изменения актуальной информации о владельце, достаточно создать запрос на новый сертификат на имеющиеся ключи.
Для того чтобы быть полностью уверенным в подлинности и корректности подписи под сообщением, необходимо проверить, не отозван ли сертификат на ключ, на котором выработана проверяемая подпись, т.е. не включен ли этот сертификат в список отзыва сертификатов.
Что такое PKI? Немного информации по инфраструктуре открытых ключей (PKI)
Вы когда-нибудь задумывались, что такое Инфраструктура Открытых Ключей (PKI) и как она работает? Это только одна из наиболее важных систем, используемых сегодня для обеспечения аутентификации, целостности данных и конфиденциальности .
Мир криптографии полон идей, и одна из этих идей — инфраструктура открытых ключей (PKI). Но что такое PKI и что это влечет за собой для организаций и конфиденциальности данных? Короче говоря, это система процессов, политик, аутентификации и технологий, которые управляют шифрованием и, в конечном счете, защищают наши текстовые сообщения, электронные письма, пароли, информацию о кредитных картах и любую информацию, вплоть до фотографий.
PKI — это инфраструктура, которая стала неотъемлемой частью нашей повседневной жизни — и подавляющее большинство из нас даже не знают, что это такое! Что ж, это то, что огорчает всех нас здесь, в нашем Блоге, и именно поэтому мы пытаемся разложить сложные, занудные вещи в понятную форму.
Итак, что такое PKI? В этом посте я познакомлю вас с искусством и наукой, которая является инфраструктурой открытых ключей (PKI), и всем, что с этим связано.
Давайте разберемся с этим.
Проблема «ключа» в традиционном шифровании
Но, прежде чем мы перейдем к ответу на вопрос «что такое PKI?» и поговорим о том, как это работает, давайте сначала рассмотрим простой сценарий. Допустим, есть человек по имени Сергей, который хочет отправить конфиденциальную информацию Михаилу, его коллеге по работе. Он не может отправить эту информацию в виде открытого текста, так как недоброжелатели могут легко перехватить и прочитать или взломать ее. По идее Сергею нужно для этого будет зашифровать передаваемую информацию.
Но тут возникает проблема. Если Сергей шифрует сообщение, используя ключ (некоторую логику), то как Михаил расшифрует его? Он должен иметь с собой ключ, верно? Чтобы дать ключ Михаилу, нет другого варианта, кроме как встретиться с ним лицом к лицу, что совершенно нецелесообразно в наше время или отправить его через курьера и рискнуть, так как его могут перехватить.
Такой метод шифрования проблематичен не только в физическом мире, но и в виртуальном мире. Каждый раз, когда два компьютера хотят общаться безопасно, им приходится согласовывать один ключ шифрования при каждом взаимодействии. Это математический процесс и требует времени. И если есть сервер (например, банк), который обменивается данными с несколькими пользователями, то серверу придется выполнять вычислительный процесс для каждой клиентской транзакции, и это еще больше замедлит его. Все эти вещи включают в себя множество сложных процессов и соглашений, которые должны обрабатываться на микро скоростях.
И вот, где приходит на помощь PKI.
Как инфраструктура PKI меняет все
В дополнение к обычному шифрованию (также известному как симметричное шифрование), в котором один и тот же ключ используется для шифрования и дешифрования, PKI также включает использование пары ключей — открытого ключа и закрытого (приватного) ключа — в процессе, который известен под интуитивно известным названием «шифрование с открытым ключом». Один из этих ключей шифрует информацию, а другой расшифровывает ее. Оба эти ключа различны, но они математически связаны друг с другом. Это означает, что информация, зашифрованная одним ключом, может быть расшифрована только с помощью ключа, связанного с ним. Открытый ключ, как следует из названия, доступен публично. Закрытый ключ, с другой стороны, остается приватным.
Таким образом, если Сергей и Михаил используют инфраструктуру открытого ключа вместо симметричного метода шифрования, Сергей может зашифровать секретное сообщение, используя открытый ключ Михаила, который у него есть. Михаил со своим закрытым ключом является единственным человеком, который может расшифровать сообщение. Таким образом, они могут безопасно общаться, не позволяя недоброжелателям (мошенникам) читать/вмешиваться в эту информацию. Не только это, но Михаил может быть уверен в том, что сообщение пришло именно от Сергея, а не от кого-то другого.
Довольно круто, не правда ли?
Популярные области, в которых применяется PKI
Отвечая на вопрос «что такое PKI?» вам нужно поговорить не только о том, что оно составляет, но и о том, как и где оно используется. Существует несколько способов, которыми предприятия и организации по всему миру используют инфраструктуру открытых ключей:
Безопасность сайта (HTTPS/SSL)
Наиболее популярное использование PKI заключается в обеспечении безопасной, зашифрованной связи между веб-браузерами (клиентами) и веб-серверами (веб-сайтами). Это делается с помощью протокола HTTPS, который реализуется путем установки SSL-сертификата на веб-сервере.
Сертификат SSL работает, как удостоверение личности веб-сайта, через которое браузеры могут проверить, что они общаются с нужным веб-сайтом. Приобретая сертификат SSL, вы получаете открытый и закрытый ключи. Закрытый (приватный) ключ хранится на веб-сервере, и сервер использует его для подтверждения своей легитимности.
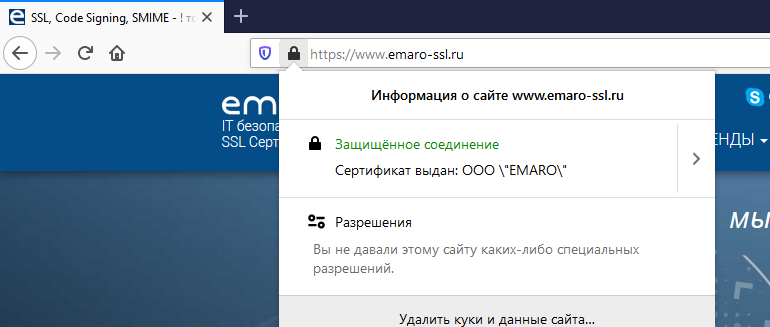
Благодаря использованию PKI, SSL-сертификат:
- защищает целостность сообщения,
- защищает информацию от атак «man-in-the-middle» и
- аутентифицирует связь обоих сторон (браузер и сервер).
Такой трехсторонний подход к безопасности жизненно важен, когда вы отправляете важную информацию, такую как пароли, данные кредитной карты, личные сообщения и т. д. Поэтому было бы не преувеличением назвать PKI «основой веб-безопасности».
Протокол защищенной оболочки (SSH)
Secure Shell (SSH) — это криптографический сетевой протокол, который обеспечивает безопасные сетевые сервисы между хостами и пользователями по незащищенной сети. Он используется для облегчения безопасного удаленного входа с одного компьютера на другой. В основе SSH также лежит инфраструктура открытых ключей (PKI).
Безопасность электронной почты (протокол S/MIME)
Другое важное использование PKI делается для шифрования и цифровой подписи email сообщений. Это делается с помощью интернет протокола, известного как S/MIME, или так называемого безопасного/многоцелевого расширения электронной почты. Эти сертификаты известны, как сертификаты S/MIME.
Как и протокол SSL/TLS, здесь и PKI реализован с использованием сертификата, но способ, которым они это делают, отличается. Вместо шифрования безопасного канала связи, это сквозное шифрование шифрует само сообщение.
Это означает, что сертификаты S/MIME не только шифруют электронные письма, но и снабжают их цифровой подписью для аутентификации личности отправителя и целостности самого сообщения.
Безопасный обмен сообщениями
Будь то WhatsApp, iMessage, Facebook Messenger или другие подобные службы обмена сообщениями, мы все используем службы связи или приложения. Многие из этих сервисов зашифрованы с использованием PKI и защищают от попыток перехвата данных или взлома. В частности, сквозное шифрование — это то, с чем многие правительства хотели бы покончить, хотя такие компании, как Apple, Microsoft и Facebook твердо придерживаются своих планов по его внедрению.
Подписание документов
Как и физические подписи для аутентификации физических документов, необходимо подписывать документы в цифровом виде. С одной стороны, это помогает получателю убедиться, что сообщение приходит от проверенного объекта; это также позволяет им гарантировать, что это не было подделано. Это также делается PKI с использованием сертификатов подписи документов.
Код / Подписание приложения
Миллионы пользователей загружают миллионы приложений на компьютеры и мобильные устройства каждый день. Компании-разработчики или частные лица создают эти программы. Но какова гарантия того, что устанавливаемое вами программное обеспечение принадлежит компании или индивидуальному разработчику, от которого вы думаете, что оно? Не может ли кто-нибудь просто изменить имя файла и замаскировать вредоносное программное обеспечение, как доверенное программное обеспечение? Да. И это очень реальная проблема для всех. Ну, вот где приходят сертификаты подписи кода.
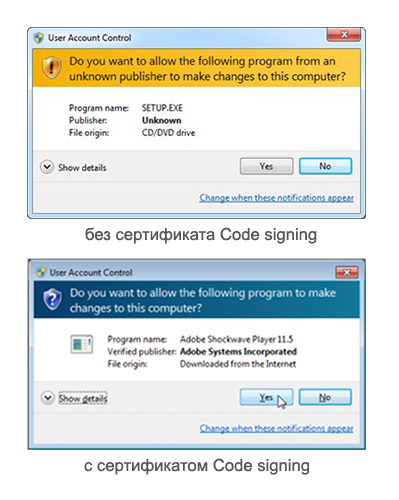
Сертификат подписи кода удостоверяет личность разработчика или издателя и целостность исполняемого файла. Это позволяет браузерам проверять, что само программное обеспечение не было изменено каким-либо образом с использованием шифрования с открытым ключом. Это делается путем применения цифровой подписи и одностороннего хеширования.
PKI 101: Сертификаты, Ключи и Центры сертификации
Многие люди спрашивают нас: «Что такое PKI?» Что ж, ответ довольно прост: это система, которая используется для целей шифрования и аутентификации, и это не столько конкретный продукт/программное обеспечение. Следовательно, для реализации шифрования требуется некоторая материальная база. Это проявляется в виде различных технологий (аппаратного и программного обеспечения), объектов (таких как Центры Сертификации, о которых мы поговорим позже), процессов, политик и процедур. Эта система облегчает и управляет шифрованием и всем, что делает это возможным — начиная от основ открытых ключей и цифровых сертификатов и заканчивая управлением ими и пониманием Центров Сертификации, которые их выпускают и аннулируют.
Следовательно, можно сказать, что инфраструктура открытых ключей состоит из трех основных элементов: Пар ключей, Цифровых сертификатов X.509 и Органов выдачи сертификатов.
Теперь, когда мы понимаем пару ключей, давайте разберемся с двумя другими важными компонентами PKI — Цифровыми сертификатами и Центрами сертификации (CA).
Цифровые сертификаты
Цифровой сертификат — это набор файлов, с помощью которых мы можем реализовать различные приложения безопасности инфраструктуры открытого ключа (PKI). Проще говоря, это документ, удостоверяющий личность его владельца. Он состоит из информации о ключе, информации о личности его владельца и цифровой подписи Центра сертификации. Существует несколько различных типов цифровых сертификатов, которые (вы можете заметить, соответствуют популярному использованию PKI, которое мы рассмотрели выше). Вот некоторые из типов цифровых сертификатов X.509, которые вы можете найти в инфраструктуре PKI:
- SSL/TLS сертификаты;
- S/MIME сертификаты;
- Code Signing или Сертификаты подписи кода;
- Сертификаты аутентификации клиента в подписывании документов.
Центры сертификации
Давайте разберемся с простым сценарием. Если Сергей хочет отправить Михаилу зашифрованное сообщение, он может получить его цифровой сертификат, зашифровать информацию с помощью открытого ключа и отправить ему защищенное сообщение. Но тут возникает потенциальная проблема: как Сергей может быть уверен, что именно Михаил владеет сертификатом и открытым ключом, который он использовал? Что если он на самом деле отправит сообщение мошеннику, который просто утверждает, что он Михаил?
Здесь на помощь приходят Доверенные Центры Сертификации (CA)
Центры сертификации — это доверенные сторонние организации, которые выпускают цифровые сертификаты и управляют ими. Они являются наиболее важным элементом в PKI, поскольку миллионы пользователей — сознательно или неосознанно — будут полагаться на них.
Перед выдачей цифрового сертификата ЦС должен провести процесс проверки, чтобы удостовериться, что он выдает сертификат законному субъекту. Даже небольшая ошибка в процессе проверки может привести к ошибочной выдаче и вызвать катастрофу не только с точки зрения ущерба, но и с точки зрения общего доверия к системе, которой является PKI. Таким образом, чтобы быть доверенным центром сертификации, вы должны соответствовать очень строгим критериям, сформированным независимой группой браузеров, операционных систем и мобильных устройств, известной, как CA/Browser Forum (или CA/B Forum для краткости). Кроме того, вам нужна инфраструктура на несколько миллионов долларов, которая включает в себя значительные операционные элементы, аппаратные средства, программное обеспечение, структуры политик, практические заявления, аудит, инфраструктуру безопасности и персонал.
Преимущества инфраструктуры открытых ключей (PKI)
Учитывая все это, существует множество преимуществ использования шифрования с открытым ключом, как части вашей инфраструктуры открытого ключа. Кто они такие? О, мы очень рады, что вы спросили .
Аутентификация
В эпоху, когда мошенники пробуют все хитрости, чтобы обмануть пользователей, аутентификация/проверка подлинности становятся необходимостью. Когда вы передаете информацию через веб-сайт, электронную почту или текстовые сообщения, обязательно убедитесь, что вы общаетесь с предполагаемой организацией/личностью. Благодаря процессу проверки, проводимому Центром сертификации и использованию закрытого и открытого ключа, PKI обеспечивает беспрецедентную бесперебойную аутентификацию.
Конфиденциальность
Одним из важных элементов безопасности, когда дело доходит до онлайн-общения, является конфиденциальность. В конце концов, никто не хочет раскрывать свои пароли, информацию о кредитной карте или личную информацию. Зашифровывая данные между отправителем и получателем, PKI обеспечивает безопасность исходных данных, чтобы только предполагаемый получатель мог видеть данные в их первоначальном формате.
Целостность данных
Когда вы отправляете конфиденциальную информацию онлайн, обеим сторонам необходимо, чтобы получатель получал данные в неизмененном виде. С помощью метода, называемого «хэширование», PKI позволяет получателю проверить, остались ли сообщение/документ/данные в той же форме или нет.
Неотрекаемость
PKI предоставляет механизм цифровой подписи онлайн-транзакций (файлов, электронных писем, документов и т. д.), Способ физического подписания документов и прочего. Таким образом, это служит доказательством того, что лицо, подписавшее его, является источником данных. И, следовательно, это также делает невозможным для отправителя отрицать, что он/она был тем, кто подписал и отправил его. Это называется «неотрекаемость».
Недостатки инфраструктуры открытых ключей
Хотя существует много преимуществ инфраструктуры открытых ключей и предоставляемого шифрования, мы признаем, что она не идеальна. Также есть некоторые специфические недостатки, на которые стоит обратить внимание:
Скорость
PKI — это чрезвычайно безопасный процесс, который обеспечивает то, что должен. Большая часть кредита идет на пару ключей и сверхсложные математические алгоритмы. Однако эта сложность приводит к дополнительным вычислительным затратам при шифровании данных в больших объемах. В результате это замедляет процесс передачи данных до минимальной степени, порядка 5 миллисекунд (мс), чтобы быть точным. С точки зрения использования процессора, разница между зашифрованными и незашифрованными соединениями составляет 2%. Хотя это различие довольно мало, вы можете рассмотреть возможность перехода на HTTP/2 для ускорения процесса передачи данных.
Компромисс закрытого ключа
Математика, стоящая за PKI, должна быть настолько сильной, что даже суперкомпьютеры (не говоря уже о хакерах) не смогут взломать ее в течение практического времени. Однако вся безопасность PKI не зависит от непобедимой математики; это также зависит от безопасности закрытого ключа, так как он может расшифровать данные, зашифрованные открытым ключом.
Поэтому, если закрытый ключ скомпрометирован, злоумышленнику не нужно взламывать сверхсложные математические алгоритмы. Они могут расшифровывать данные (как прошлого, так и будущего) с помощью закрытого ключа, а также могут имитировать сервер, чтобы обмануть клиентов. Это может привести к взлому корпоративной секретной информации, паролей, финансовой информации и т.д. Другими словами, это может привести к беспрецедентным бедствиям. Это серьезная причина для беспокойства при использовании PKI.
Опора на Центры сертификации
PKI это не технология, это система. И, как и любая другая система, она имеет компоненты. Одним из ключевых компонентов PKI являются Центры сертификации, которые выдают сертификаты. Как мы видели ранее, ЦС должны проводить процесс проверки и подписывать цифровые сертификаты, чтобы удостовериться, что сертификаты выдаются только законным людям/организациям. Но если по какой-то причине ЦС будет скомпрометирован, то это может стать причиной нарушения безопасности для миллионов людей и организаций во всем мире.
Как PKI работает в SSL/TLS
В мире более 4,5 миллиардов интернет-пользователей, и все они используют PKI через SSL/TLS, даже если они не знают об этом. Поскольку вы читаете это предложение прямо сейчас, ваш браузер и наш сервер передают данные посредством процесса шифрования PKI, известного как «рукопожатие SSL/TLS». Давайте рассмотрим этот процесс немного подробнее:
1. Во-первых, когда клиент (браузер) посещает веб-сервер по запросу пользователя, клиент отправляет серверу свои поддерживаемые комплекты шифров и совместимую версию SSL/TLS, чтобы инициировать соединение. Это рассматривается, как сообщение «привет клиенту».
2. В свою очередь, веб-сервер проверяет комплекты шифров вместе с версией SSL/TLS и отправляет свой открытый сертификат клиенту вместе с сообщением «сервер привет».
3. Получив файл сертификата, клиент (браузер) аутентифицирует его. Если сертификат признан действительным, браузер инициирует процесс проверки секретного ключа, зашифровав «секретный ключ» открытым ключом сертификата SSL/TLS.
4. В свою очередь, веб-сервер дешифрует секретный ключ своим закрытым ключом.
5. Теперь и клиент, и сервер генерируют сеансовые ключи из случайного клиента, случайного сервера. Этот ключ сеанса, сгенерированный обоими, должен быть одинаковым.
6. Клиент отправляет «готовое» сообщение, зашифрованное с помощью ключа сеанса.
7. Сервер отправляет «готовое» сообщение, зашифрованное с помощью ключа сеанса.
После того как все вышеперечисленные шаги выполнены и процесс установления связи SSL/TLS завершен, между клиентом и браузером устанавливается безопасное соединение.
(Примечание. Вышеупомянутый процесс рукопожатия относится к TLS версии 1.2. Хотя этот процесс довольно сложный, мы упростили его здесь для лучшего понимания. Ознакомьтесь с этим постом для более подробного изучения процесса SSL / TLS. Это также важно отметить, что TLS 1.3 также используется, но TLS 1.2 используется чаще на момент написания этой статьи.)
Последнее слово
Мы думаем, что полностью ответили на ваш вопрос «что такое PKI?» Как вы теперь знаете, инфраструктура открытых ключей — это каменная стена, которая защищает киберпреступников от наших электронных писем, паролей, финансовых данных, личных сообщений и т.д. Это то, что формирует основу сегодняшней веб-безопасности — и невозможно представить мир без это, учитывая, что PKI защищает нас от многих фронтов.
Является ли PKI неразрушимым? Нет, у него есть возможности для улучшения; и именно поэтому время от времени мы видим изменения в экосистеме PKI. Ведущие мировые Центры сертификации активно действуют и всегда ищут способы улучшить нашу безопасность. Можно с уверенностью сказать, что мы в лучших руках.